 |


- 首页
-
产品服务 ▼
- 「微知」开源风险情报感知服务风险情报漏洞感知
- 「微源」开源软件可信中心仓可信仓库源头过滤
- 「微析」开源软件风险管理平台漏洞检测许可证合规
- 「微瞳」运行时开源风险管理平台运行时防护SBOM 管理
- 试用咨询
- 软件测评
- 关于我们

开源软件存在怎样的风险?
开源软件具有迭代周期短、模块数量多、生产线上化、供应全球化、仓储集中化、边际成本低等特性,且使用路径包括第三方镜像仓库、网盘、论坛、代码托管平台等存在安全隐患的软件源,极易引入未知风险,如篡改、漏洞、投毒/后门、维护性中断、开源合规风险等。
如何管理开源软件的引入?
可信中心仓:从众多可靠源头获取开源软件,利用自动化工具进行持续评估,通过隔离、标记等手段实现开源软件供应链安全左移,最大程度限制风险引入,对比高成本的“白名单”方案,可信中心仓是企业和机构管理开源软件的最佳选择。
产品简介 | Product Introduction
核心功能 | Core functions

依赖关系分析
识别开源软件直接依赖与间接依赖关系,生成软件物料清单(SBOM),提升供应链可见性与自动化治理能力

有害软件隔离
实时监测开源软件供应链投毒情报,通过关系图谱与AI算法实现影响范围判定,并由安全专家进行分析验证,及时隔离有害软件

持续跟踪评估
基于比NVD更庞大的漏洞情报知识库,结合多个开源漏洞风险识别与分析引擎,实现对开源软件的持续跟踪与评估,帮助用户快速决策

开源许可合规
支持3200+种开源许可协议的识别与分析,并对协议条款进行解释,100%覆盖OSI(Open Source Initiative)

开源软件评价
根据风险评估结果对开源软件进行综合评价,帮助企业和机构制定引入标准、优化软件选型和替代策略

重要风险预警
对开源软件供应链进行持续看护和长链追溯,及时发现相关风险并主动预警,实现应急响应能力
技术指标 | TECHNICAL INDEX
 可支持的开源软件开发语言等
 |
Maven
 |
NuGet
 |
NPM
 |
PyPI
 |
Go
 |
Packagit
 |
Pub
 |
Conan
 |
Helm
 |
Cargo
 |
Hackage

可支持的开源软件操作系统等
 |
Fedora
 |
openEuler
 |
Deepin
 |
openSUSE
 |
CentOS
 |
Alpine
 |
Ubuntu
价值优势 | value advantage
 为开源软件供应提供连续性保障
「微源」实现全球开源软件存储,在无法连接海外源的情况下仍可获得已存储的版本,保障业务连续性。此外,「微源」通过大规模开源软件供应链分析,识别关键的开源软件,能对其停止服务、中断供应等事件进行评估,协助搜寻替代方案。
开源软件源头可信,供应链安全左移
「微源」在存储开源软件的同时,即通过多种分析引擎,完成对开源软件篡改、漏洞、投毒/后门、维护性中断、开源合规风险等全量风险的评估。提前隔离有害开源软件,并帮助企业和机构在开源软件引入之前知悉其安全状况,将风险拒之门外。

 协助开源软件选型与生命周期管理决策
「微源」拥有实时更新的全球风险情报知识库,对各类开源风险进行持续监测,帮助企业和机构及时掌握待引入或已经引入的开源软件综合风险,为开源软件选型停用与替换提供决策依据。
降低开源治理成本,避免重复建设投入
「微源」将需要大量数据与工具支撑的评估分析工作前置,提供安全可信的开源软件以及各维度评估结果,免除本地建设和维护成本,并让用户能够通过评估结果快速进行开源治理与决策。

 联合权威机构共同进行源头治理
「微源」充分发挥重大基础设施的数据情报优势与技术能力优势,联合权威安全评测机构,为企业和机构提供可信、安全、高效的开源软件中心仓服务,帮助建立开源软件可信供应长效机制,提升开源软件供应链弹性与可靠性。
基于  开源软件供应链重大基础设施,保障软件供给安全
*「源图」是我国首个开源软件供应链重大基础设施,涵盖国内已知规模最大的开源软件数据集与知识图谱,通过持续采集、监测和分析全球数据源,已帮助国内近百家企业和机构实现更完善的开源治理
用户手册 | User manual
1 环境要求
1.1 浏览器
本产品系统以 Web 应用形式部署,支持以下主流浏览器:
1.2 网络
• 需要能够访问系统服务器的 HTTP 端口
• 建议网络带宽 ≥ 2Mbps,以保证页面加载流畅
• 系统支持内网和外网访问,具体取决于部署环境
2 系统界面
2.1 登录/退出
2.1.1 用户登录
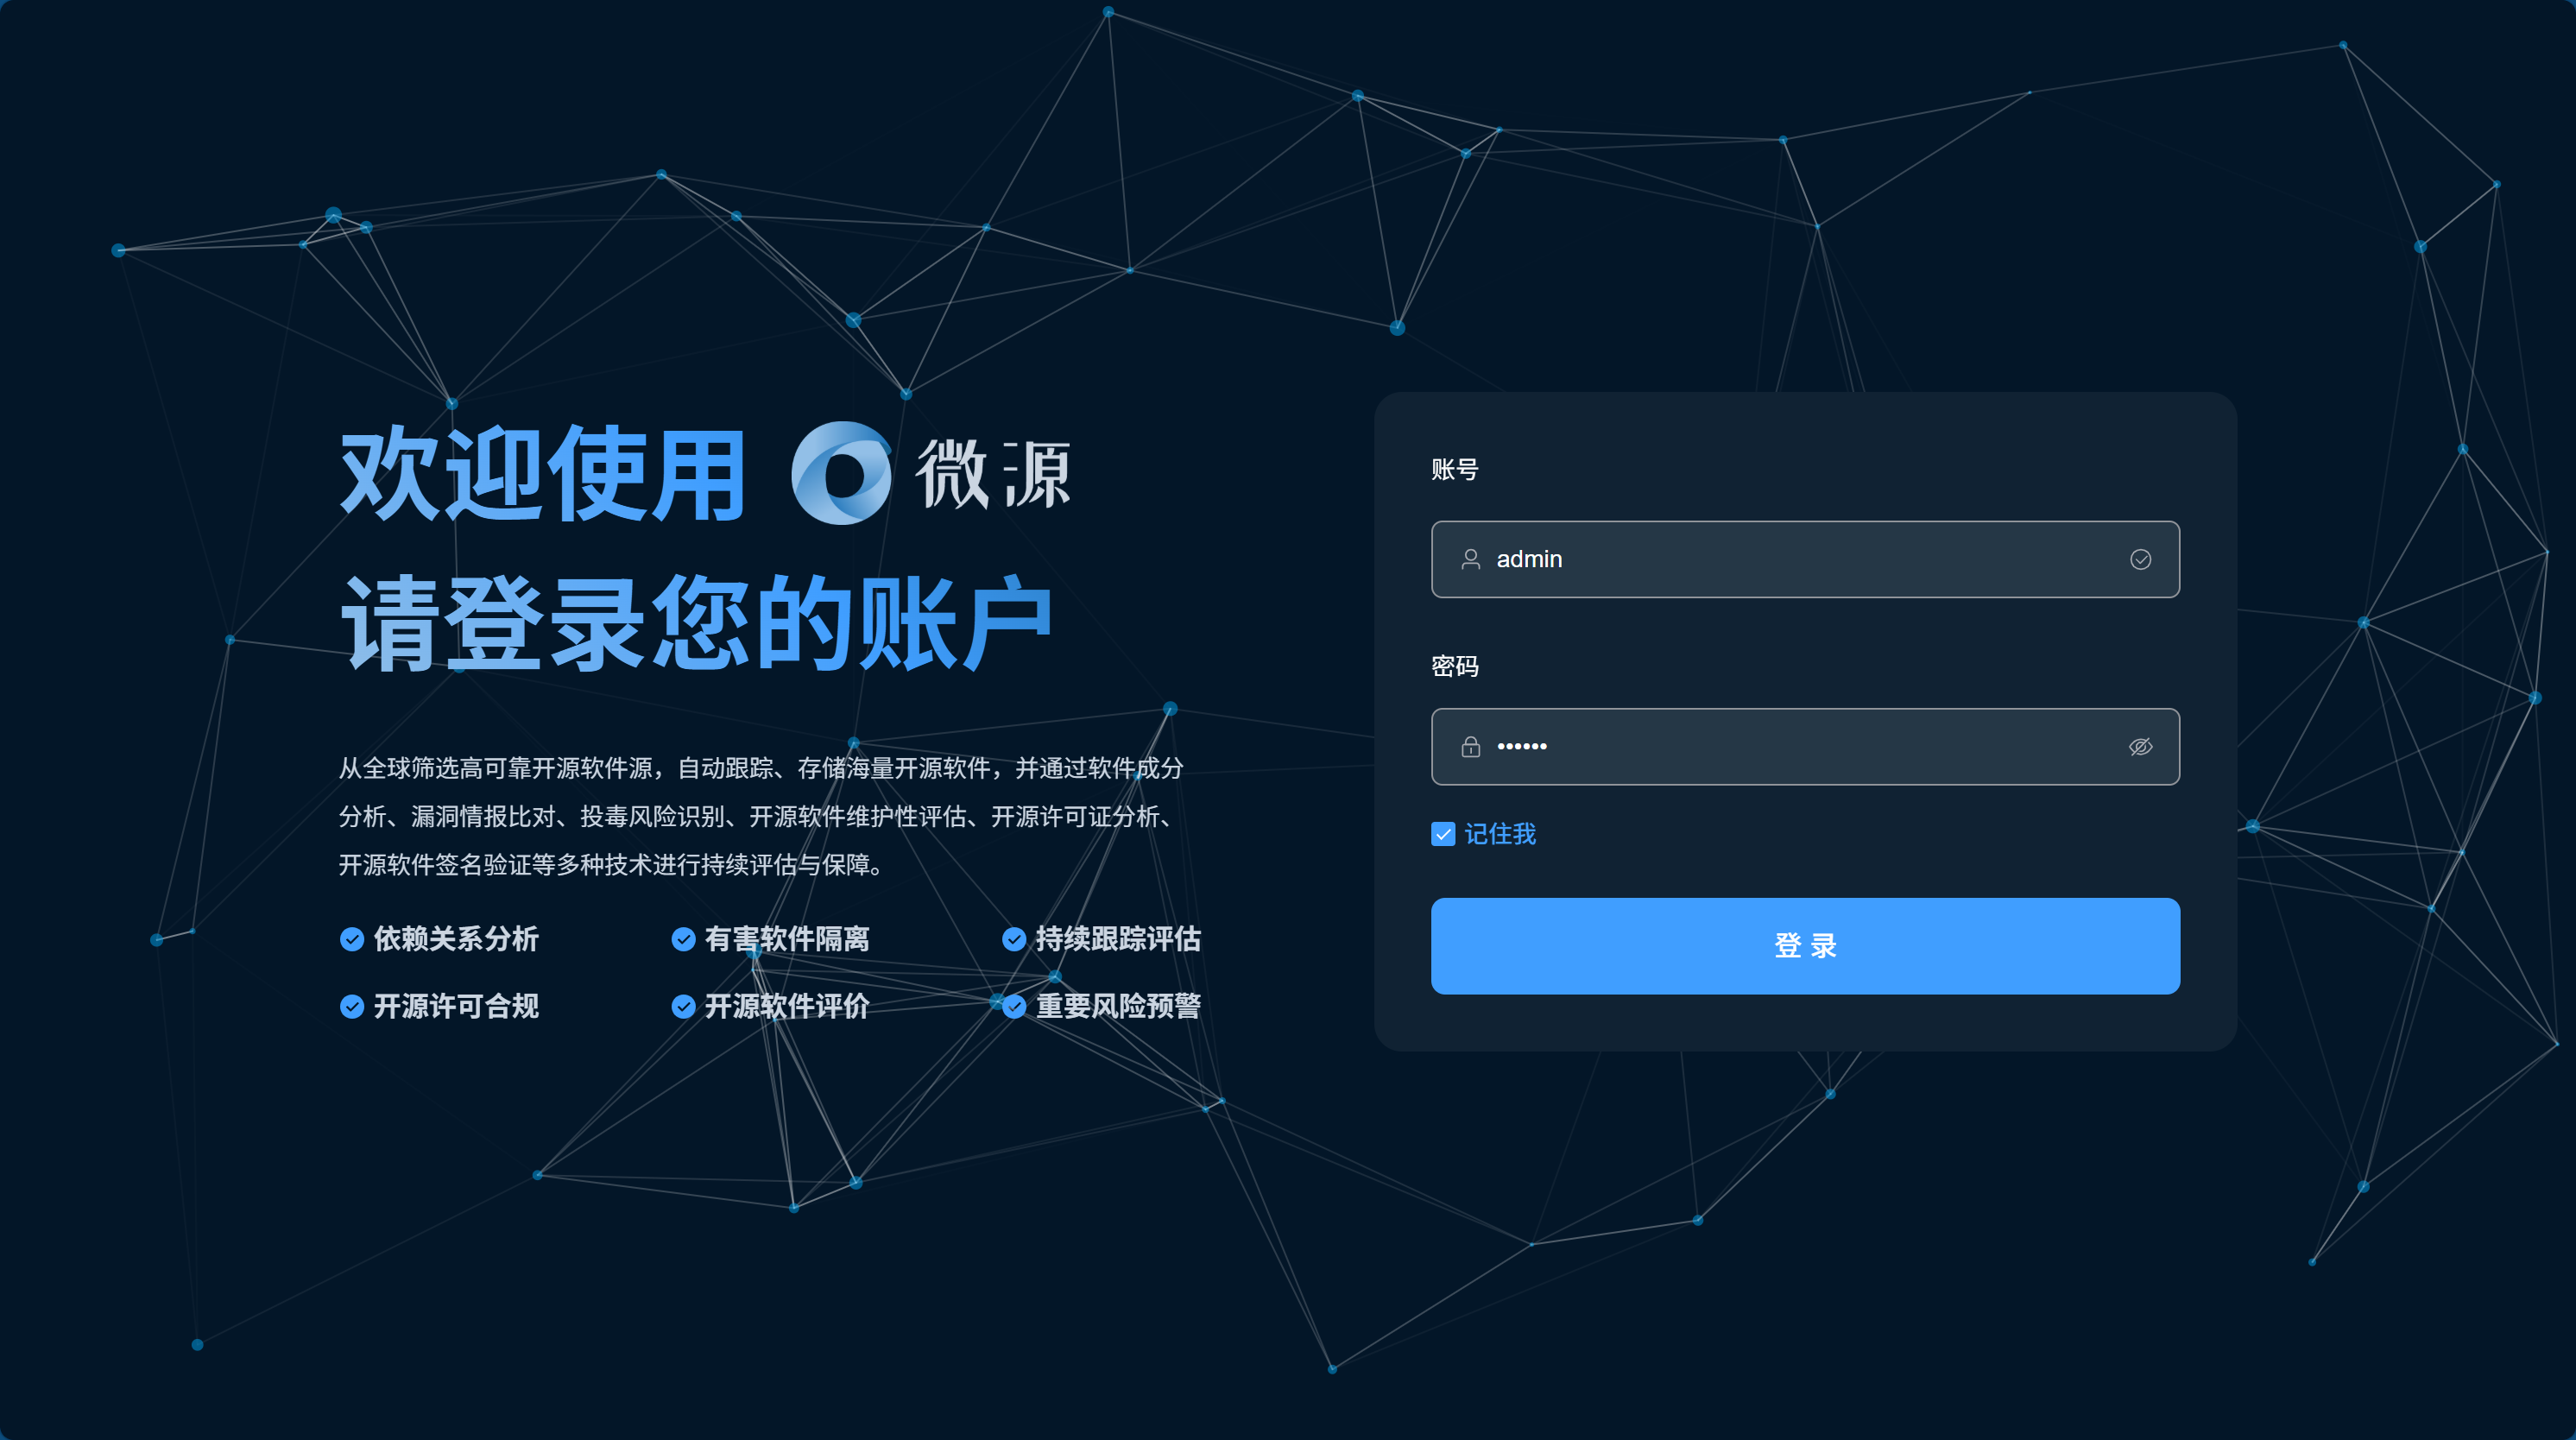
在登录页面输入账号和密码,如需下次登录时自动填充请勾选【记住我】,点击【登录】按钮确认登录,系统将自动跳转主界面
2.1.2 忘记密码
如忘记密码,请联系系统管理员重新获取或重置密码
2.1.3 退出登录
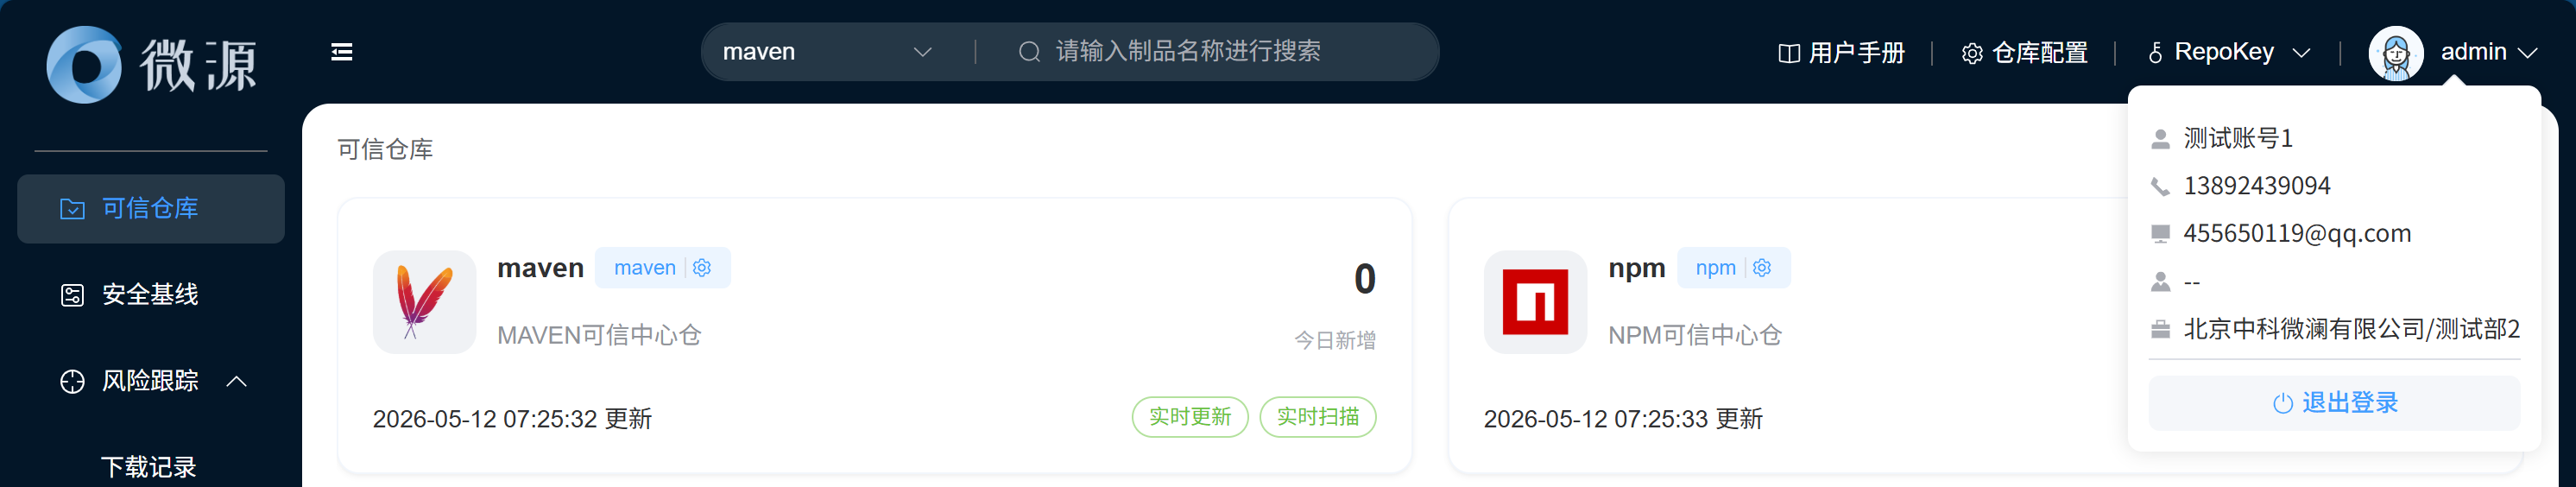
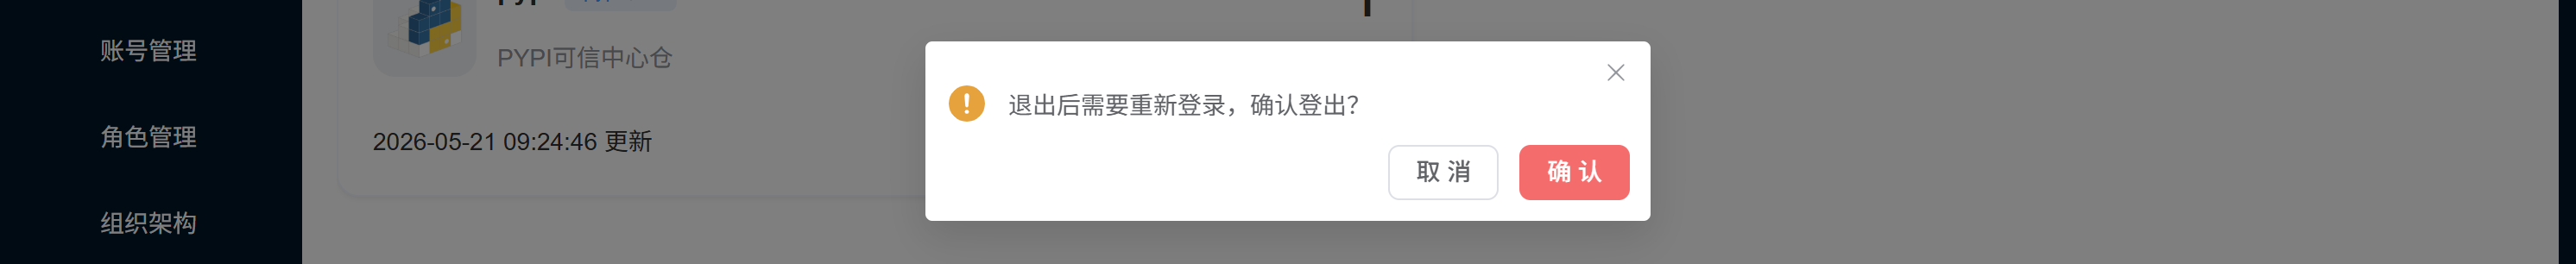
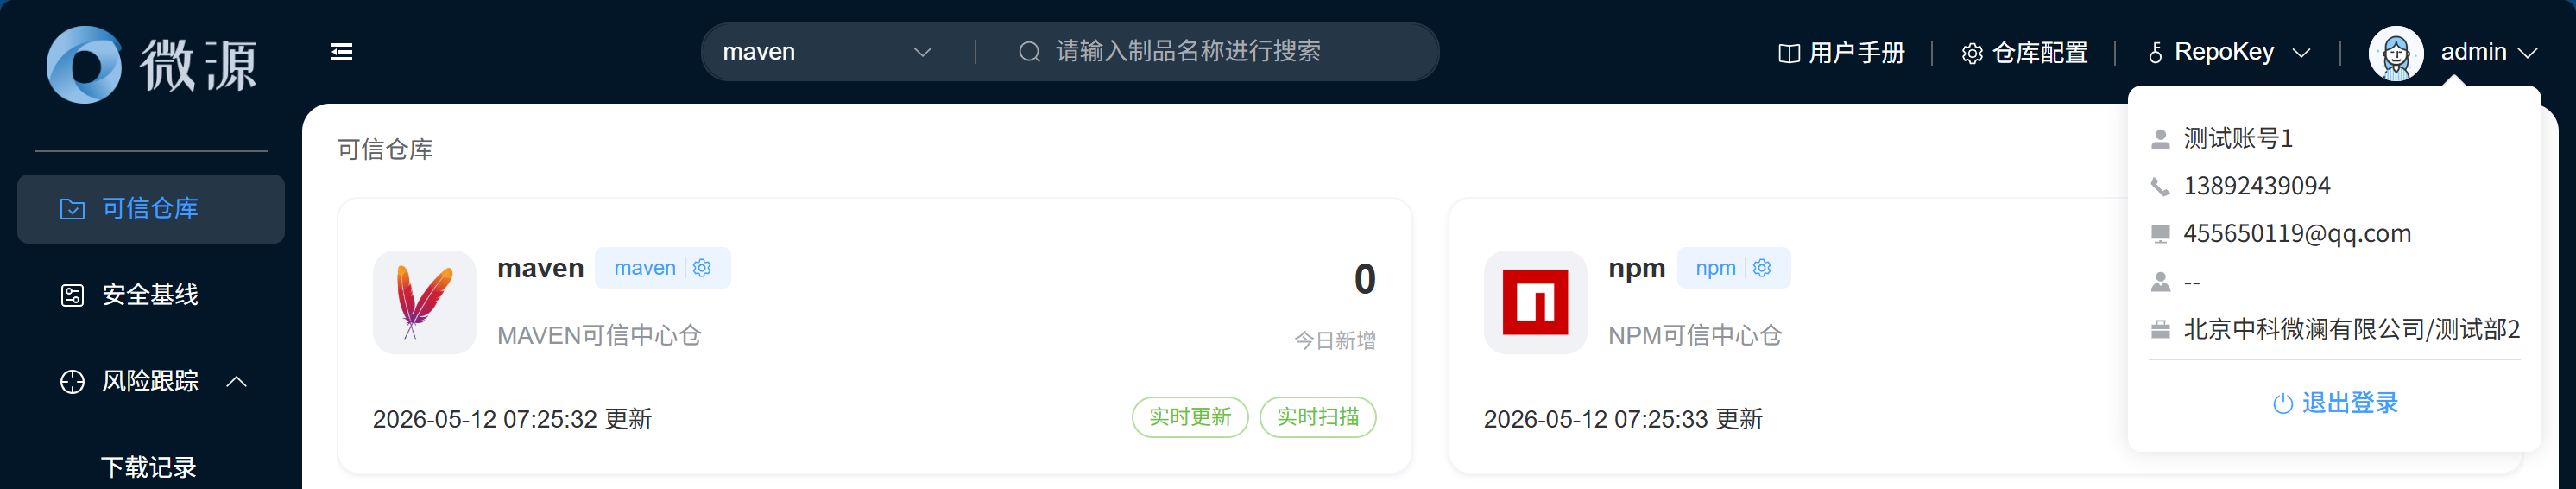
在主界面右上角头像弹出框中点击【退出登录】按钮
系统将弹出确认提示,请点击【确认】按钮确认登出,系统将自动跳转登录页面
2.2 主界面
2.2.1 导航菜单
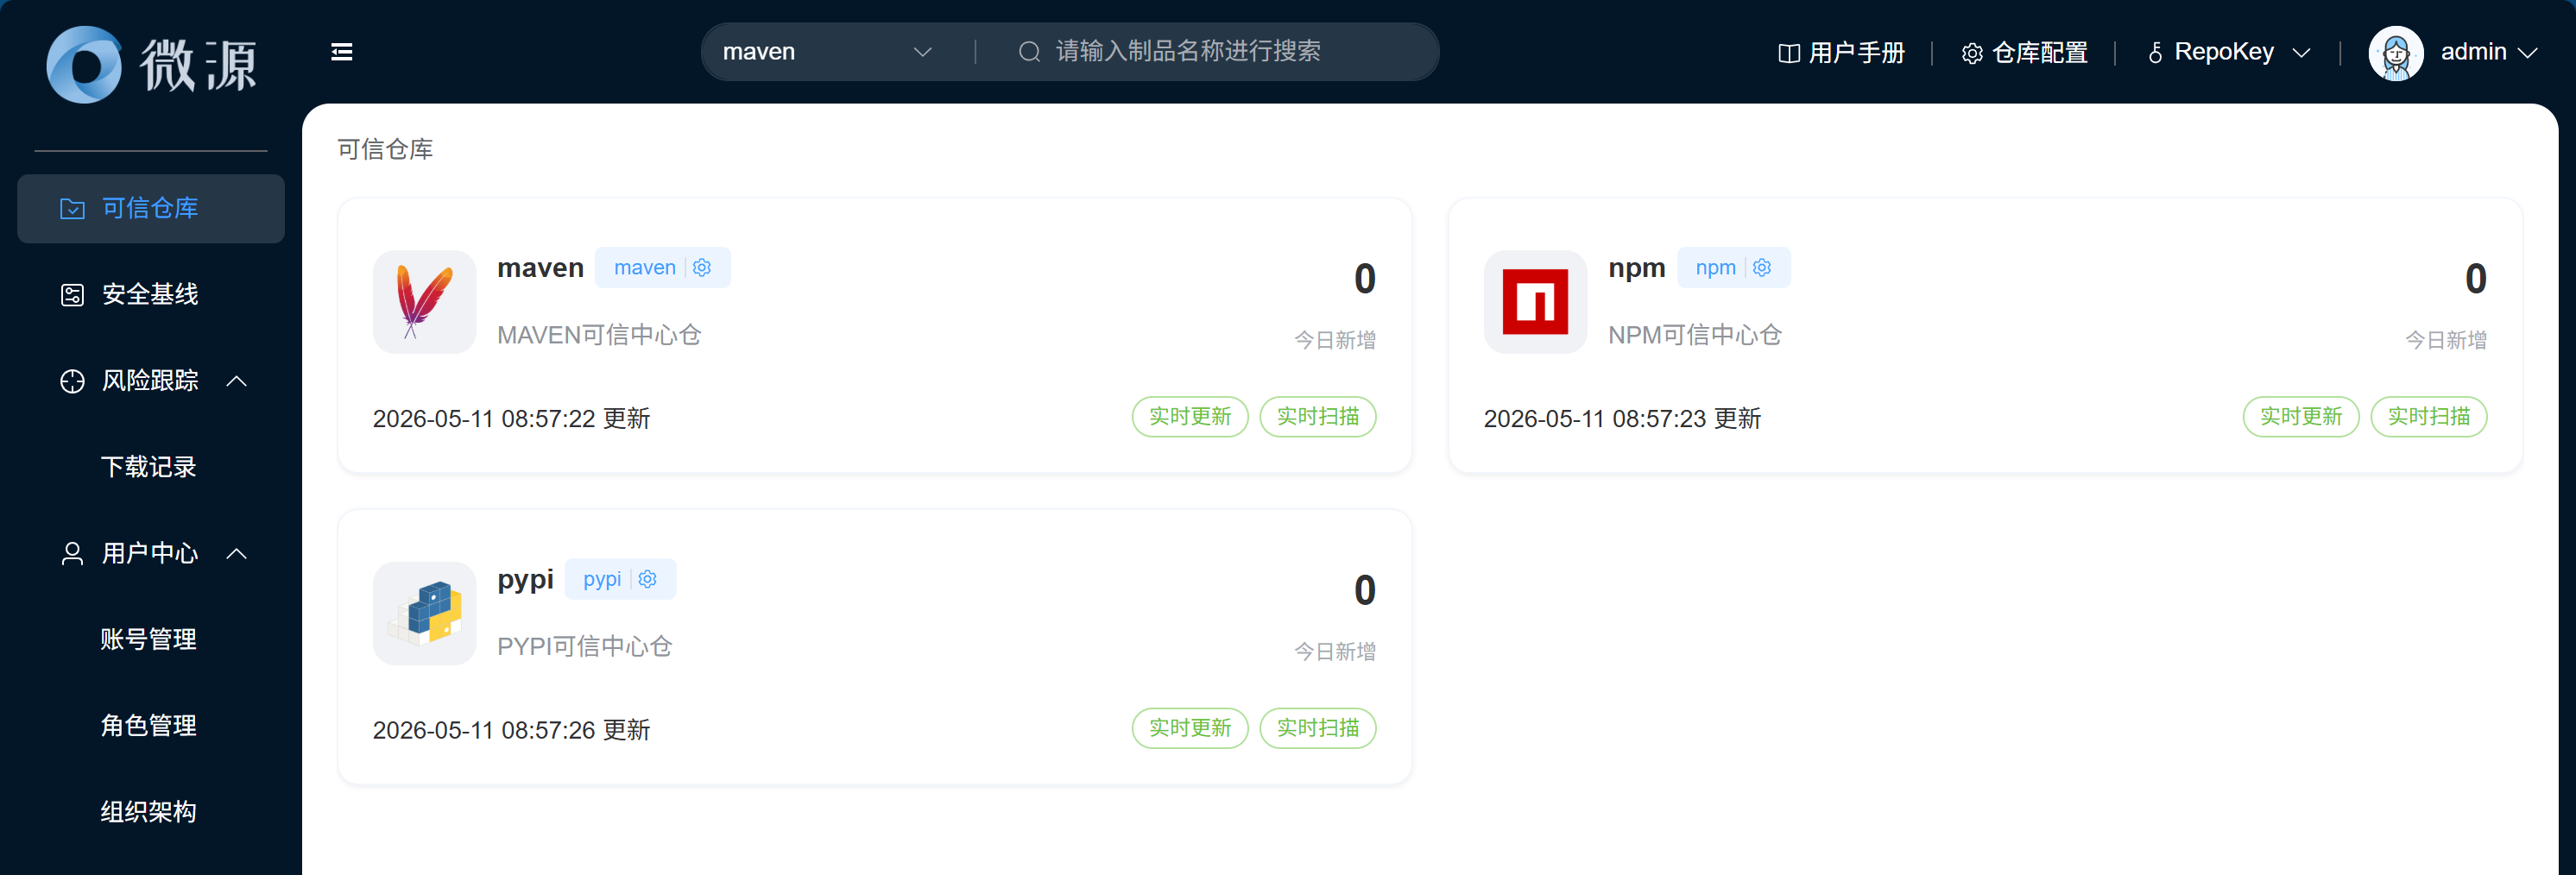
在左侧导航栏点击菜单项进入对应的功能模块,点击【】/【】按钮可折叠/展开导航栏
2.2.2 全局搜索
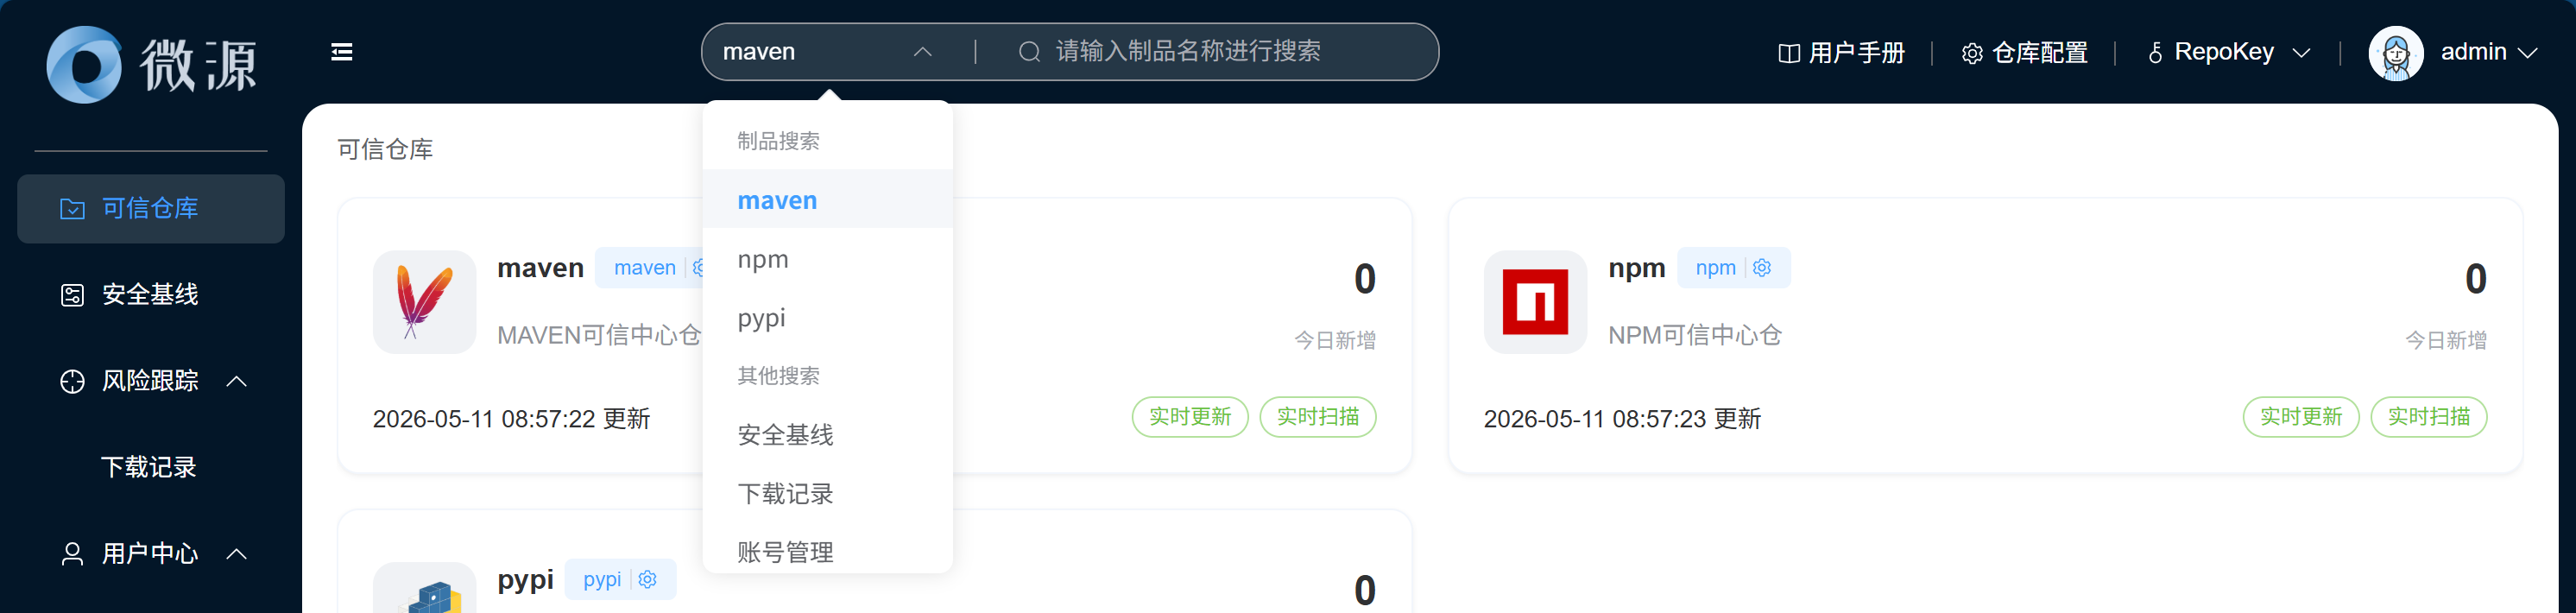
顶部搜索栏提供全局搜索功能,选择搜索范围后输入搜索词,系统将自动跳转搜索结果
2.2.3 个人信息
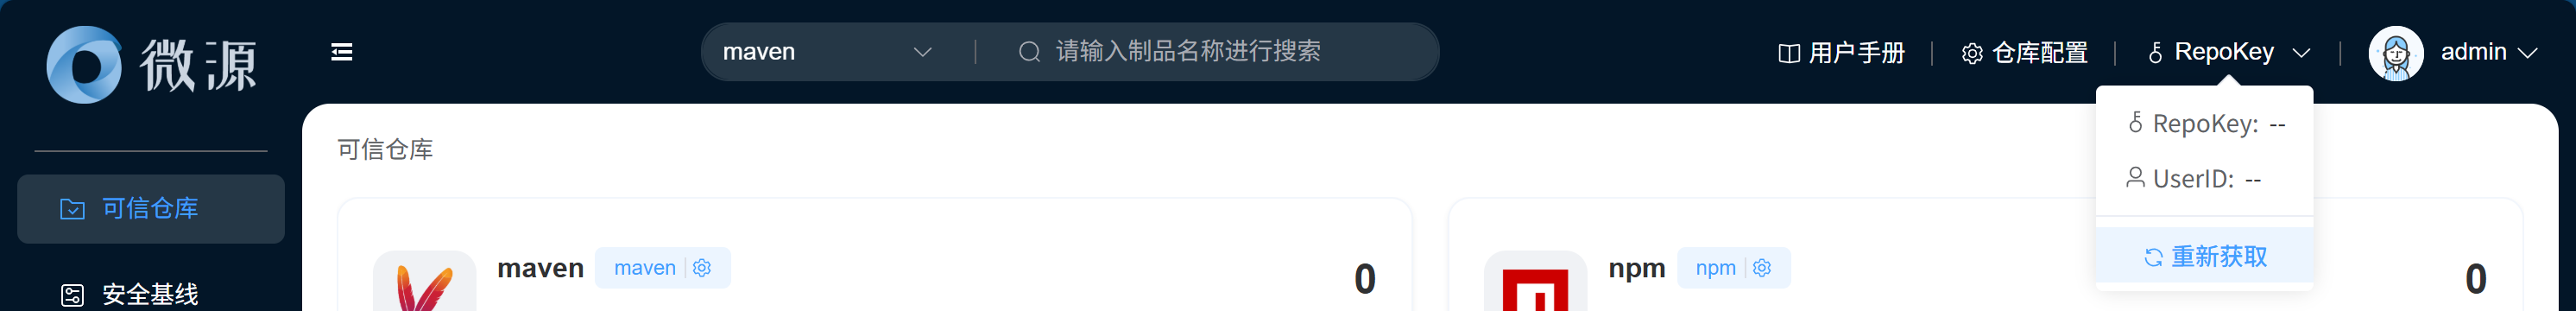
系统将为当前登录用户生成 RepoKey(仓库访问密钥) 和 UserID(用户唯一标识),点击【】按钮可一键复制到剪贴板

如未获取到 RepoKey 或 UserID ,请点击【重新获取】按钮尝试获取
右上角显示当前登录账号,点击头像可查看姓名、手机号码、邮箱、授权角色和所属部门
3 功能模块
3.1 可信仓库
3.1.1 仓库列表
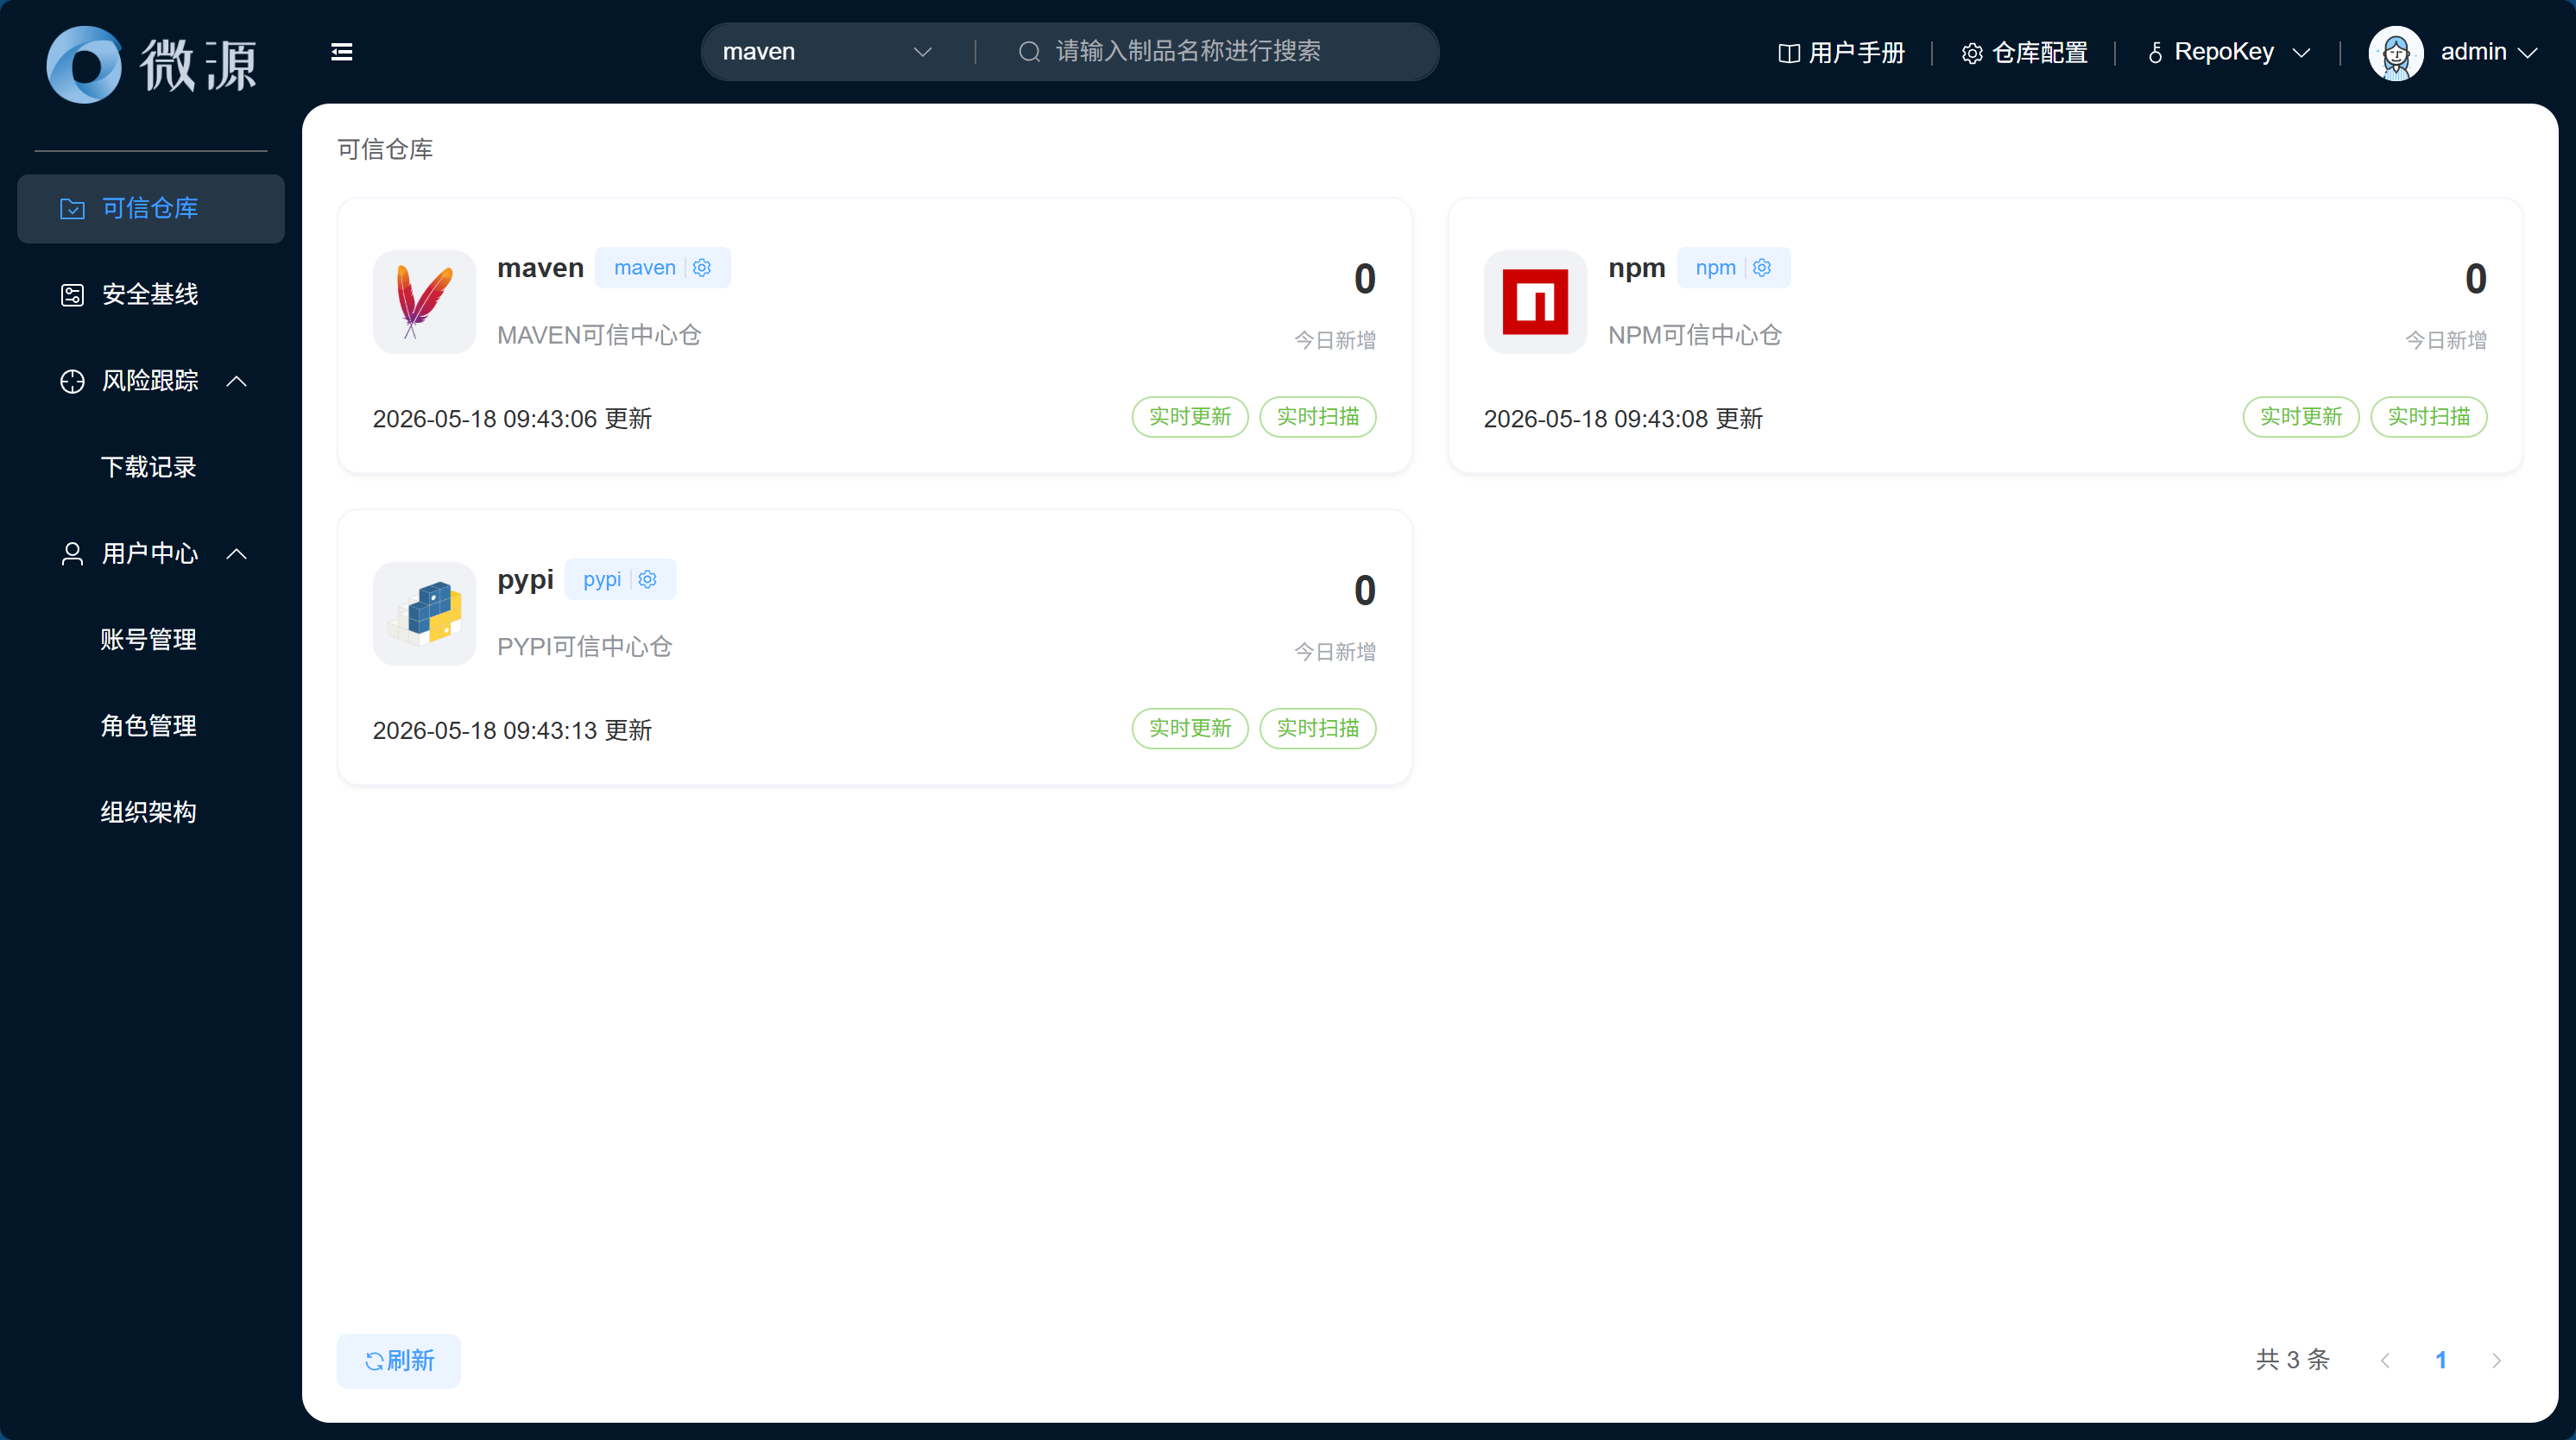
进入“可信仓库”模块查看仓库列表,点击【刷新】按钮获取最新的仓库数据
点击【】按钮或主界面右上角的【仓库配置】按钮,可查看对应的仓库配置指南,点击【复制】按钮可一键复制代码到剪贴板
请根据指南内容修改仓库配置,配置正确后可直接下载可信组件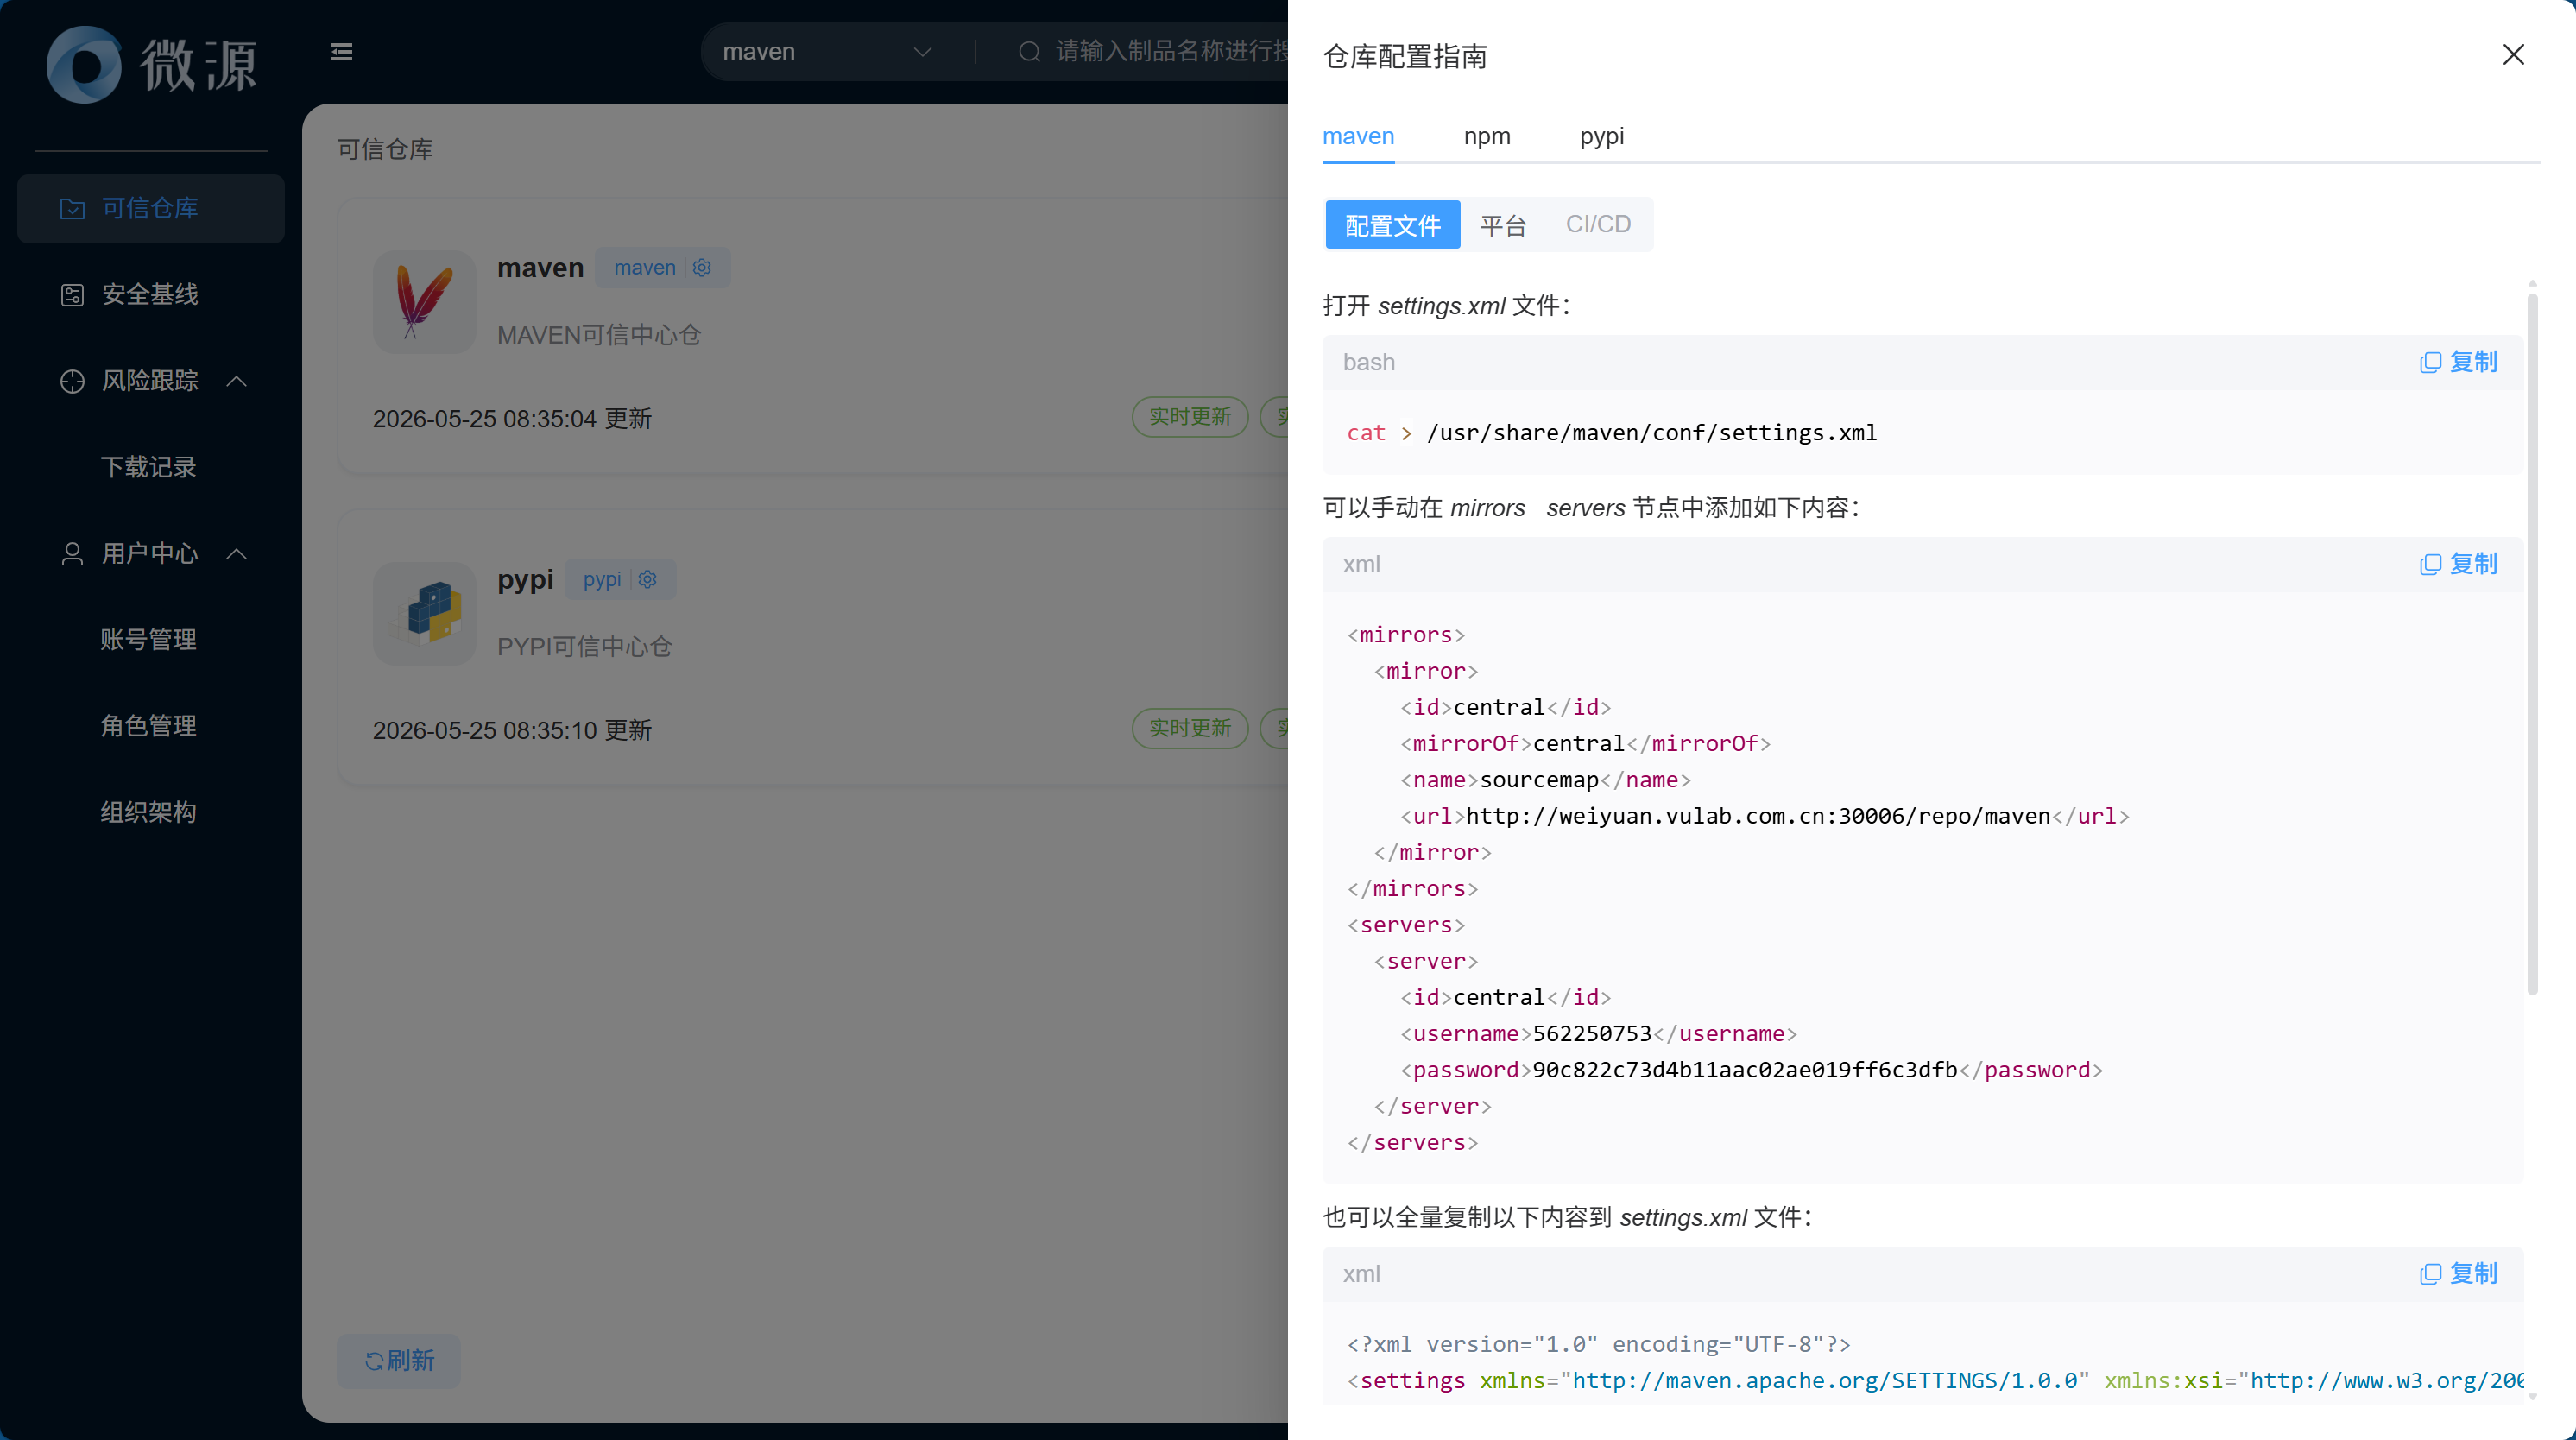
3.1.2 制品搜索
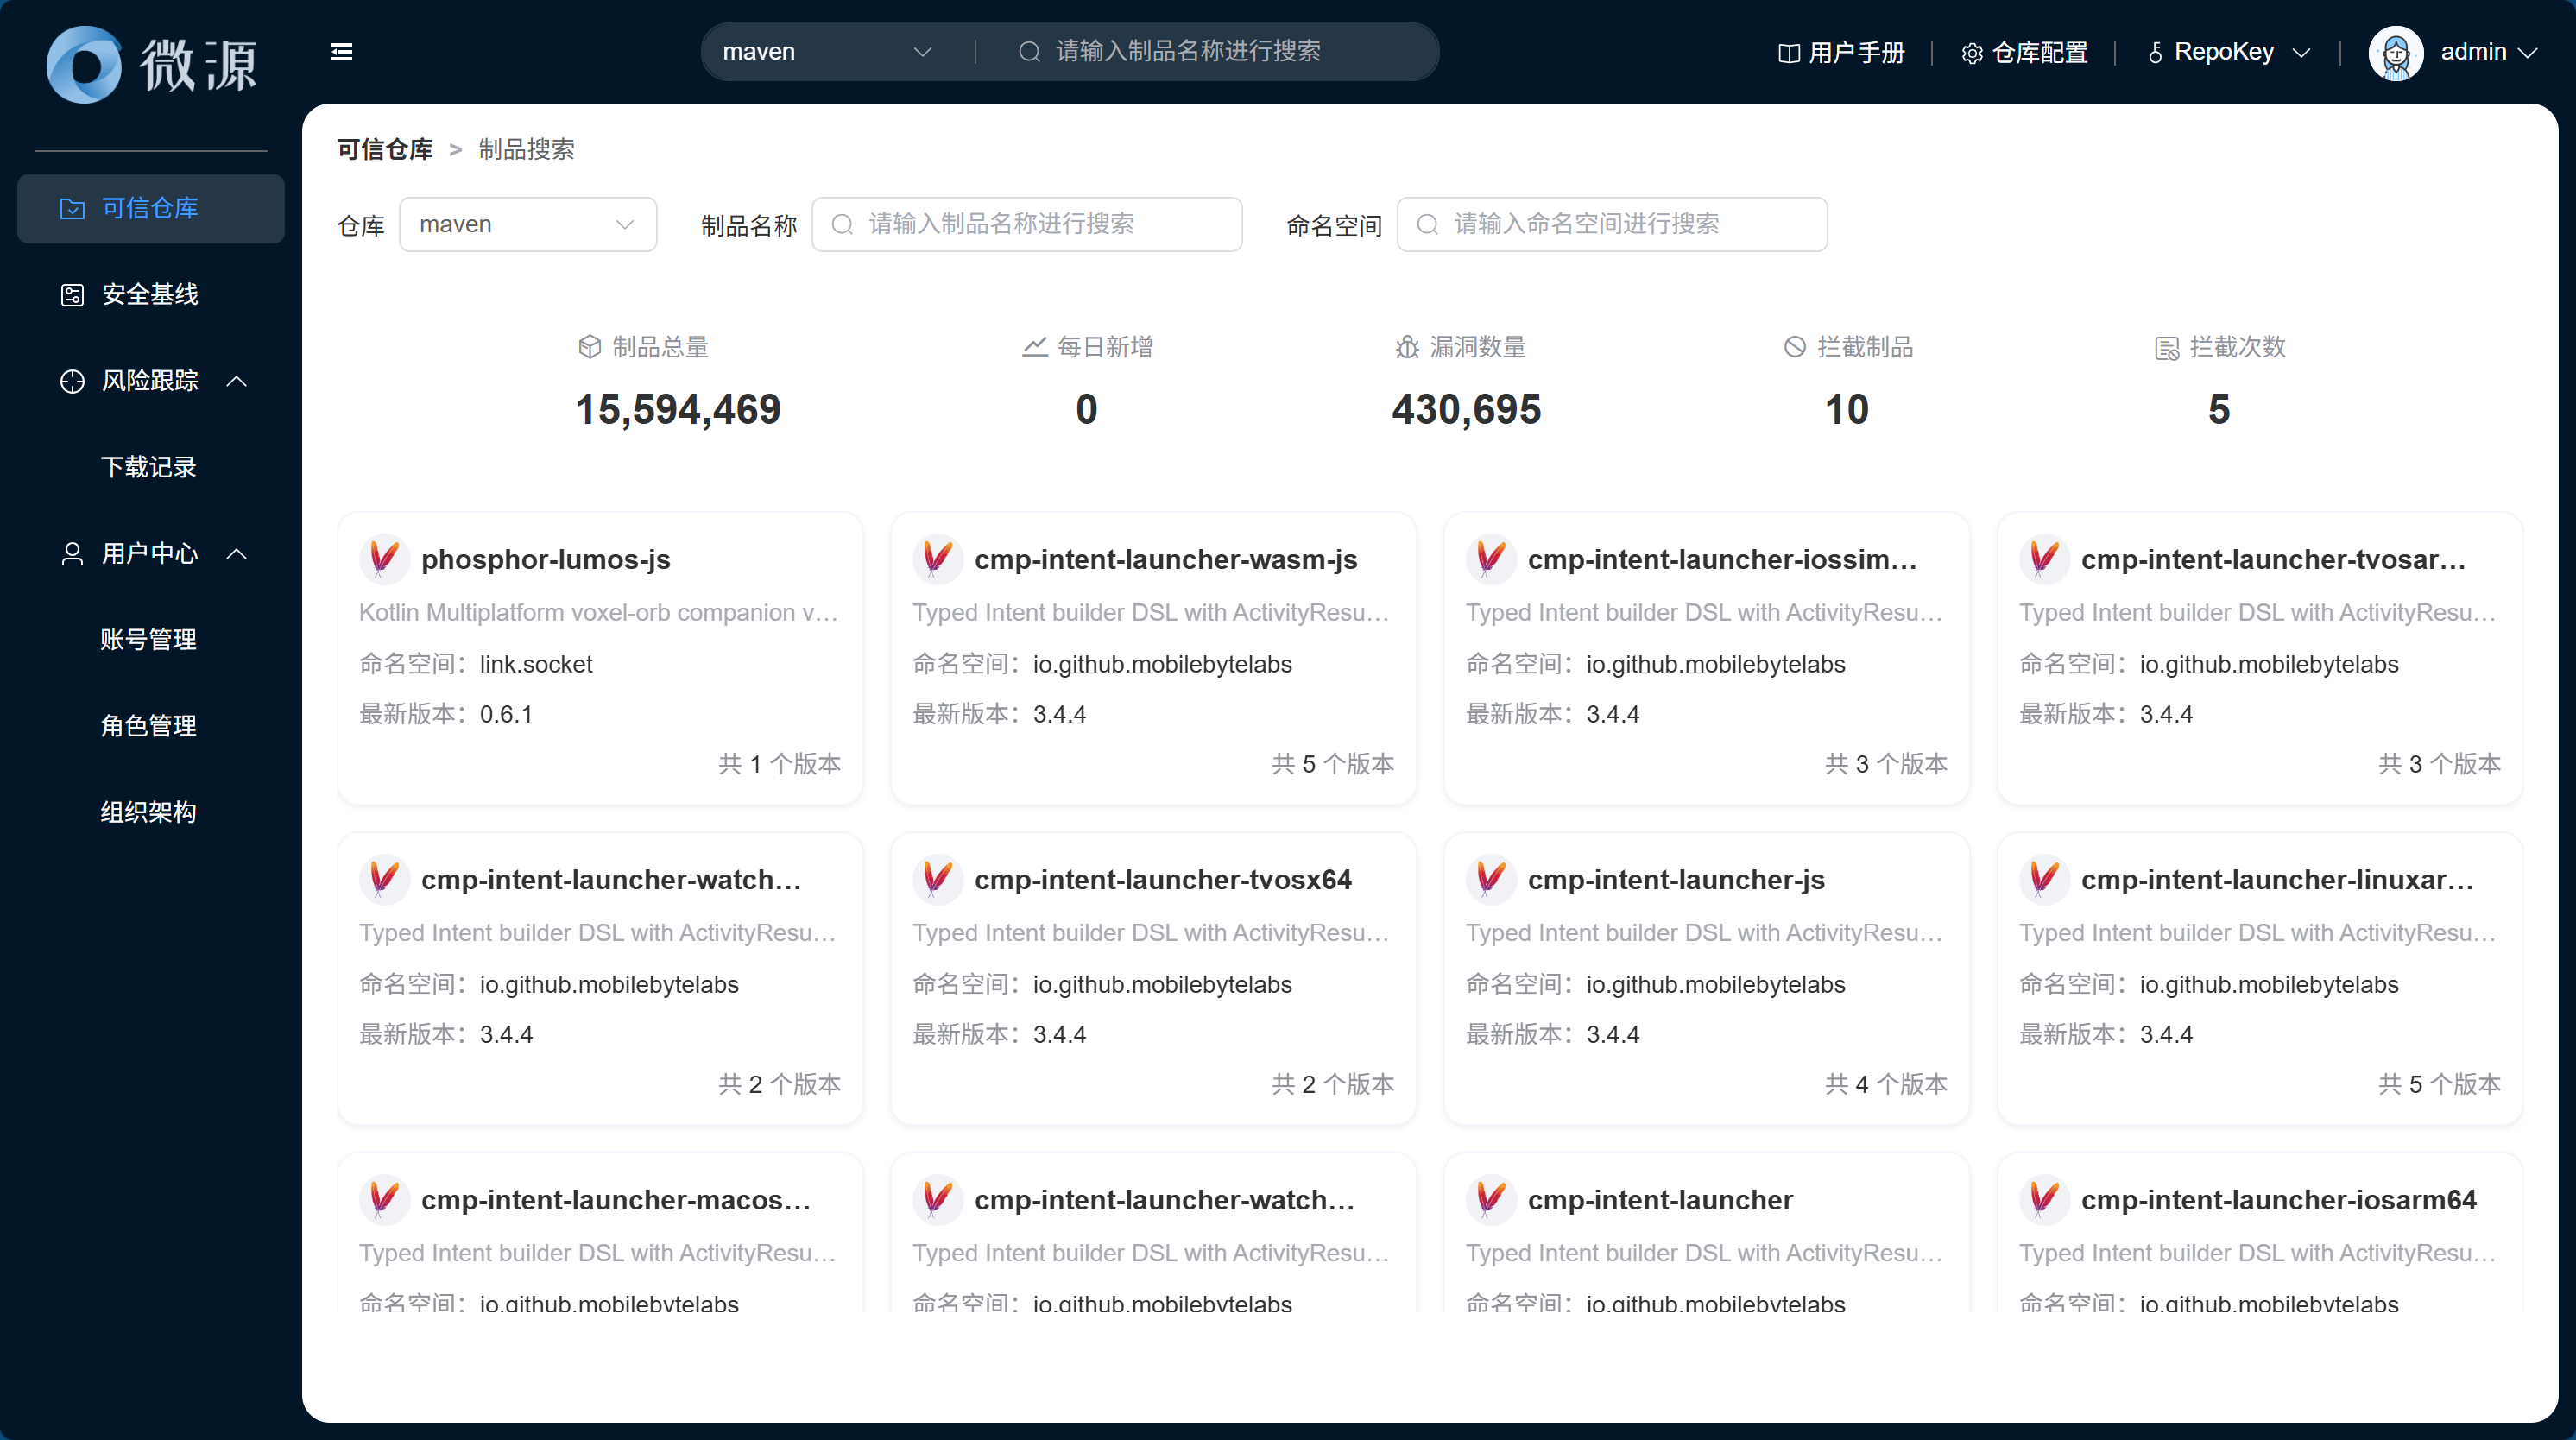
点击仓库面板进入对应的“制品搜索”页面,可重新选择仓库,请输入制品名称和命名空间的关键词进行搜索,系统将自动展示搜索结果
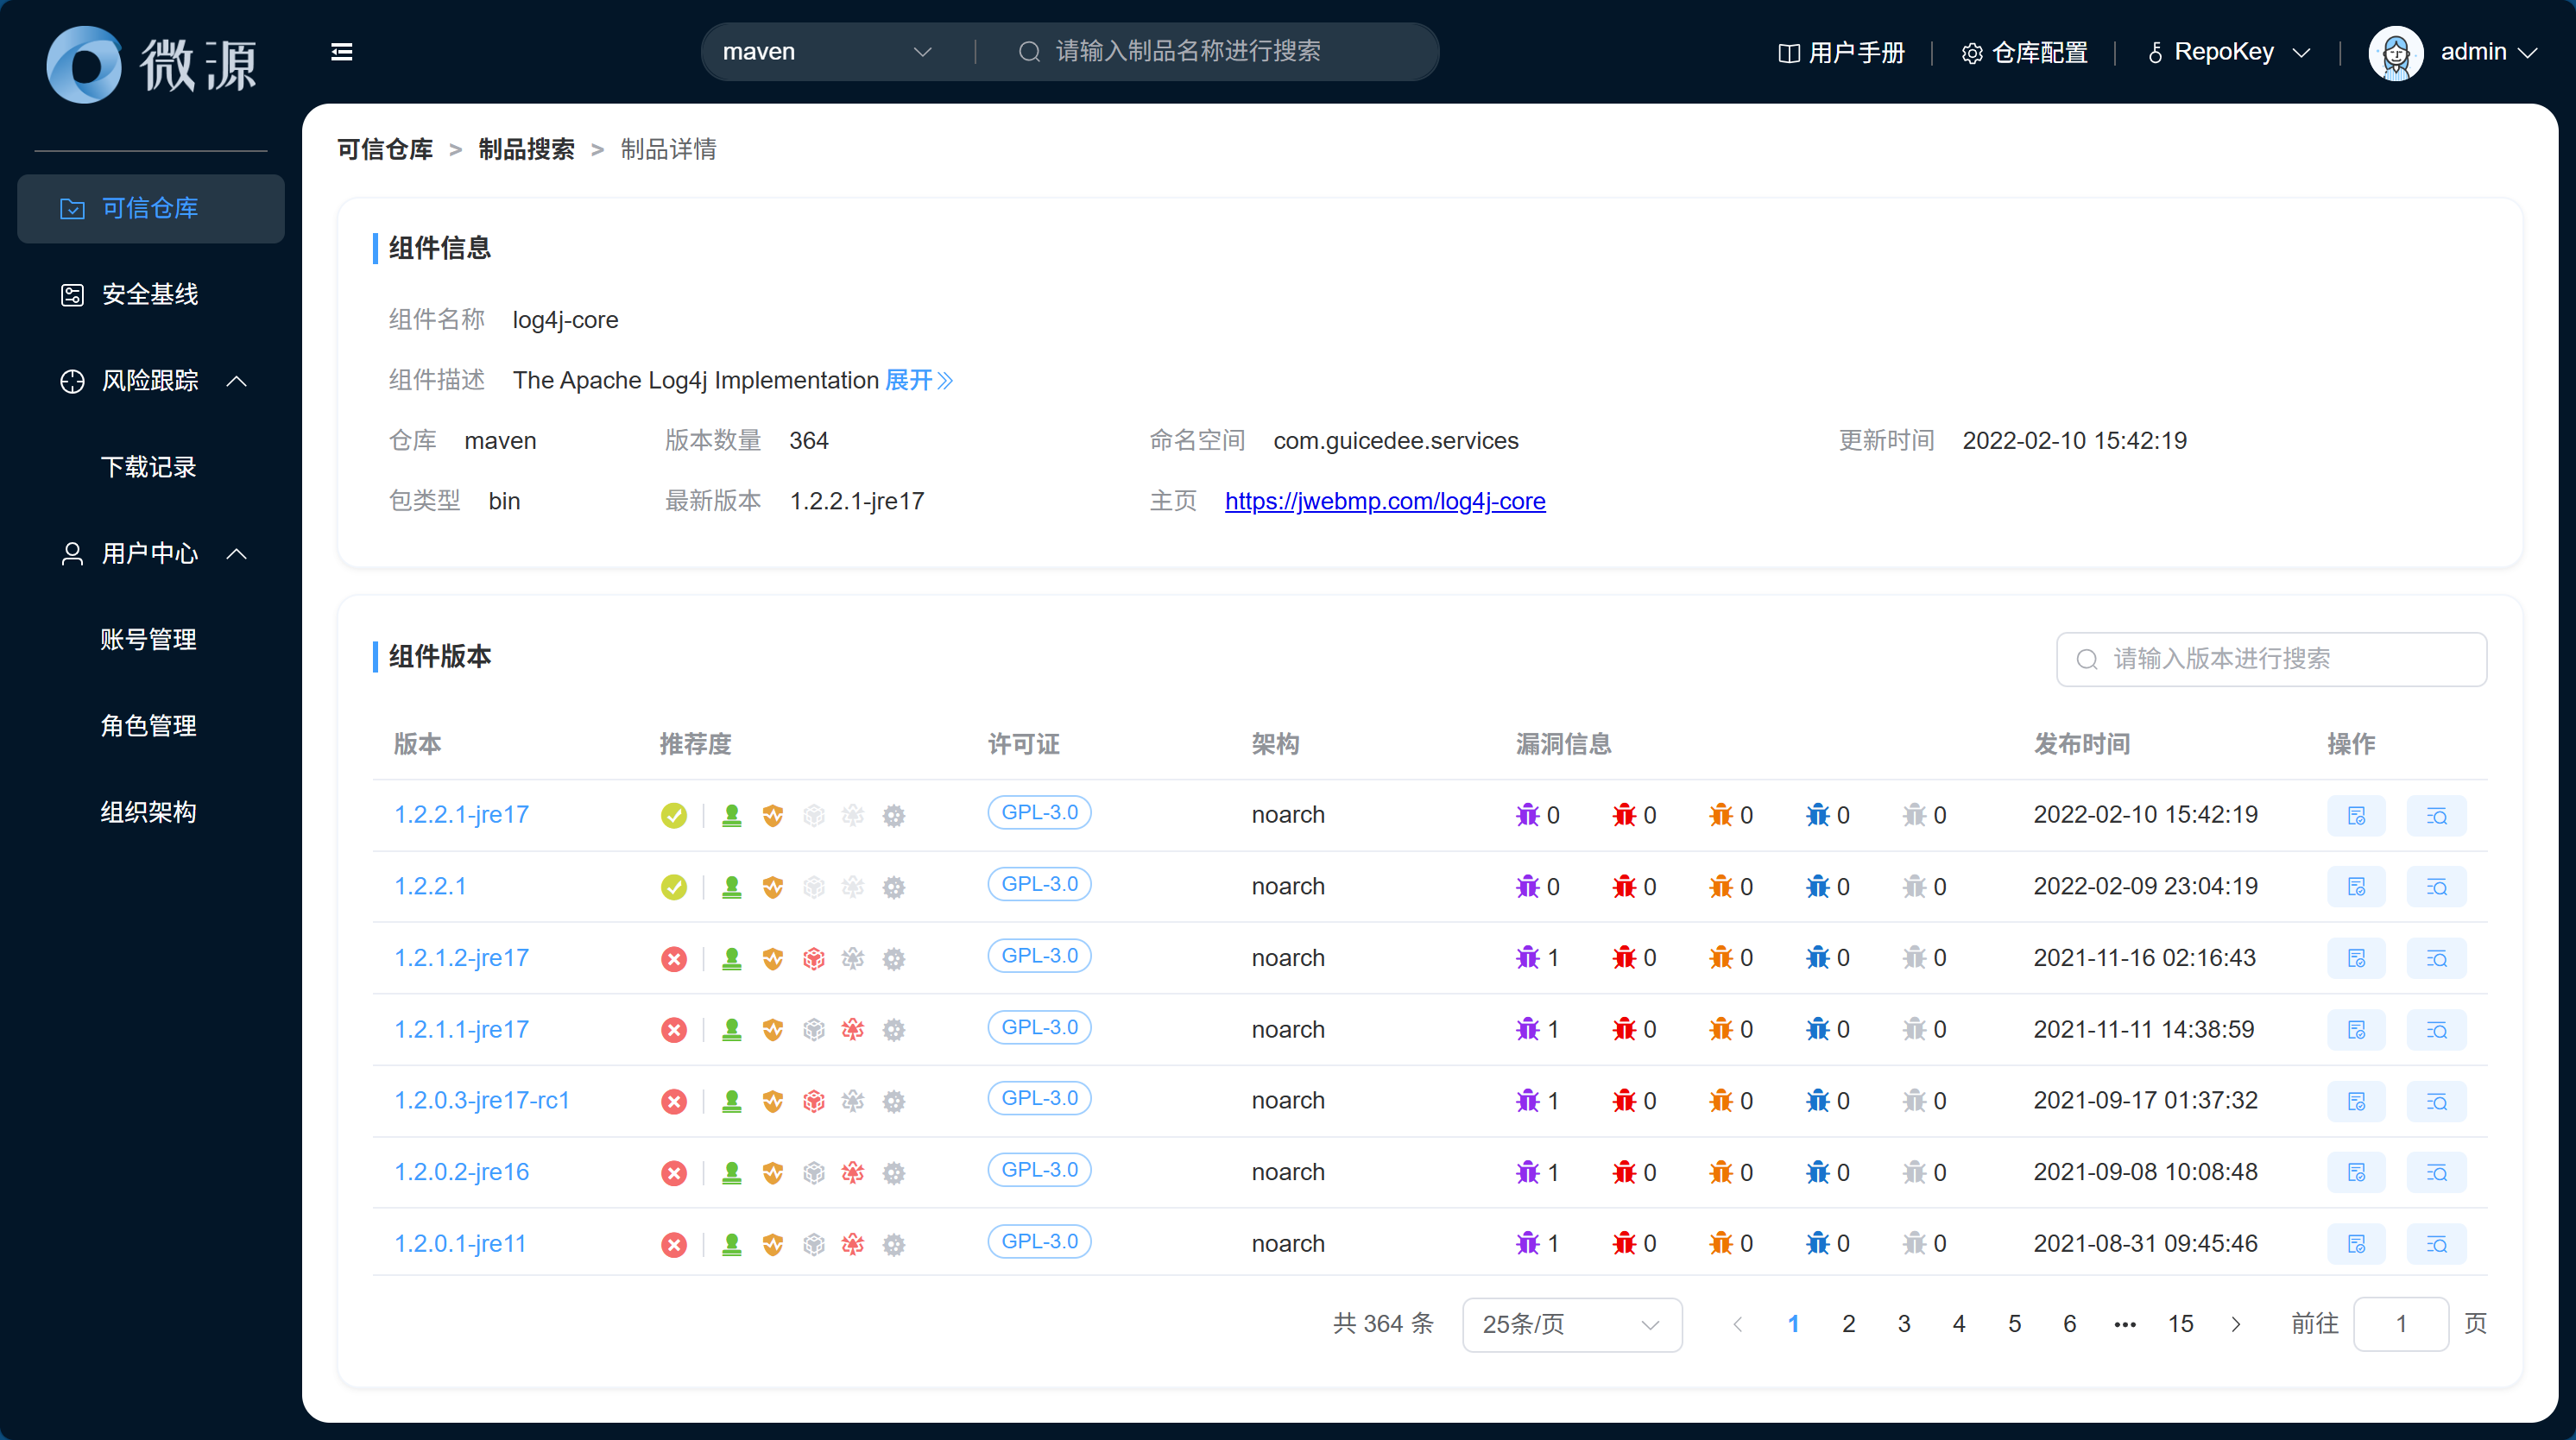
3.1.3 制品详情
点击制品面板进入对应的“制品详情”页面,可查看组件信息和版本列表
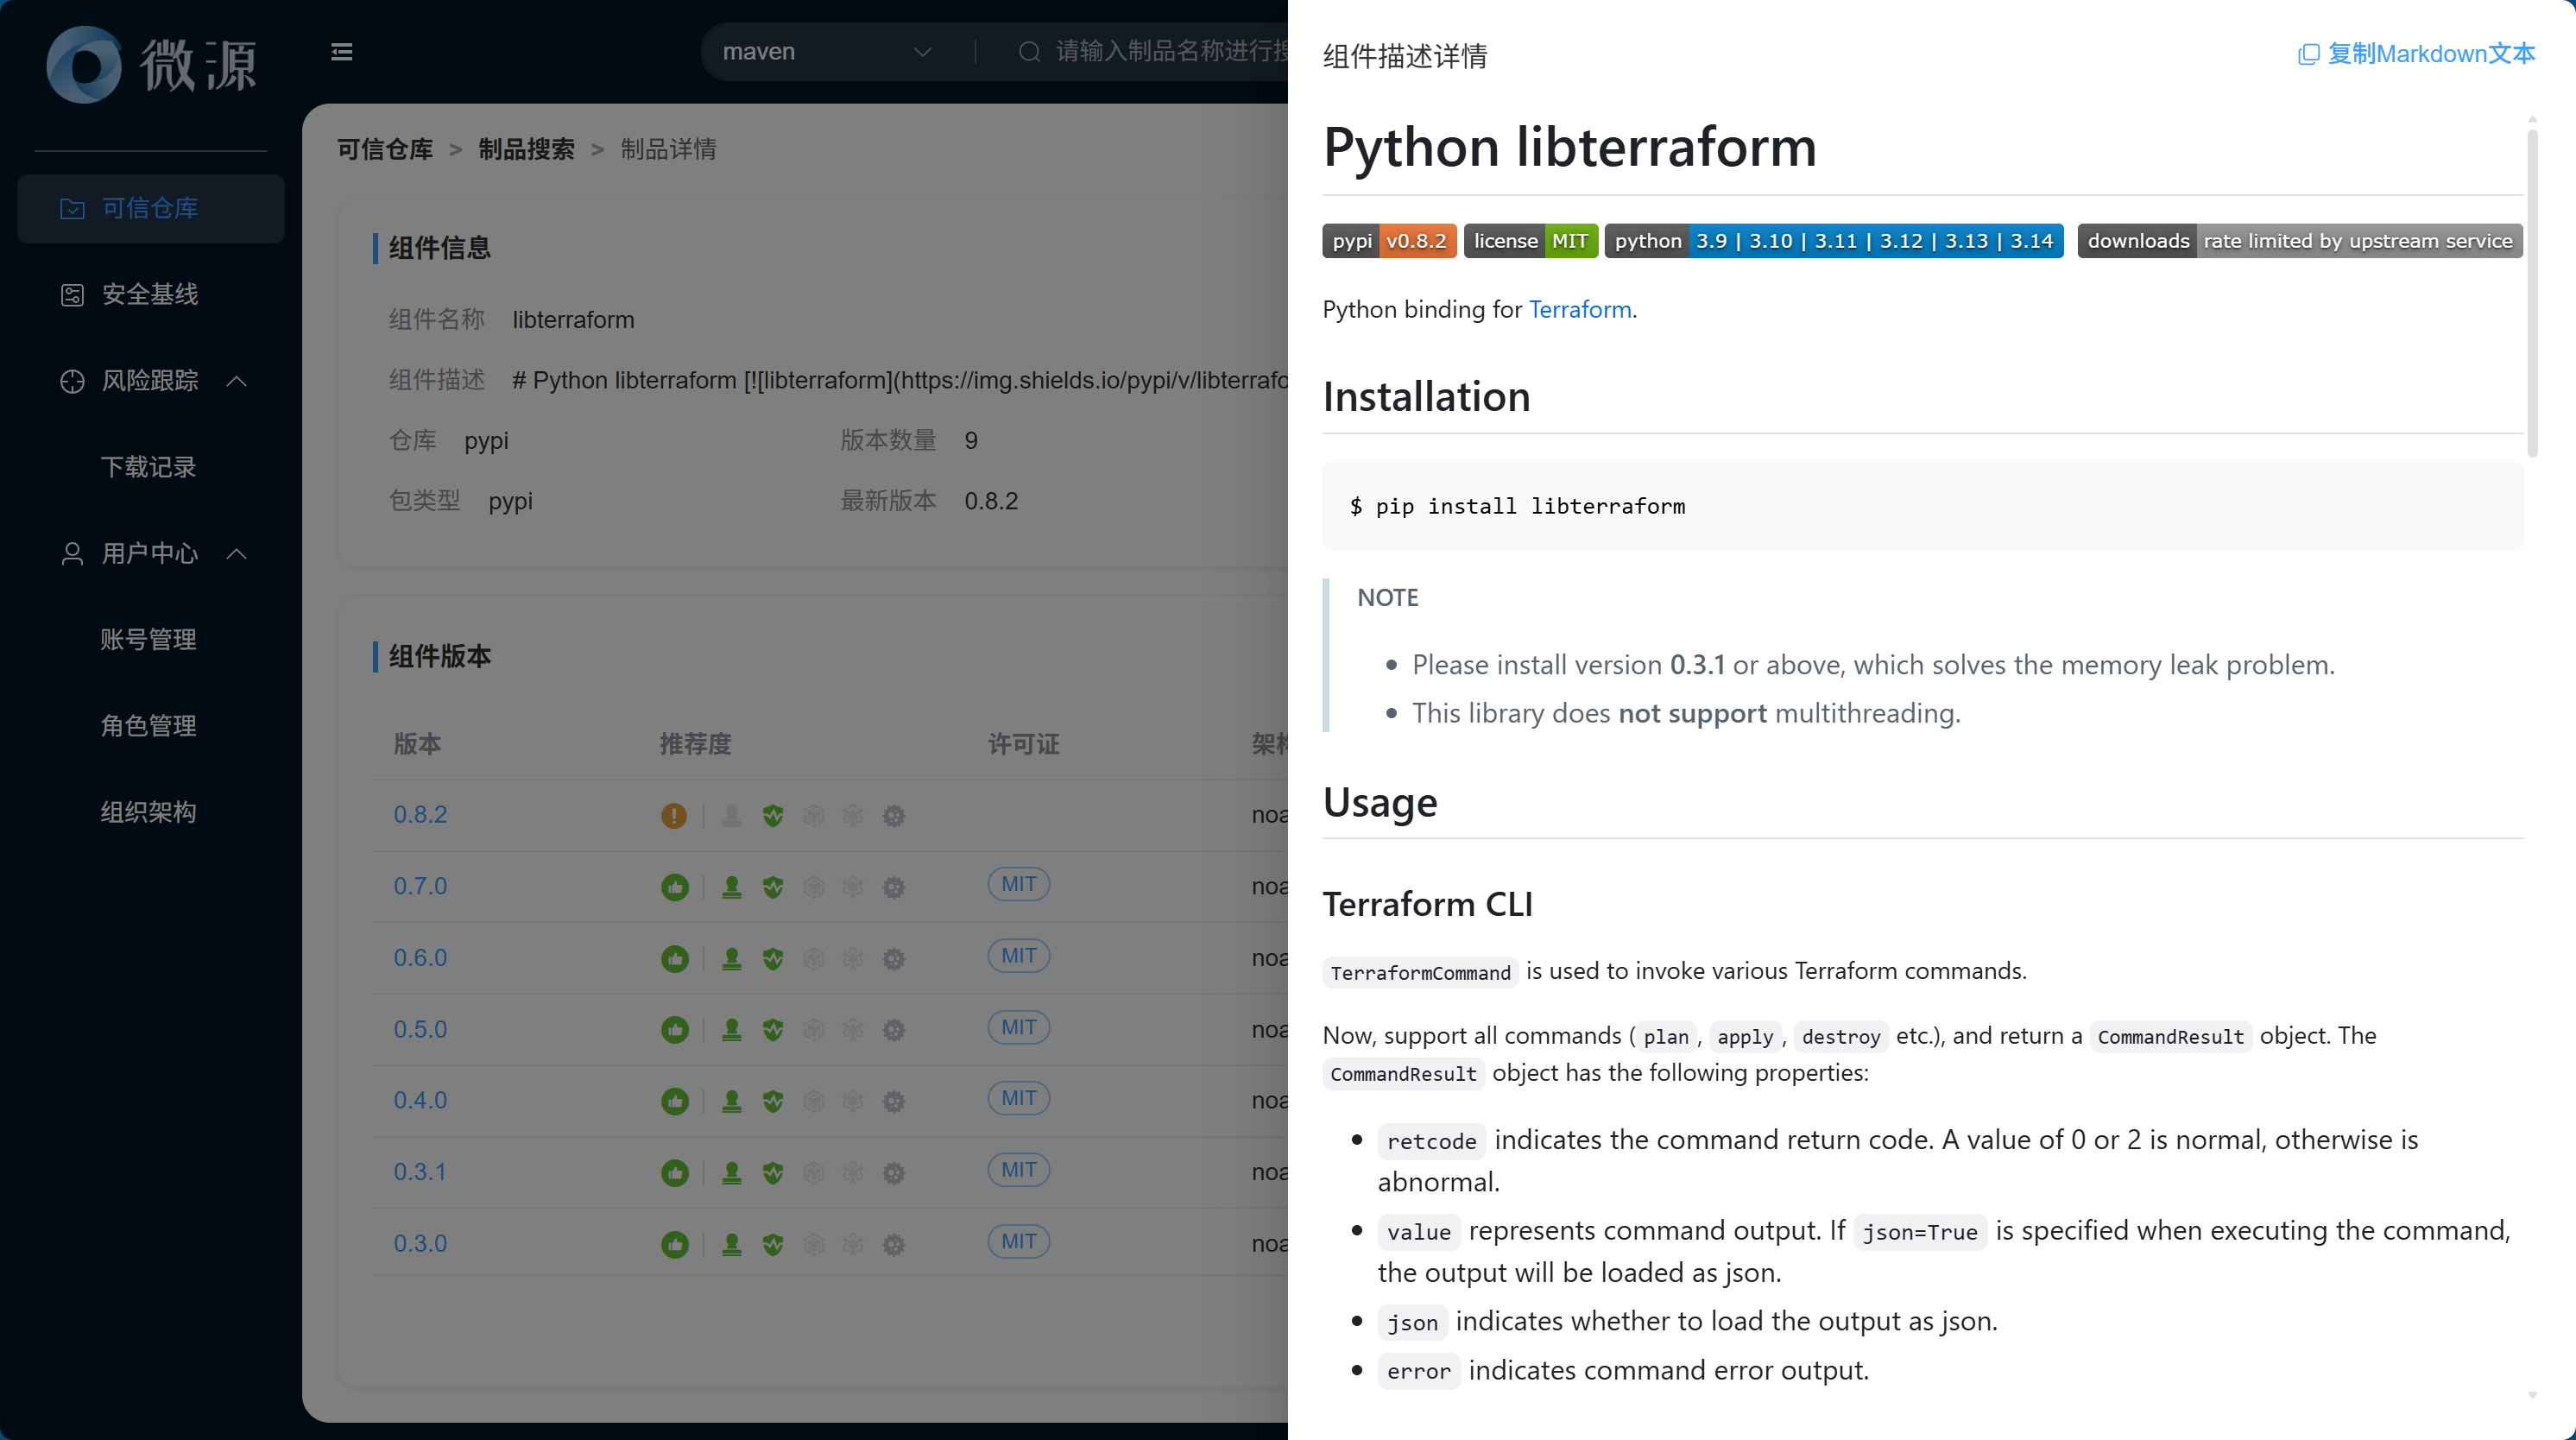
组件描述点击【展开】按钮可查看详情,点击【复制Markdown文本】按钮可一键复制组件描述文本到剪贴板
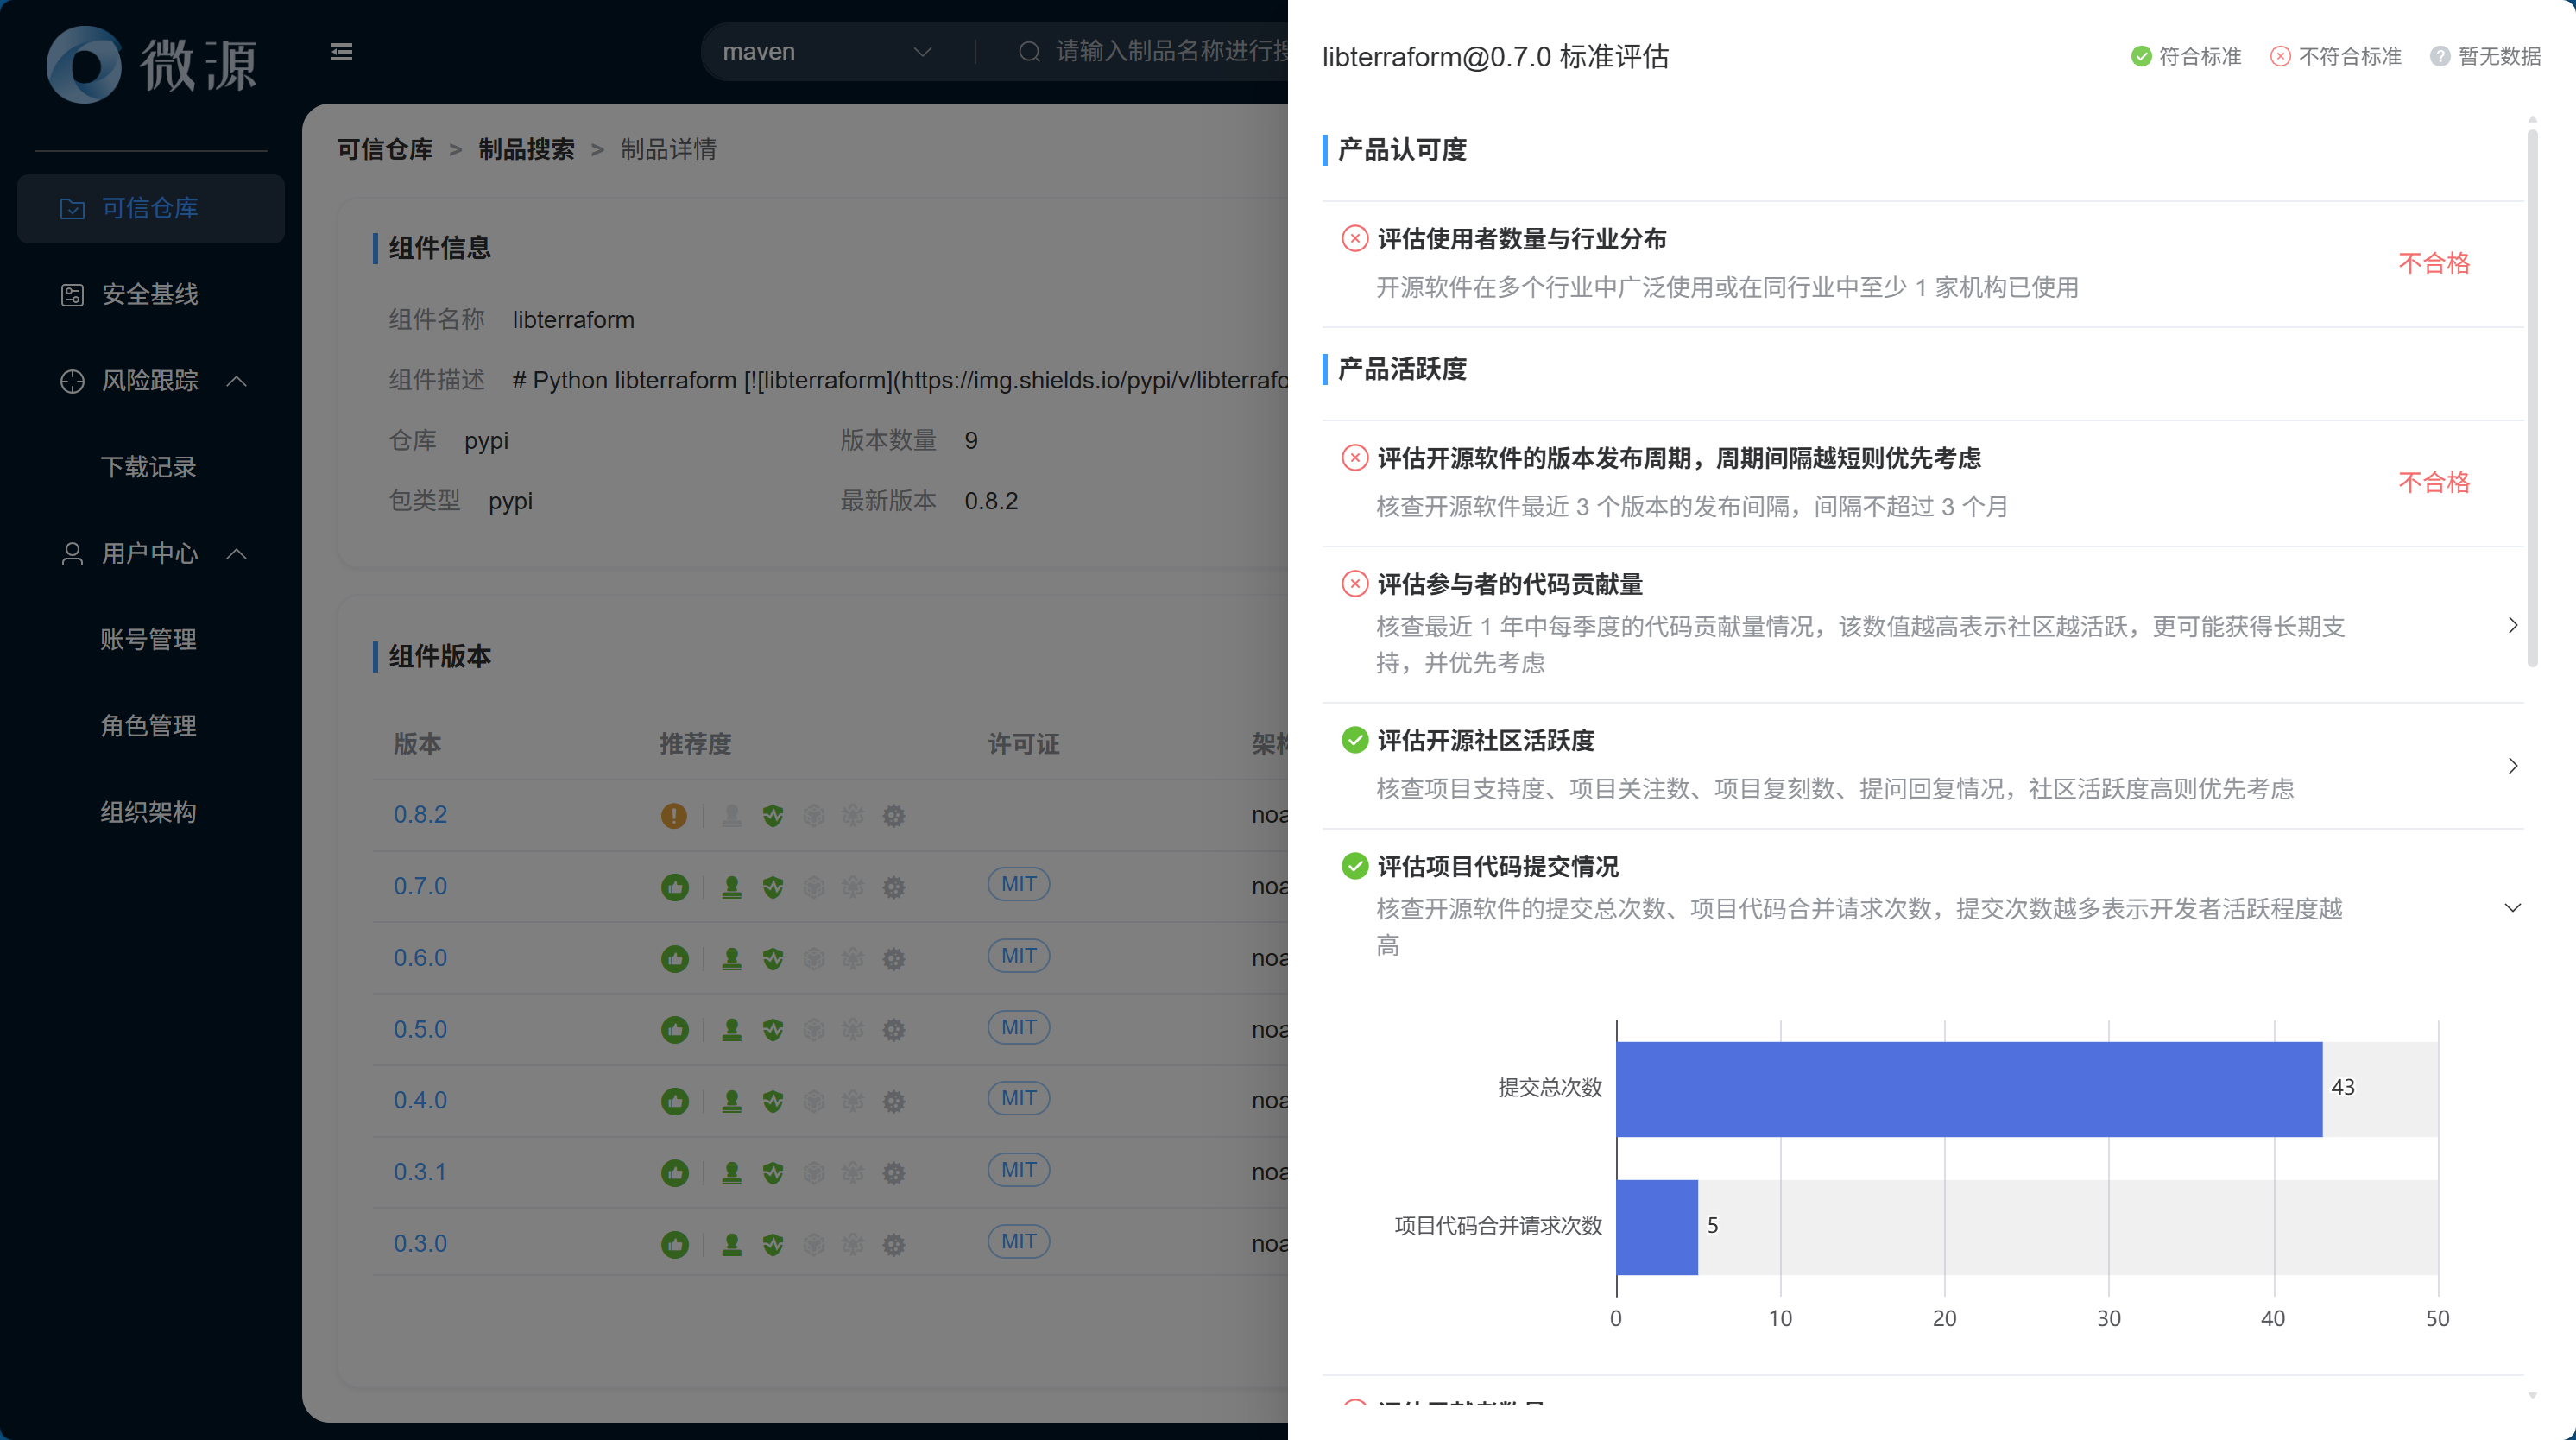
组件版本列表可输入版本关键词进行搜索,鼠标移入推荐度图标可查看推荐度、许可证、活跃度、PoC、在野利用、投毒等数据,点击【】按钮可查看标准评估结果,点击【】按钮可展开结果详情
3.1.4 版本详情
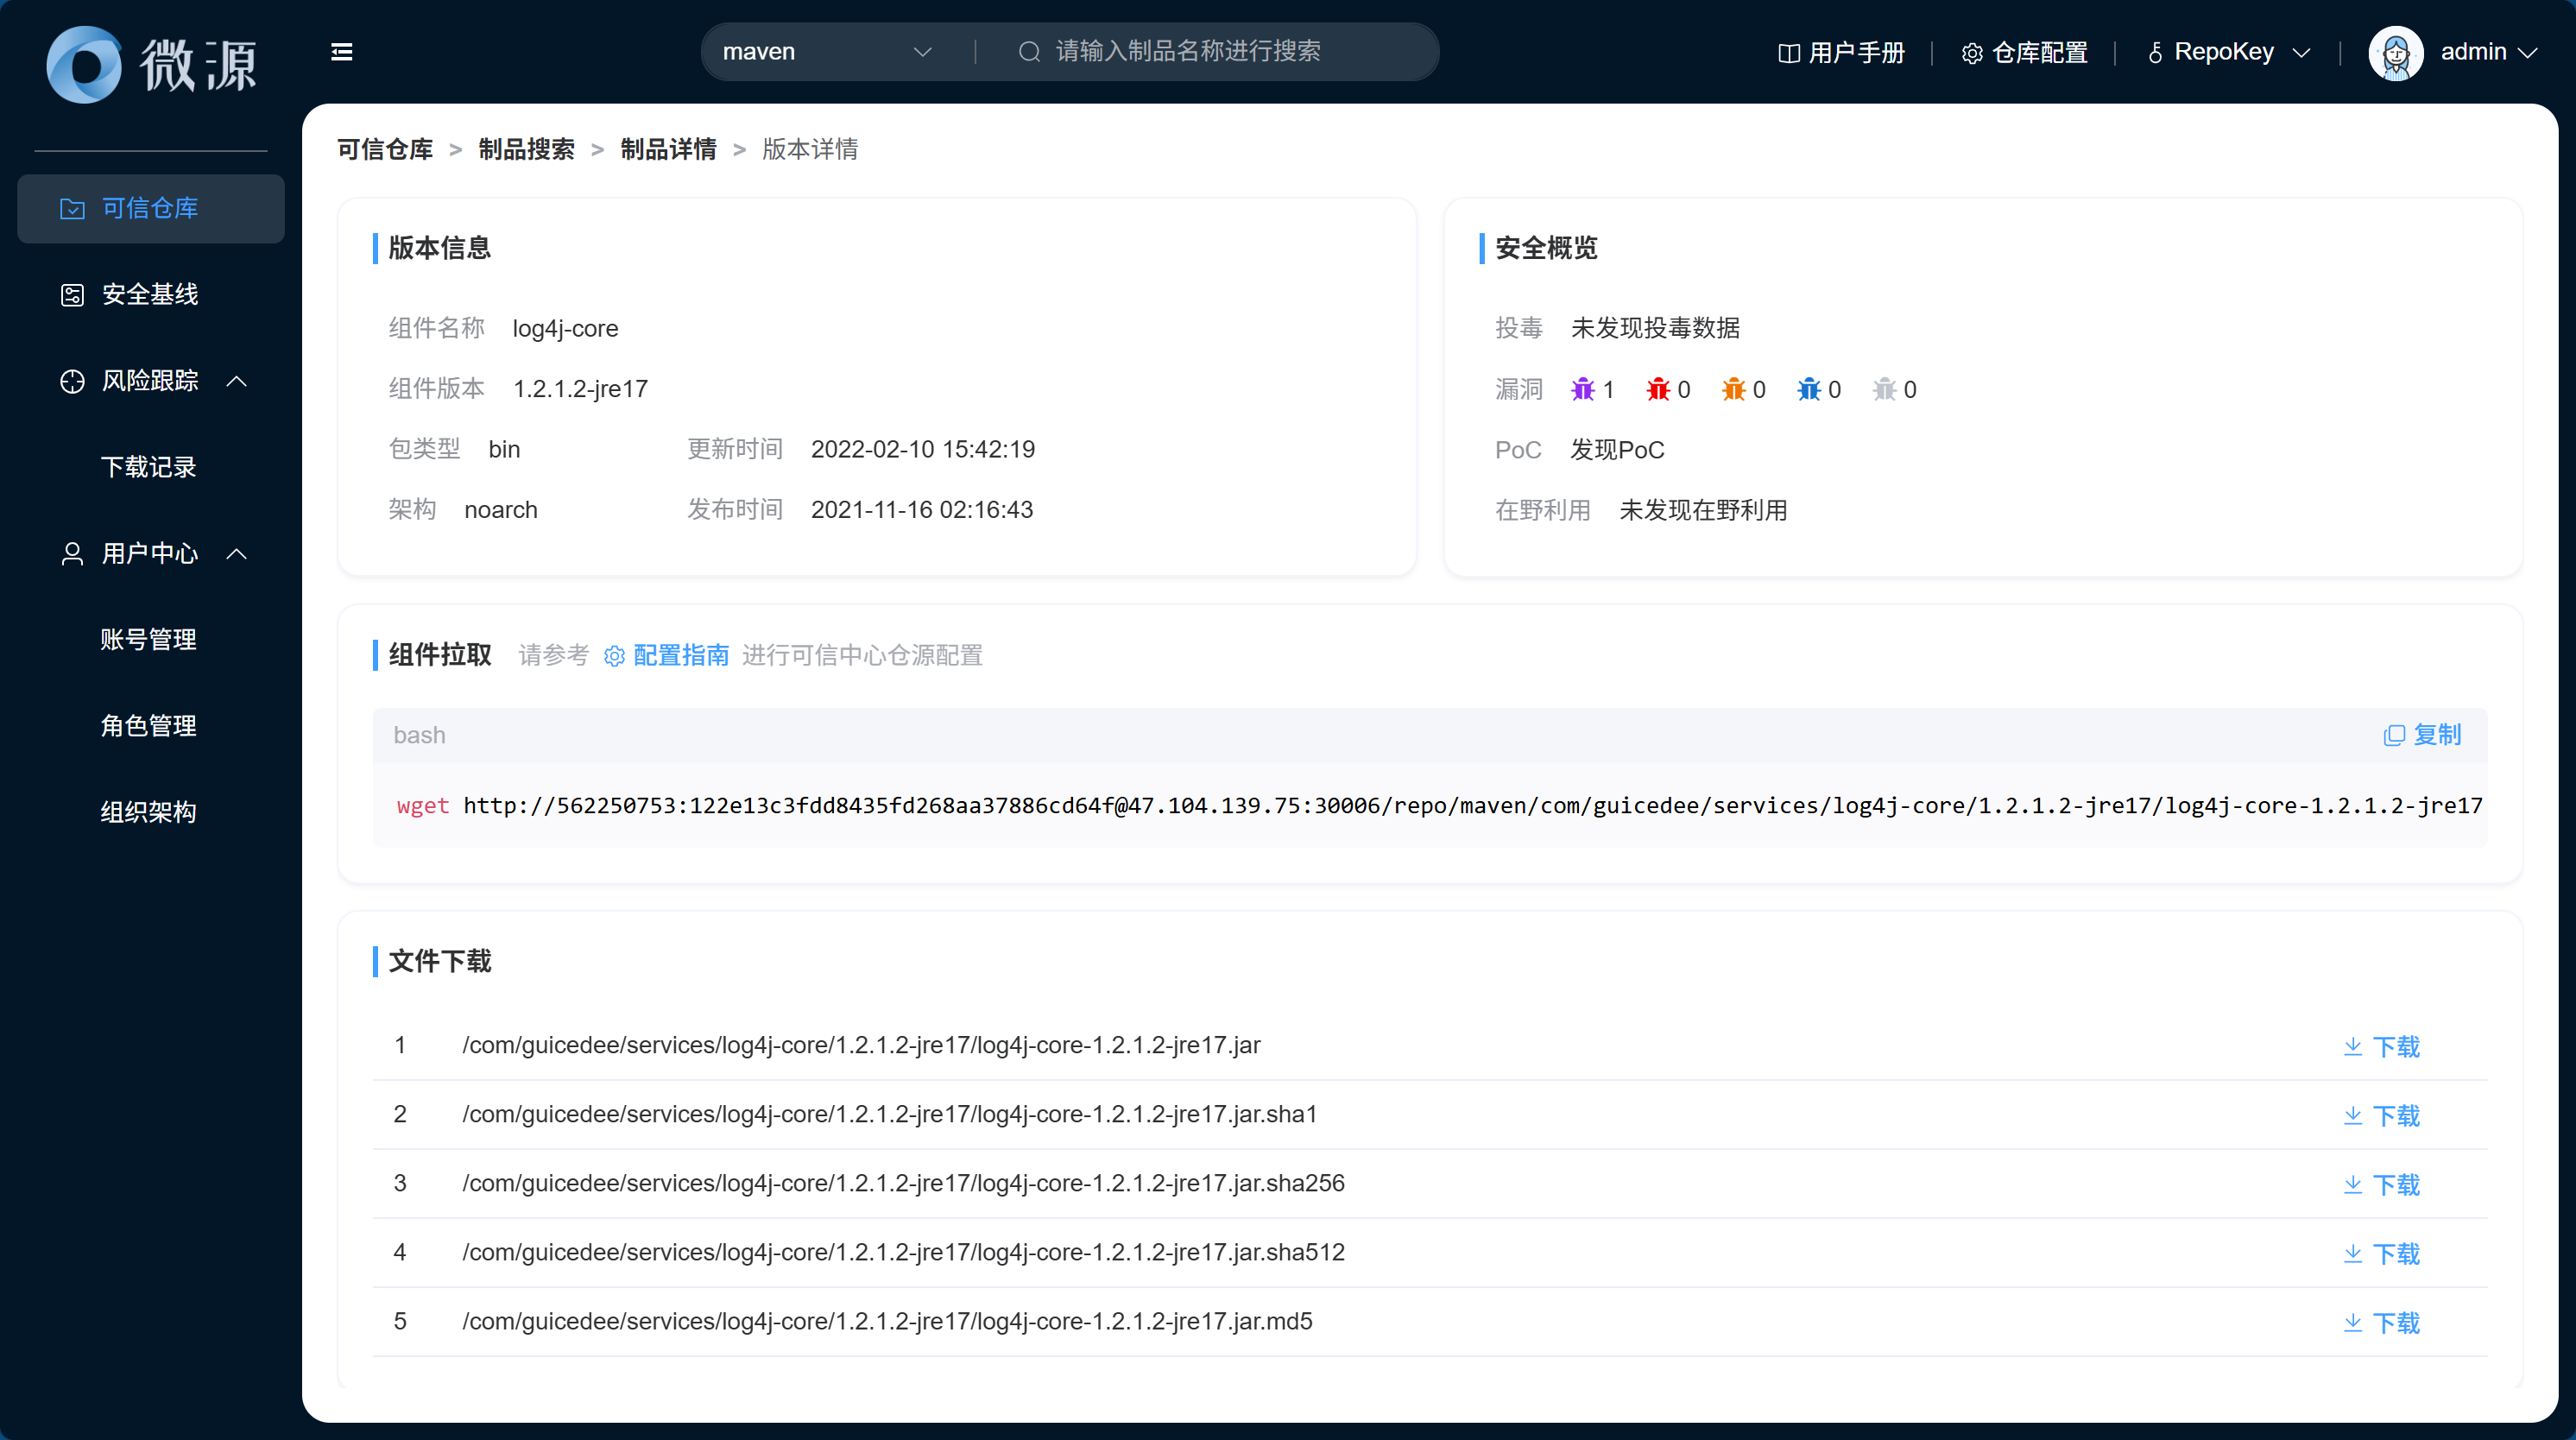
点击版本链接或【】按钮进入对应的“版本详情”页面,可查看组件版本信息、安全概览、组件拉取、文件下载、许可证、漏洞详情等数据,在组件拉取面板点击【配置指南】按钮可查看当前仓库配置指南、点击【复制】按钮可一键复制拉取代码进行组件下载,在文件下载面板点击【下载】按钮可下载对应文件到本地,在漏洞详情面板点击漏洞编号链接可跳转漏洞知识库
3.2 安全基线
3.2.1 新建基线
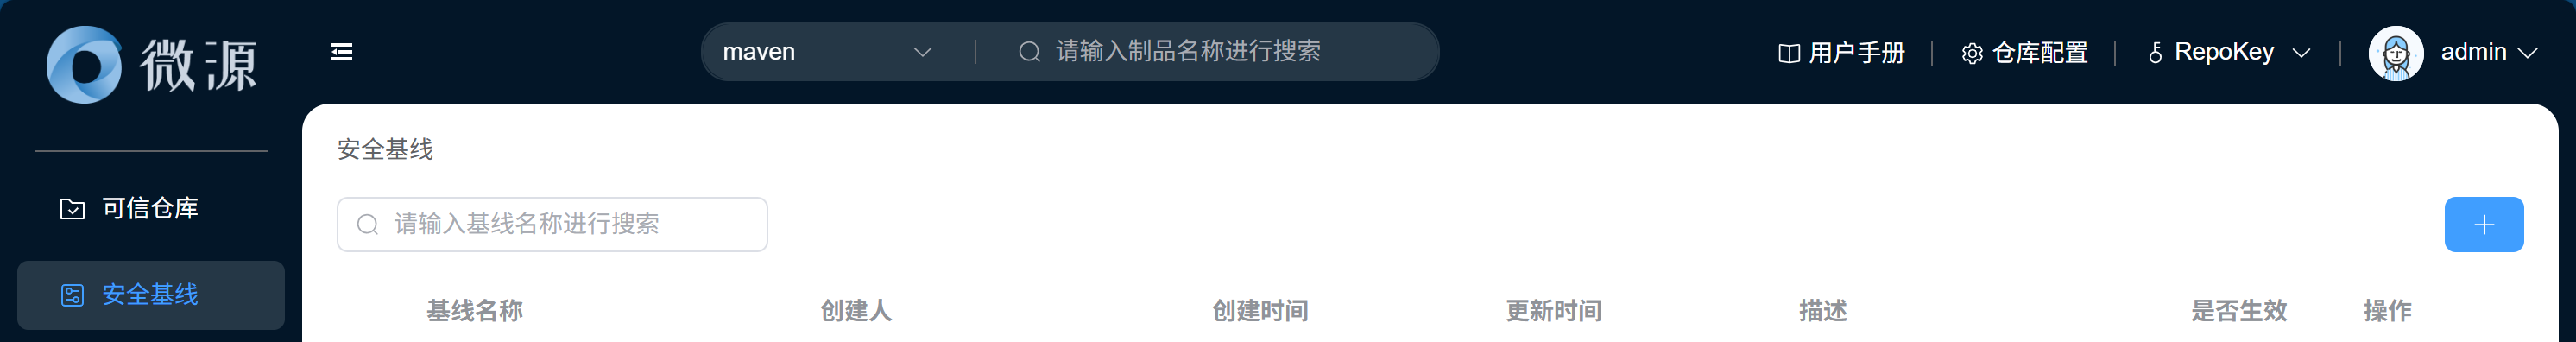
进入“安全基线”模块,点击右上角【】按钮进入“新建基线”页面
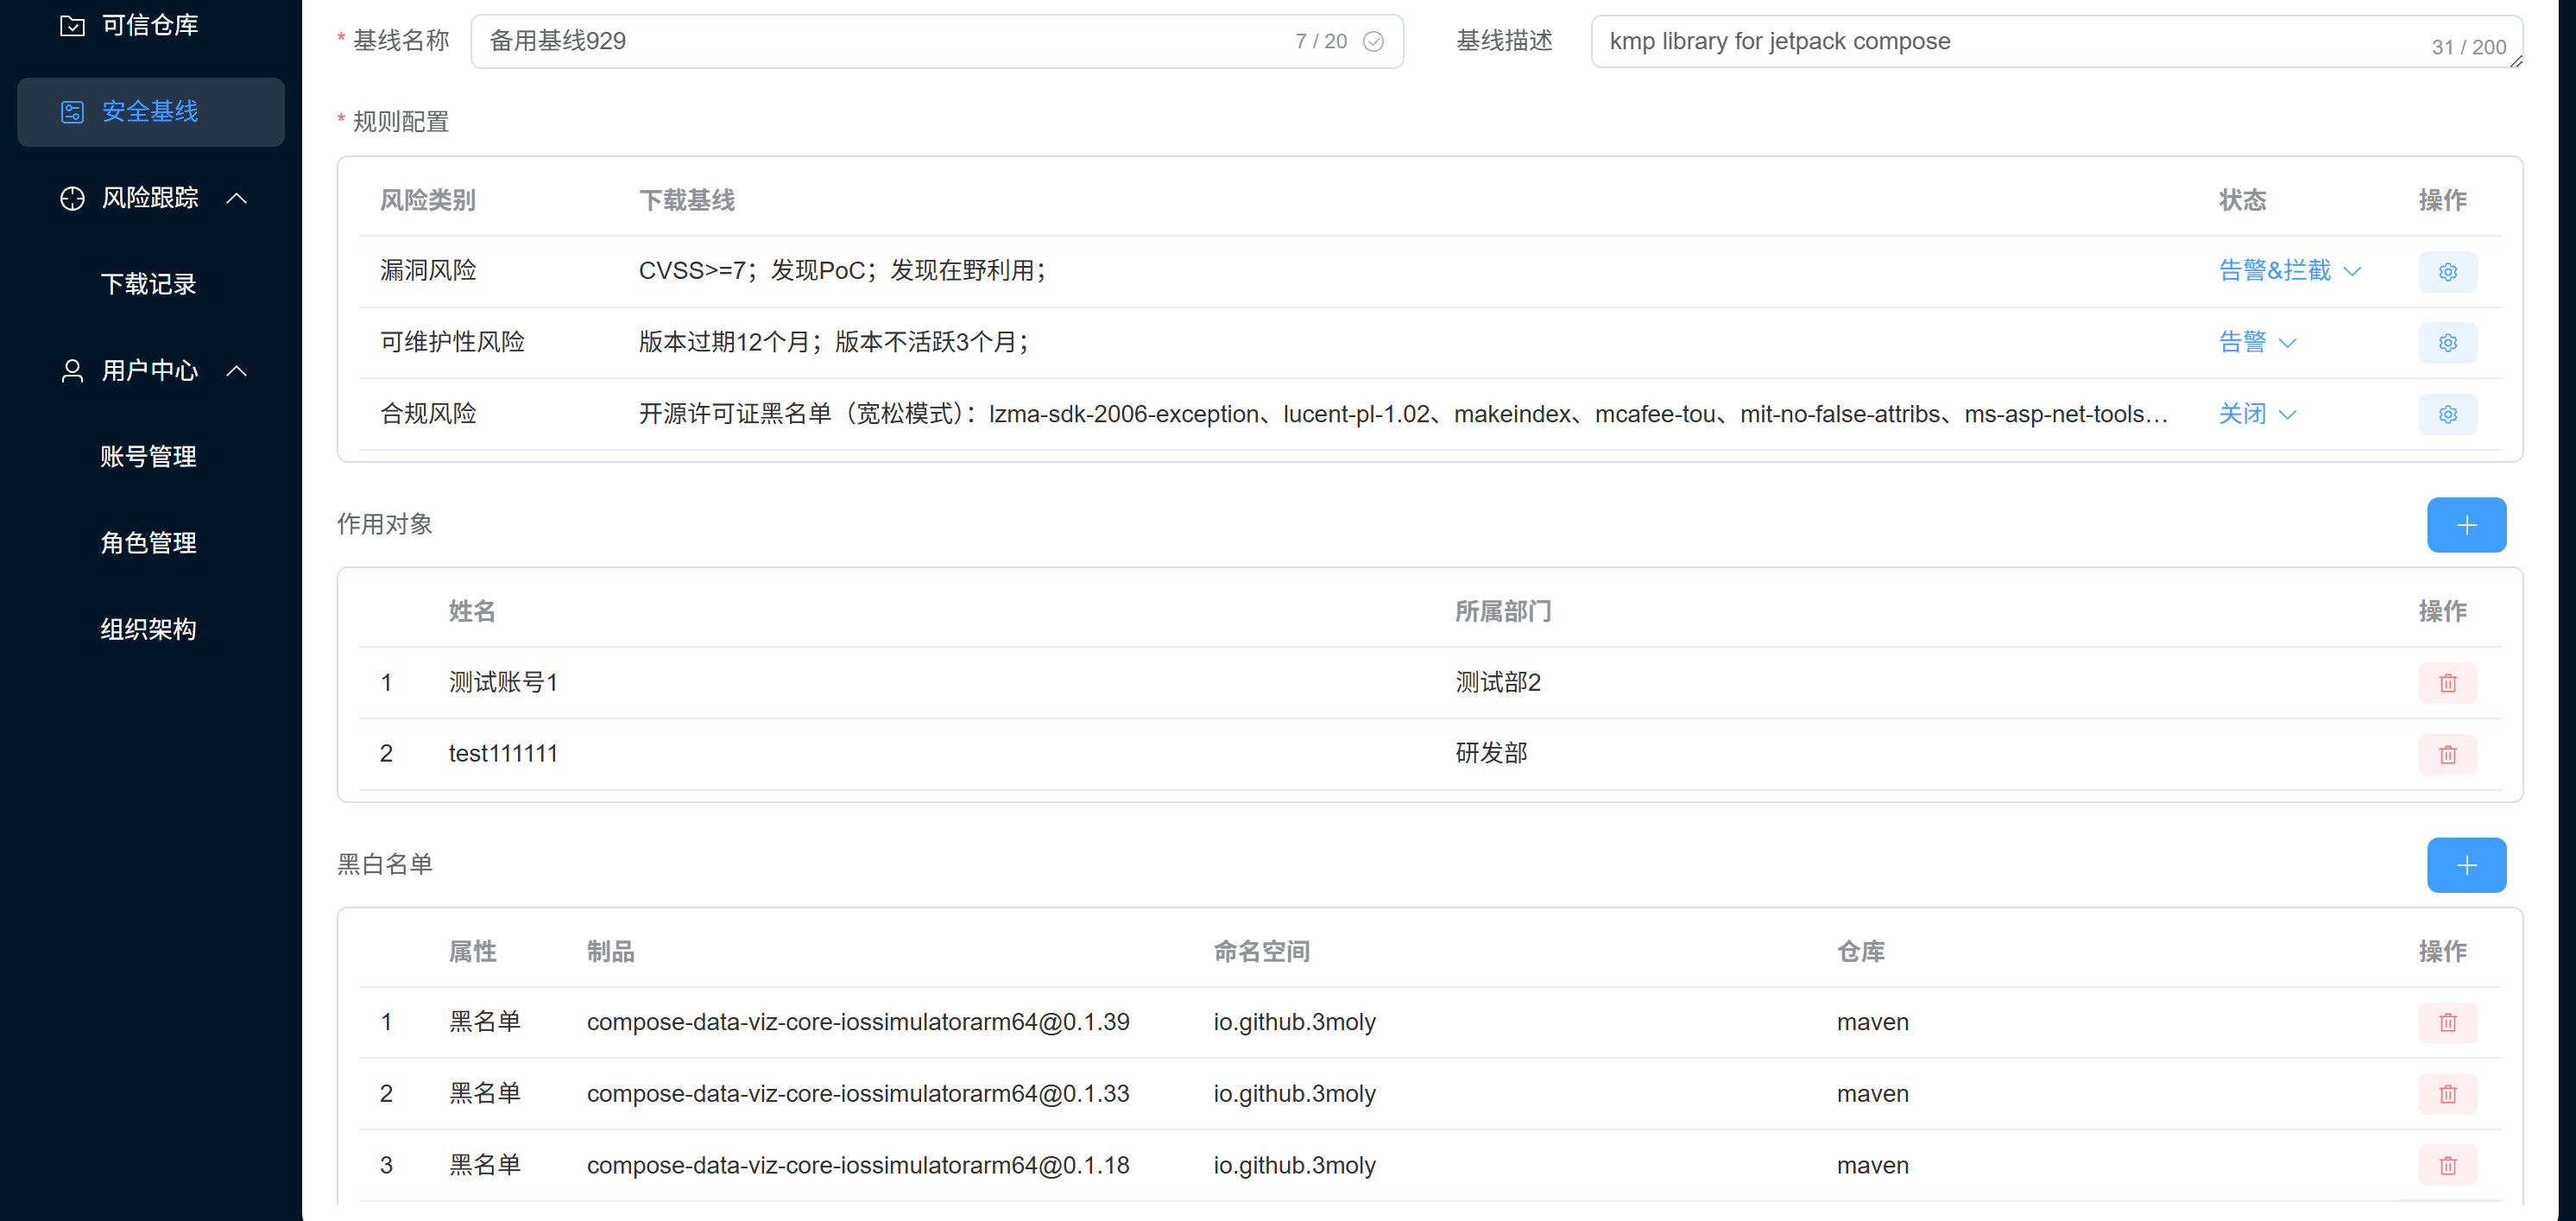
请按要求填写*基线名称、基线描述、*规则配置、作用对象、黑白名单等表单项,点击【创建】按钮完成新建,系统将自动跳转“安全基线”页面
*表示必填项,如未添加作用对象则基线创建后暂不生效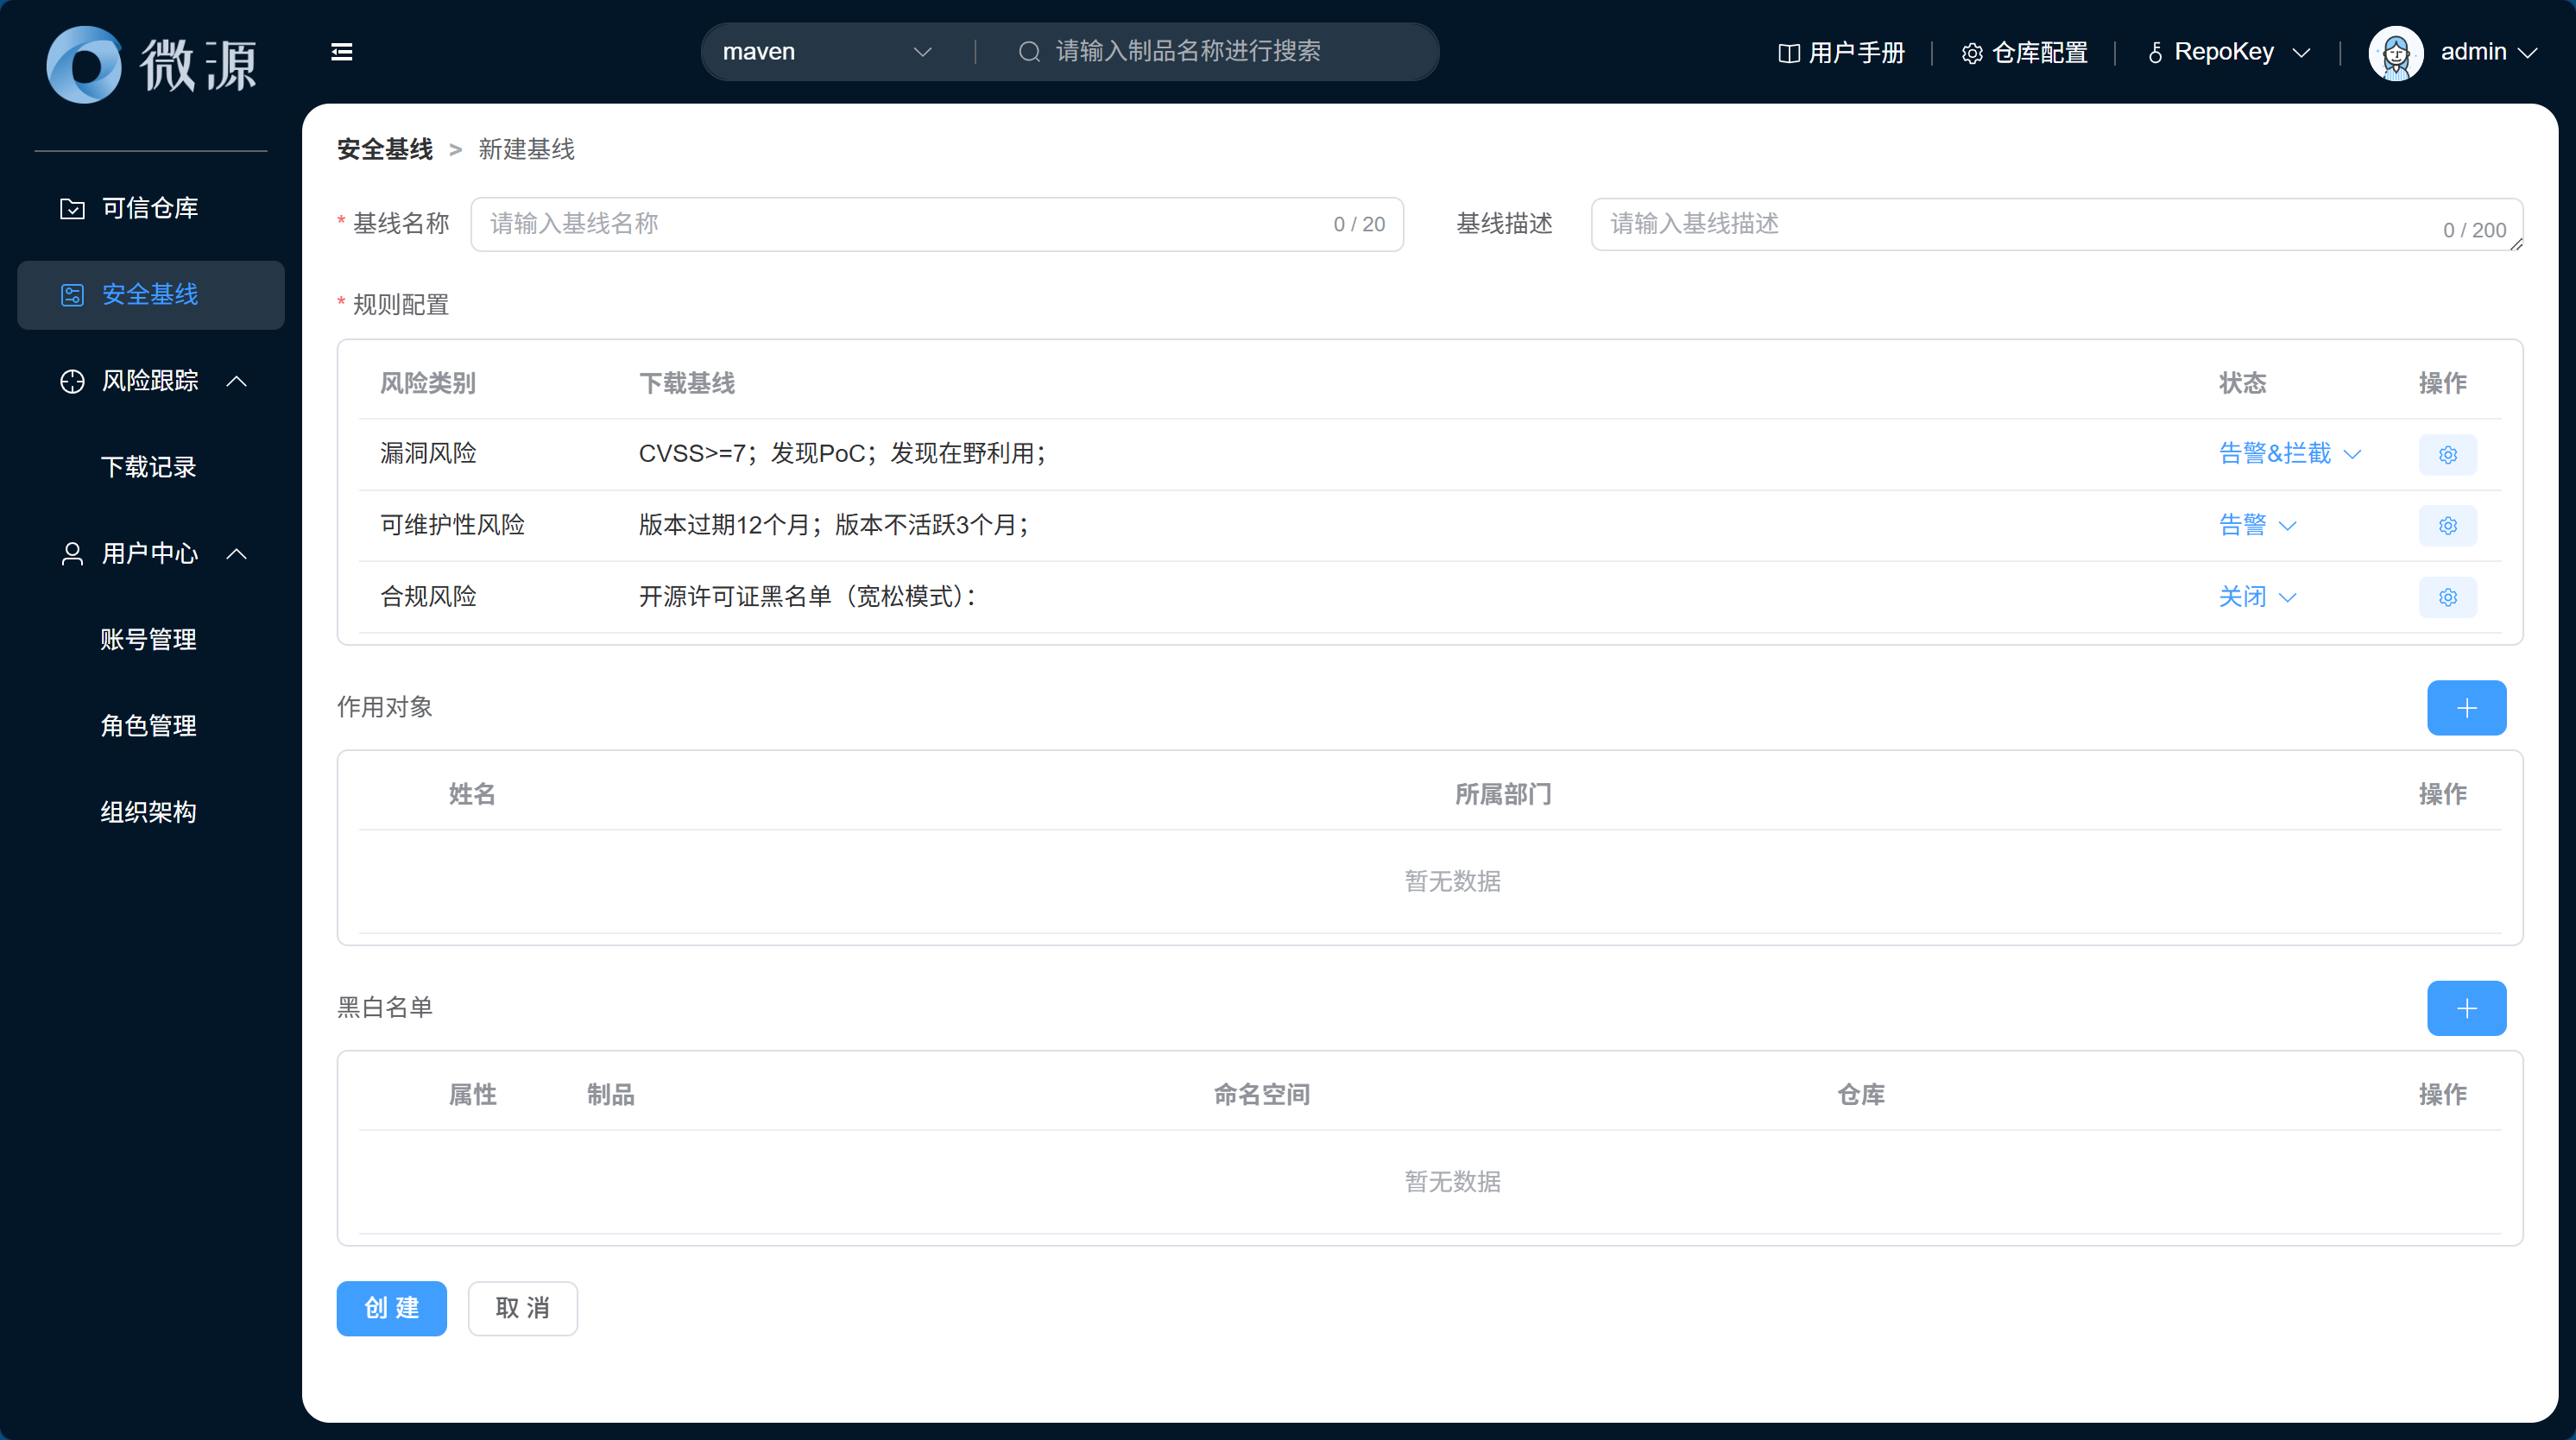
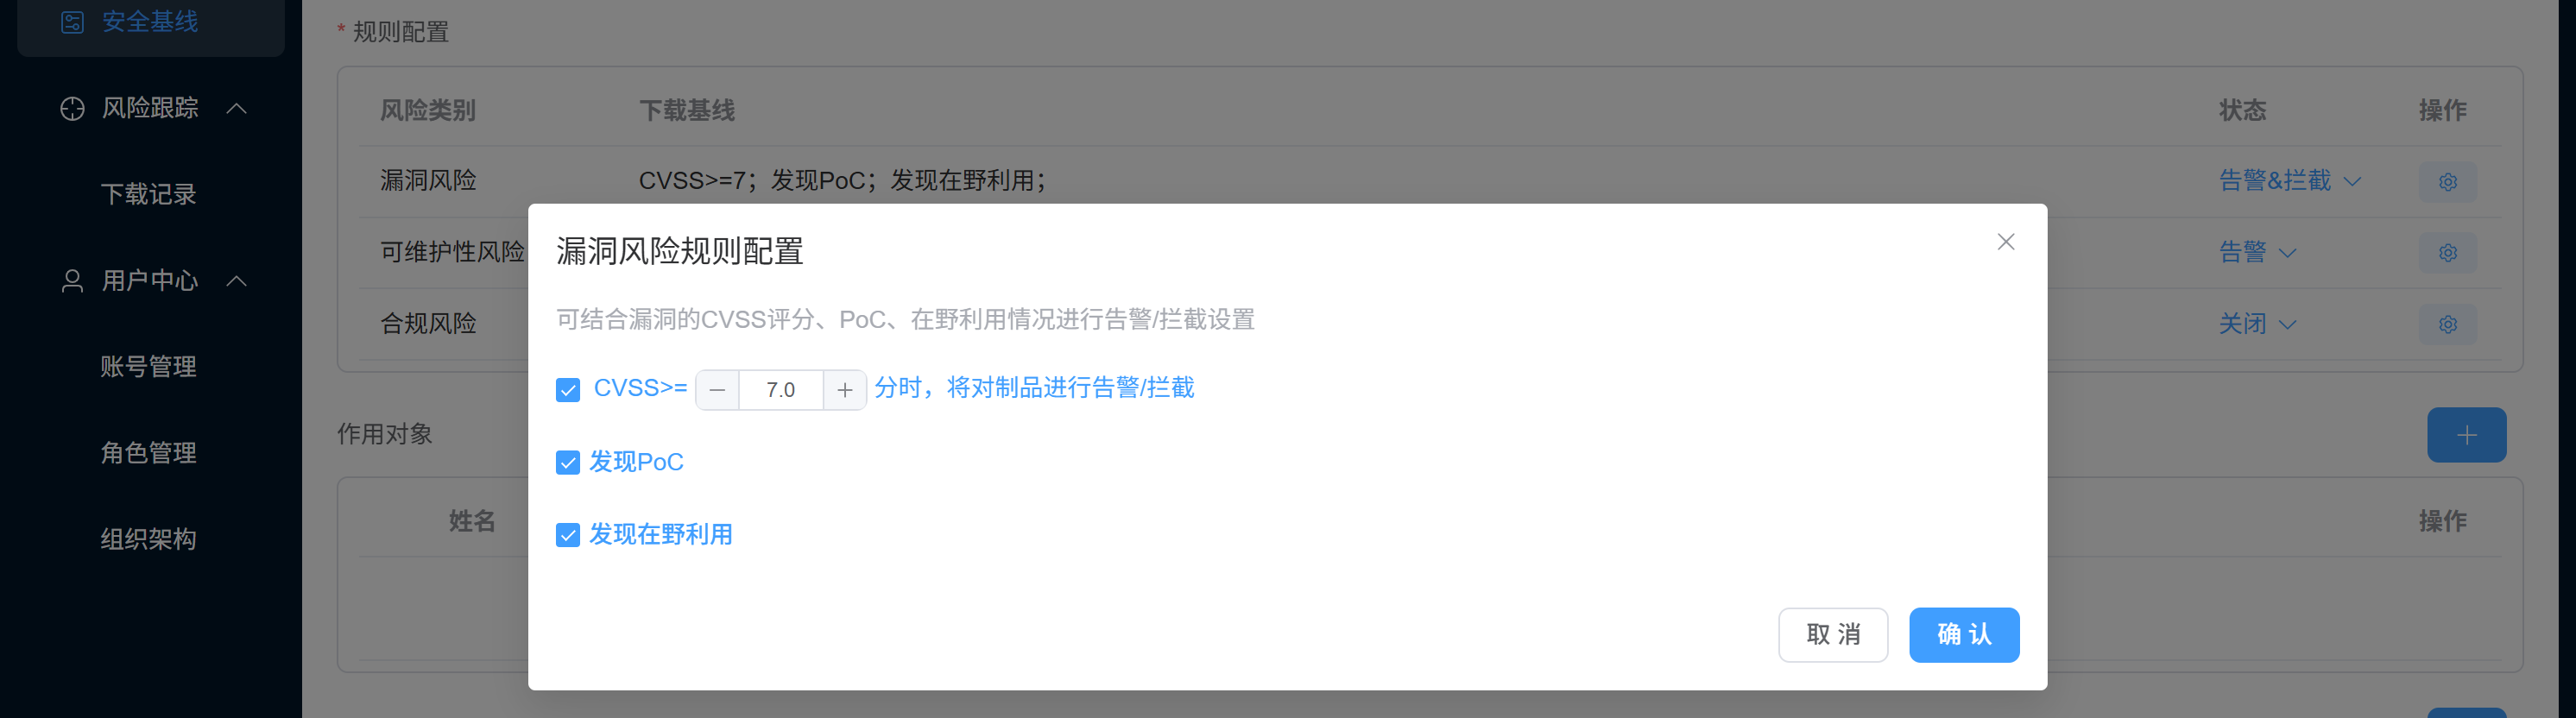
在漏洞风险可切换状态,点击【】按钮可结合漏洞的CVSS评分、PoC、在野利用情况进行告警/拦截设置,点击【确认】按钮保存配置
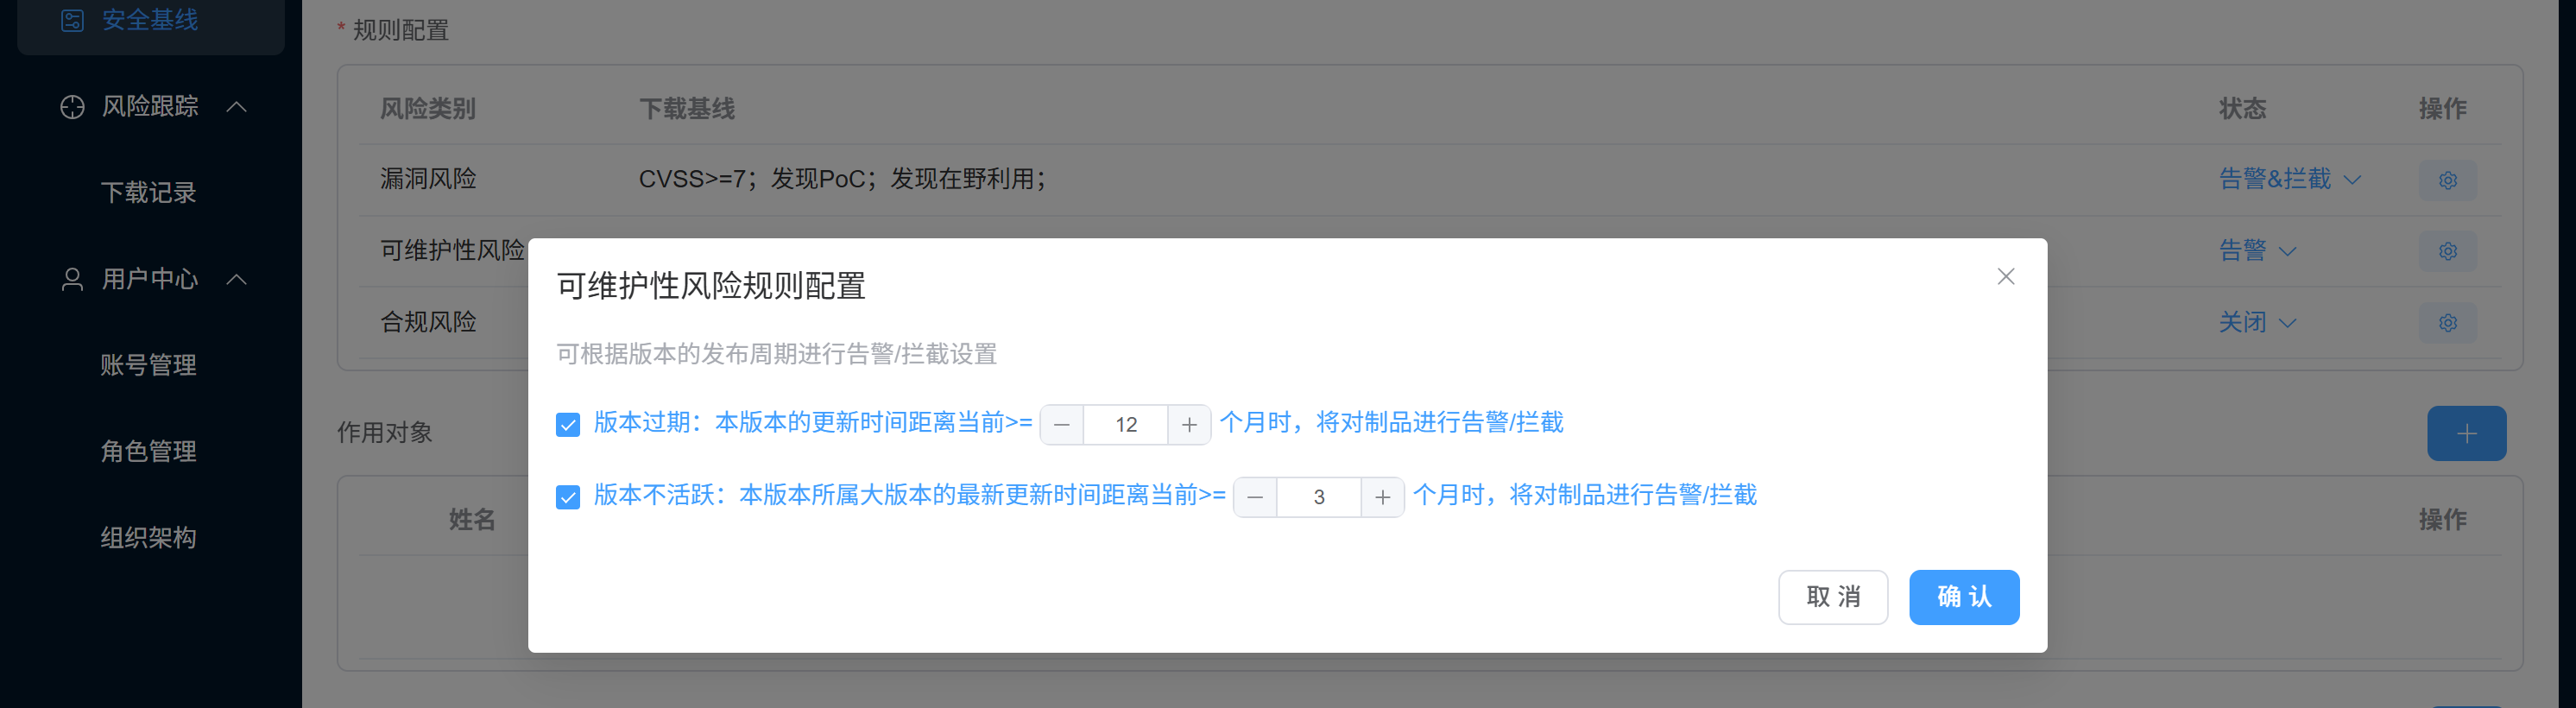
在可维护性风险可切换状态,点击【】按钮可根据版本的发布周期进行告警/拦截设置,点击【确认】按钮保存配置
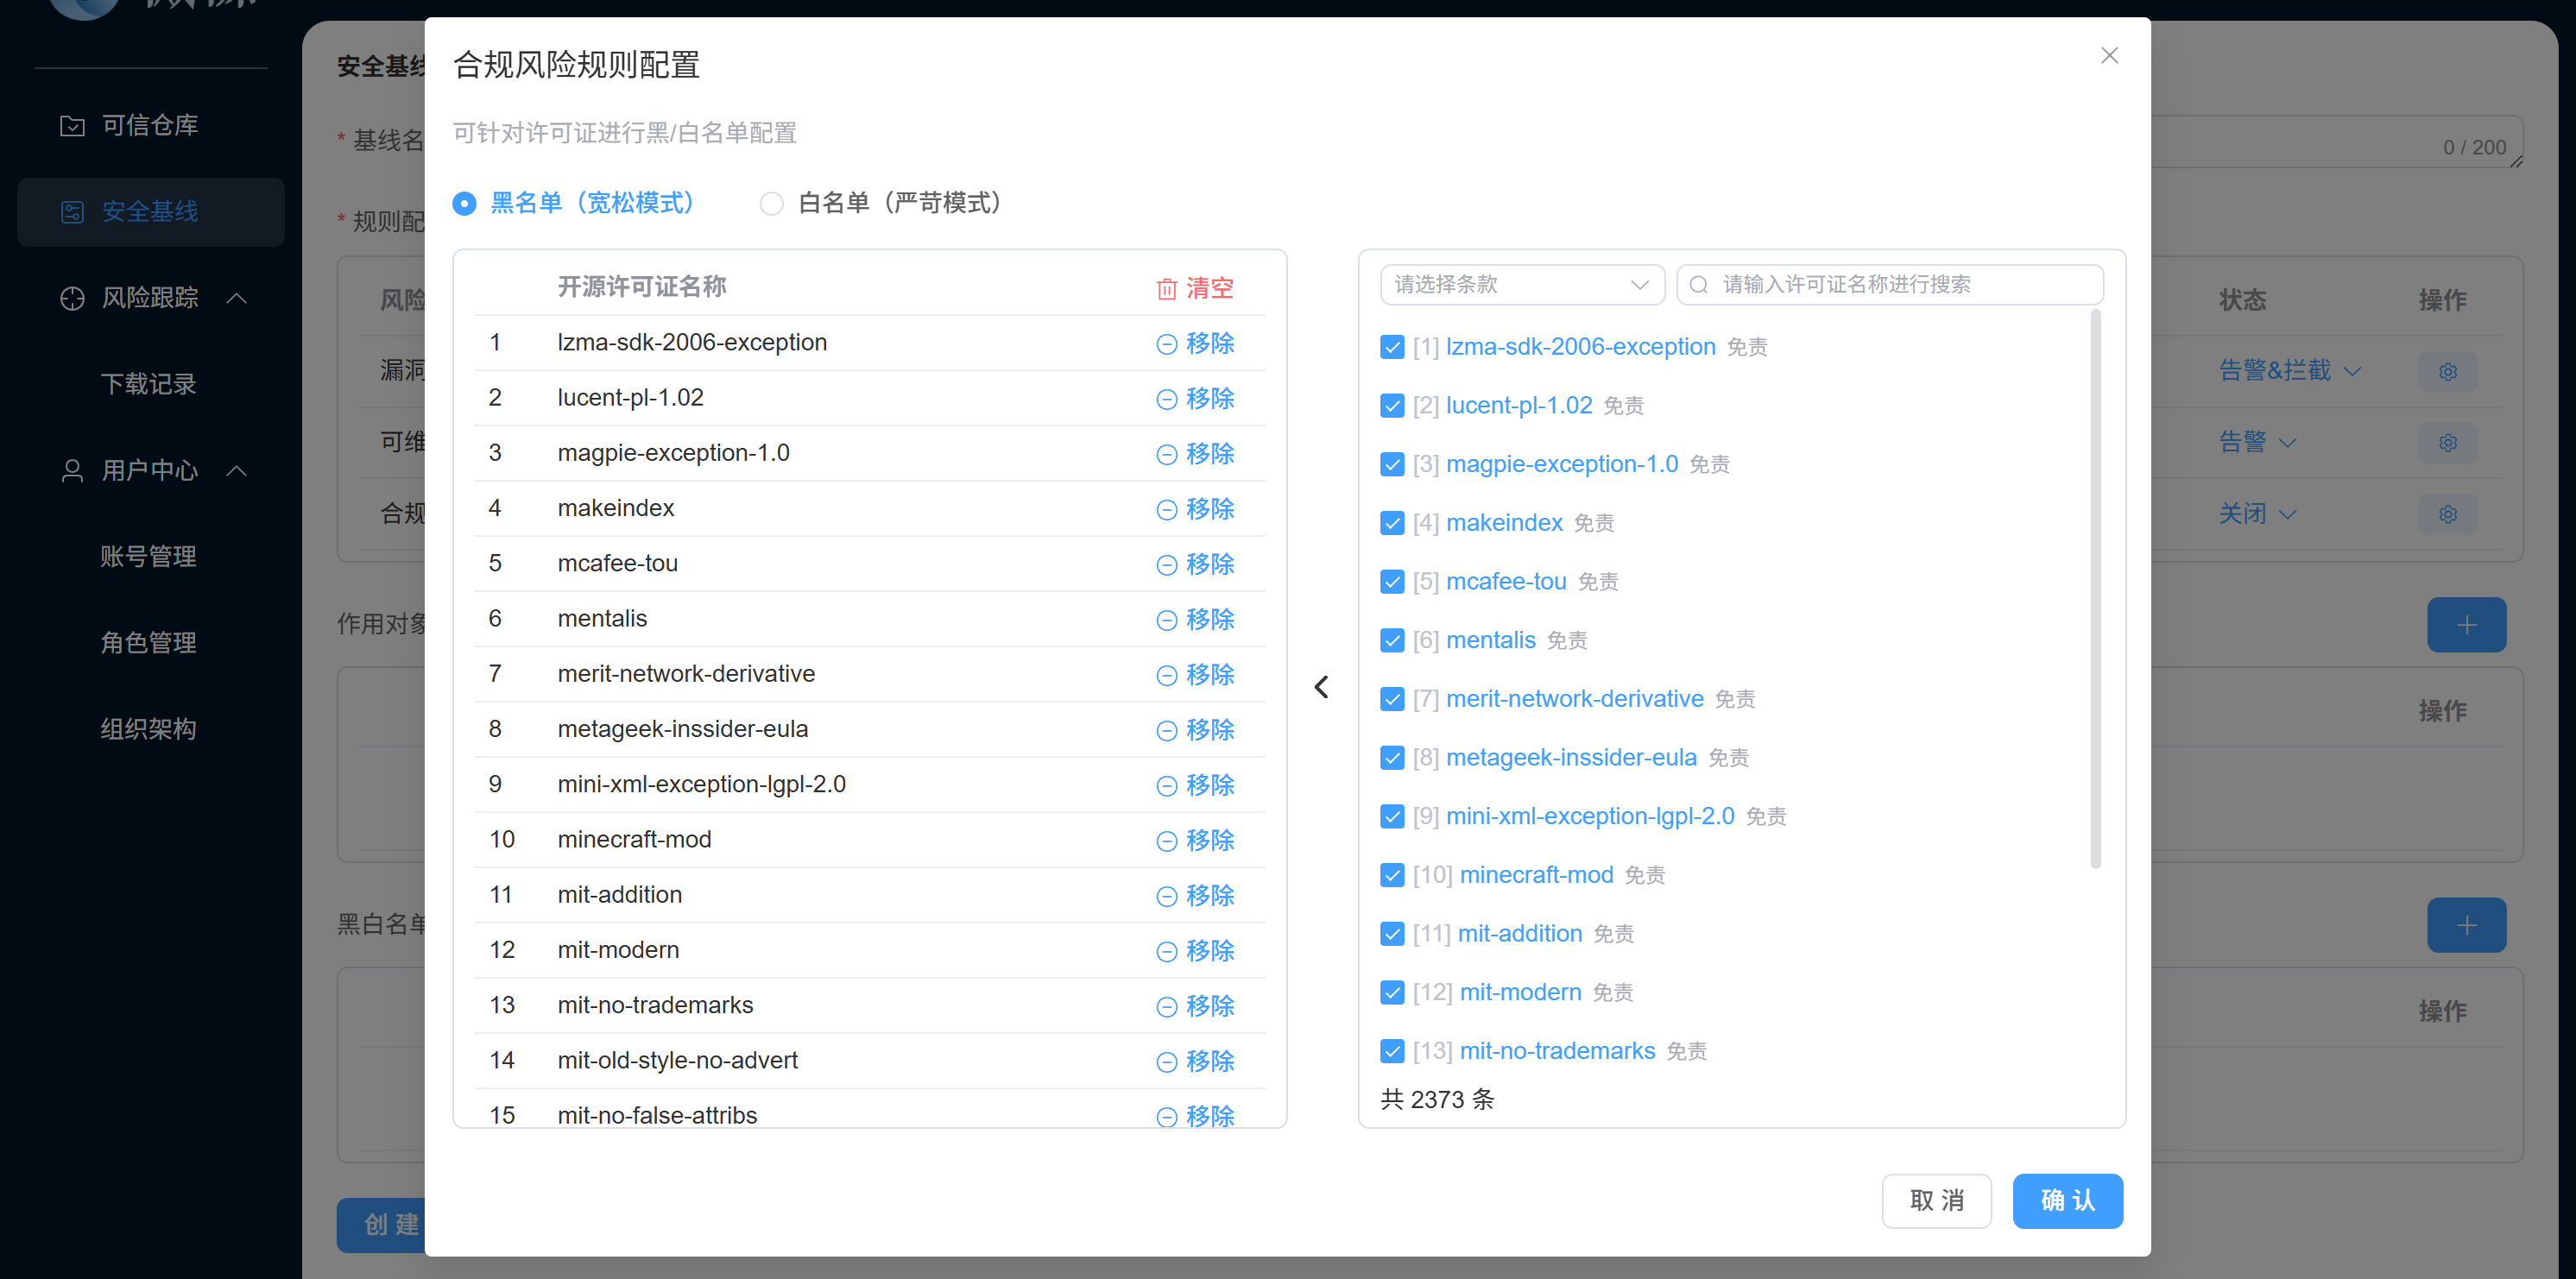
在合规风险可切换状态,点击【】按钮可针对许可证进行黑/白名单配置,右侧许可证选项提供条件过滤,请勾选条目添加到左侧列表,点击【清空】/【移除】按钮调整列表,点击【确认】按钮保存配置
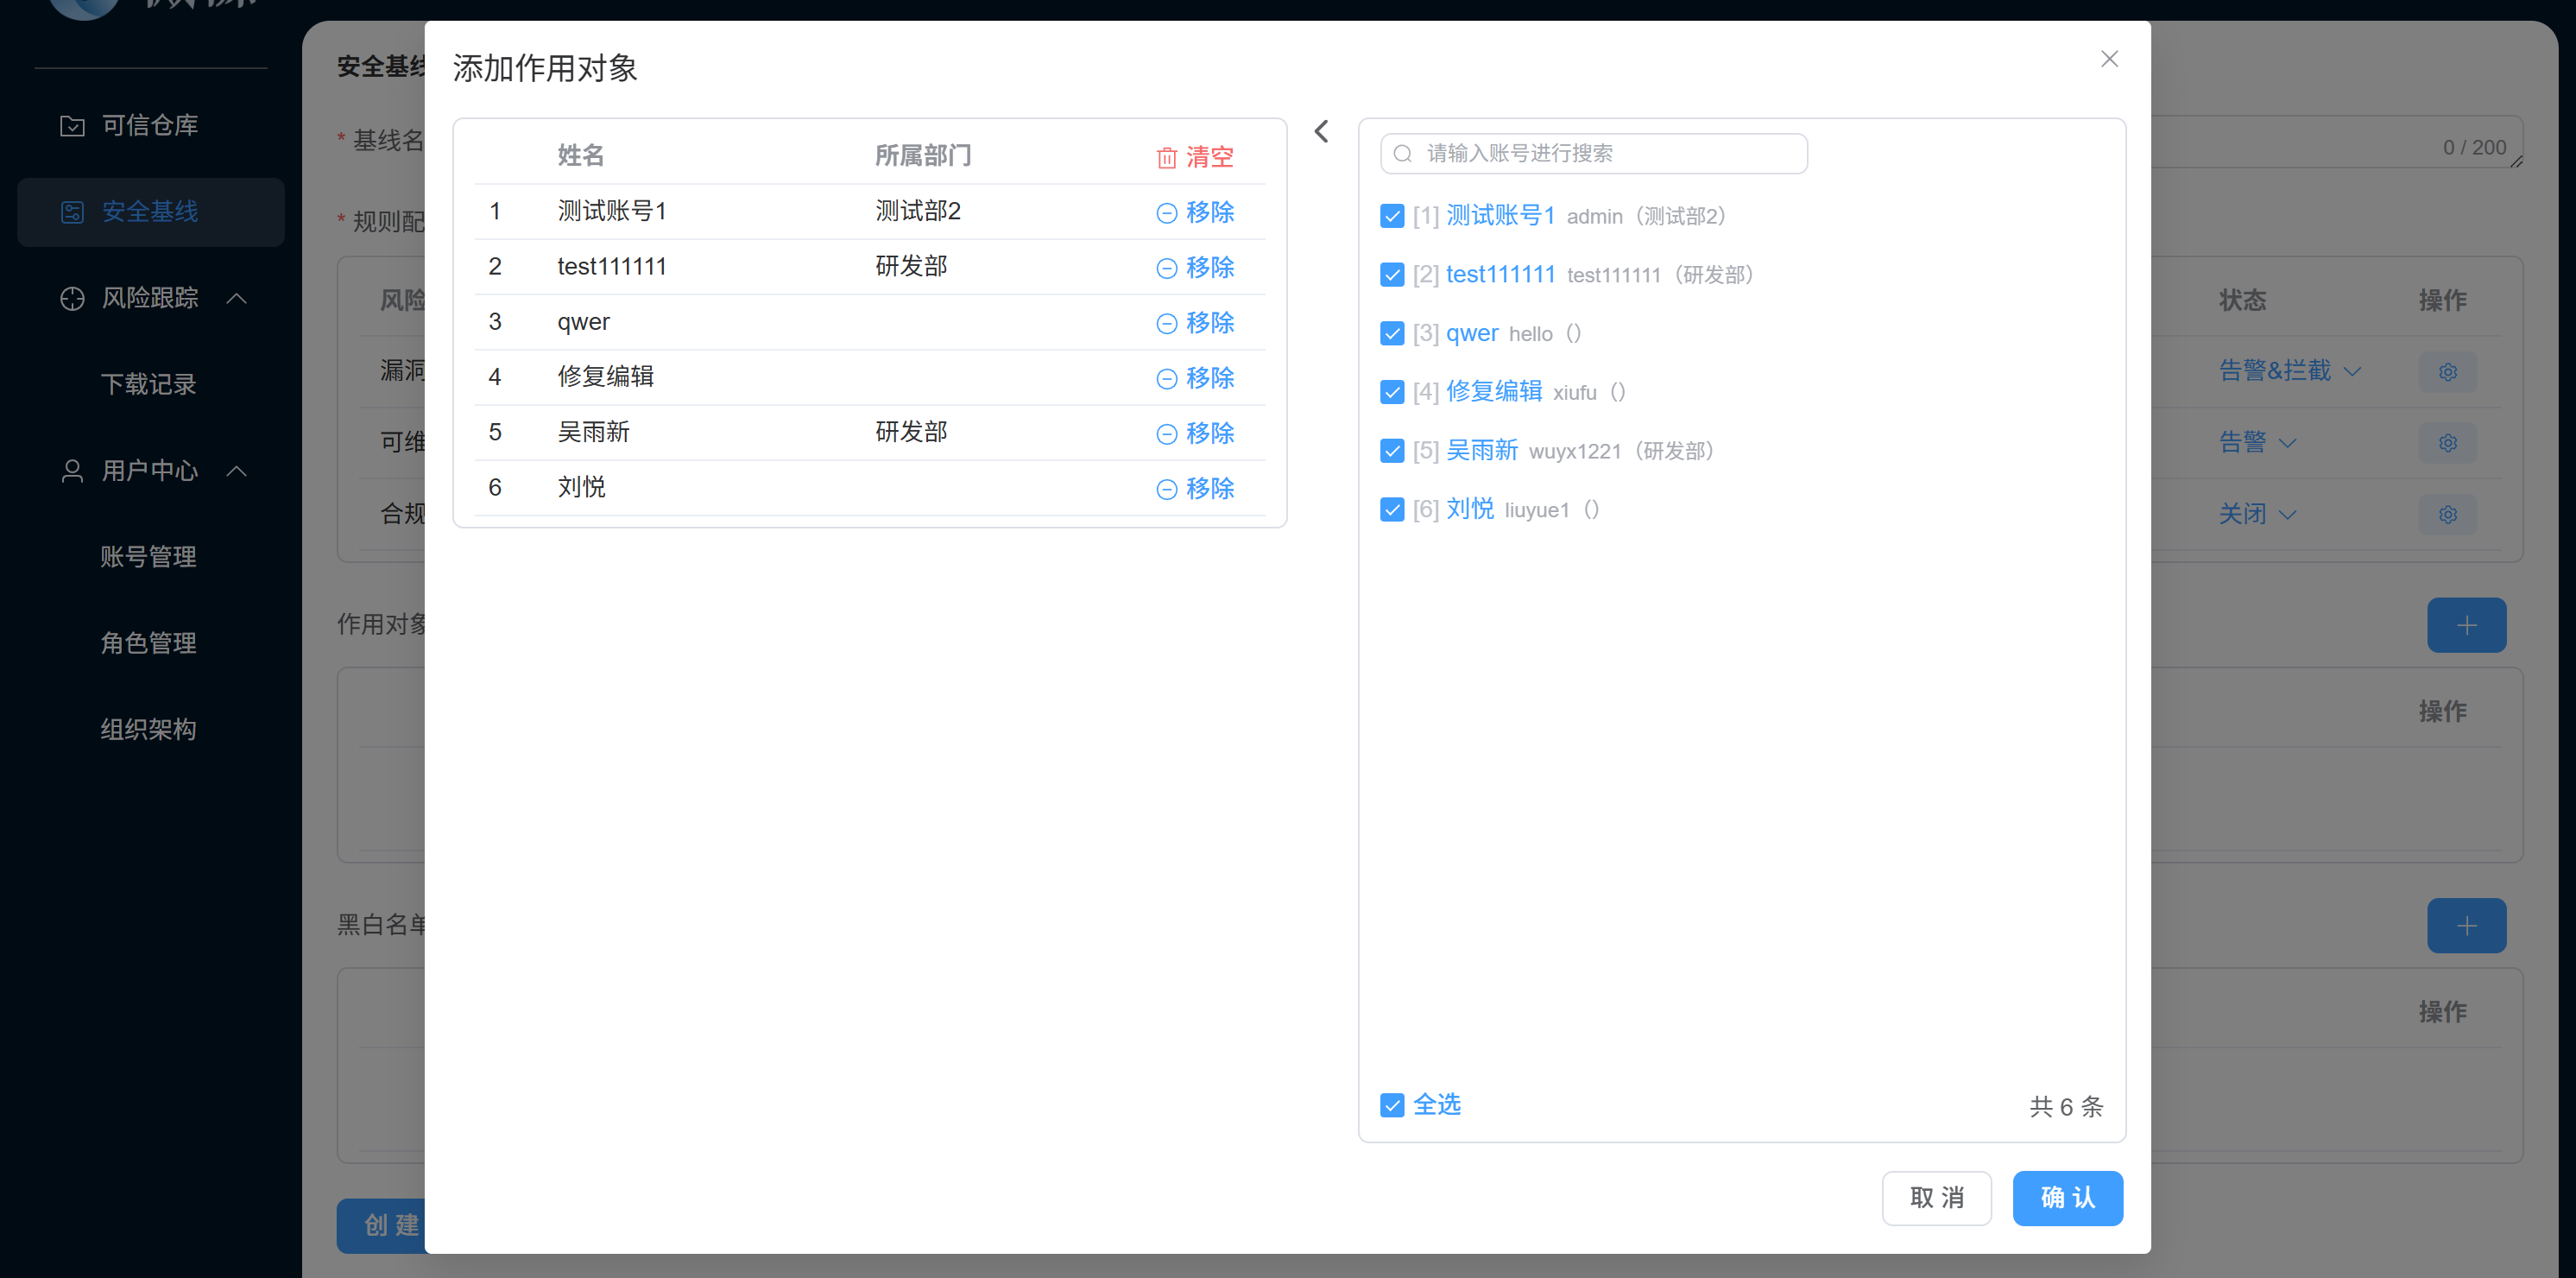
在作用对象点击【】按钮可添加作用对象,右侧账号选项提供条件过滤,勾选条目添加到左侧列表,点击【清空】/【移除】按钮调整列表,点击【确认】按钮保存配置
在黑白名单点击【】按钮可添加制品到黑名单/白名单,选择仓库后输入命名空间和制品名称,点击【】按钮搜索版本选项,勾选条目添加到左侧列表,点击【清空】/【移除】按钮调整列表,点击【确认】按钮保存配置
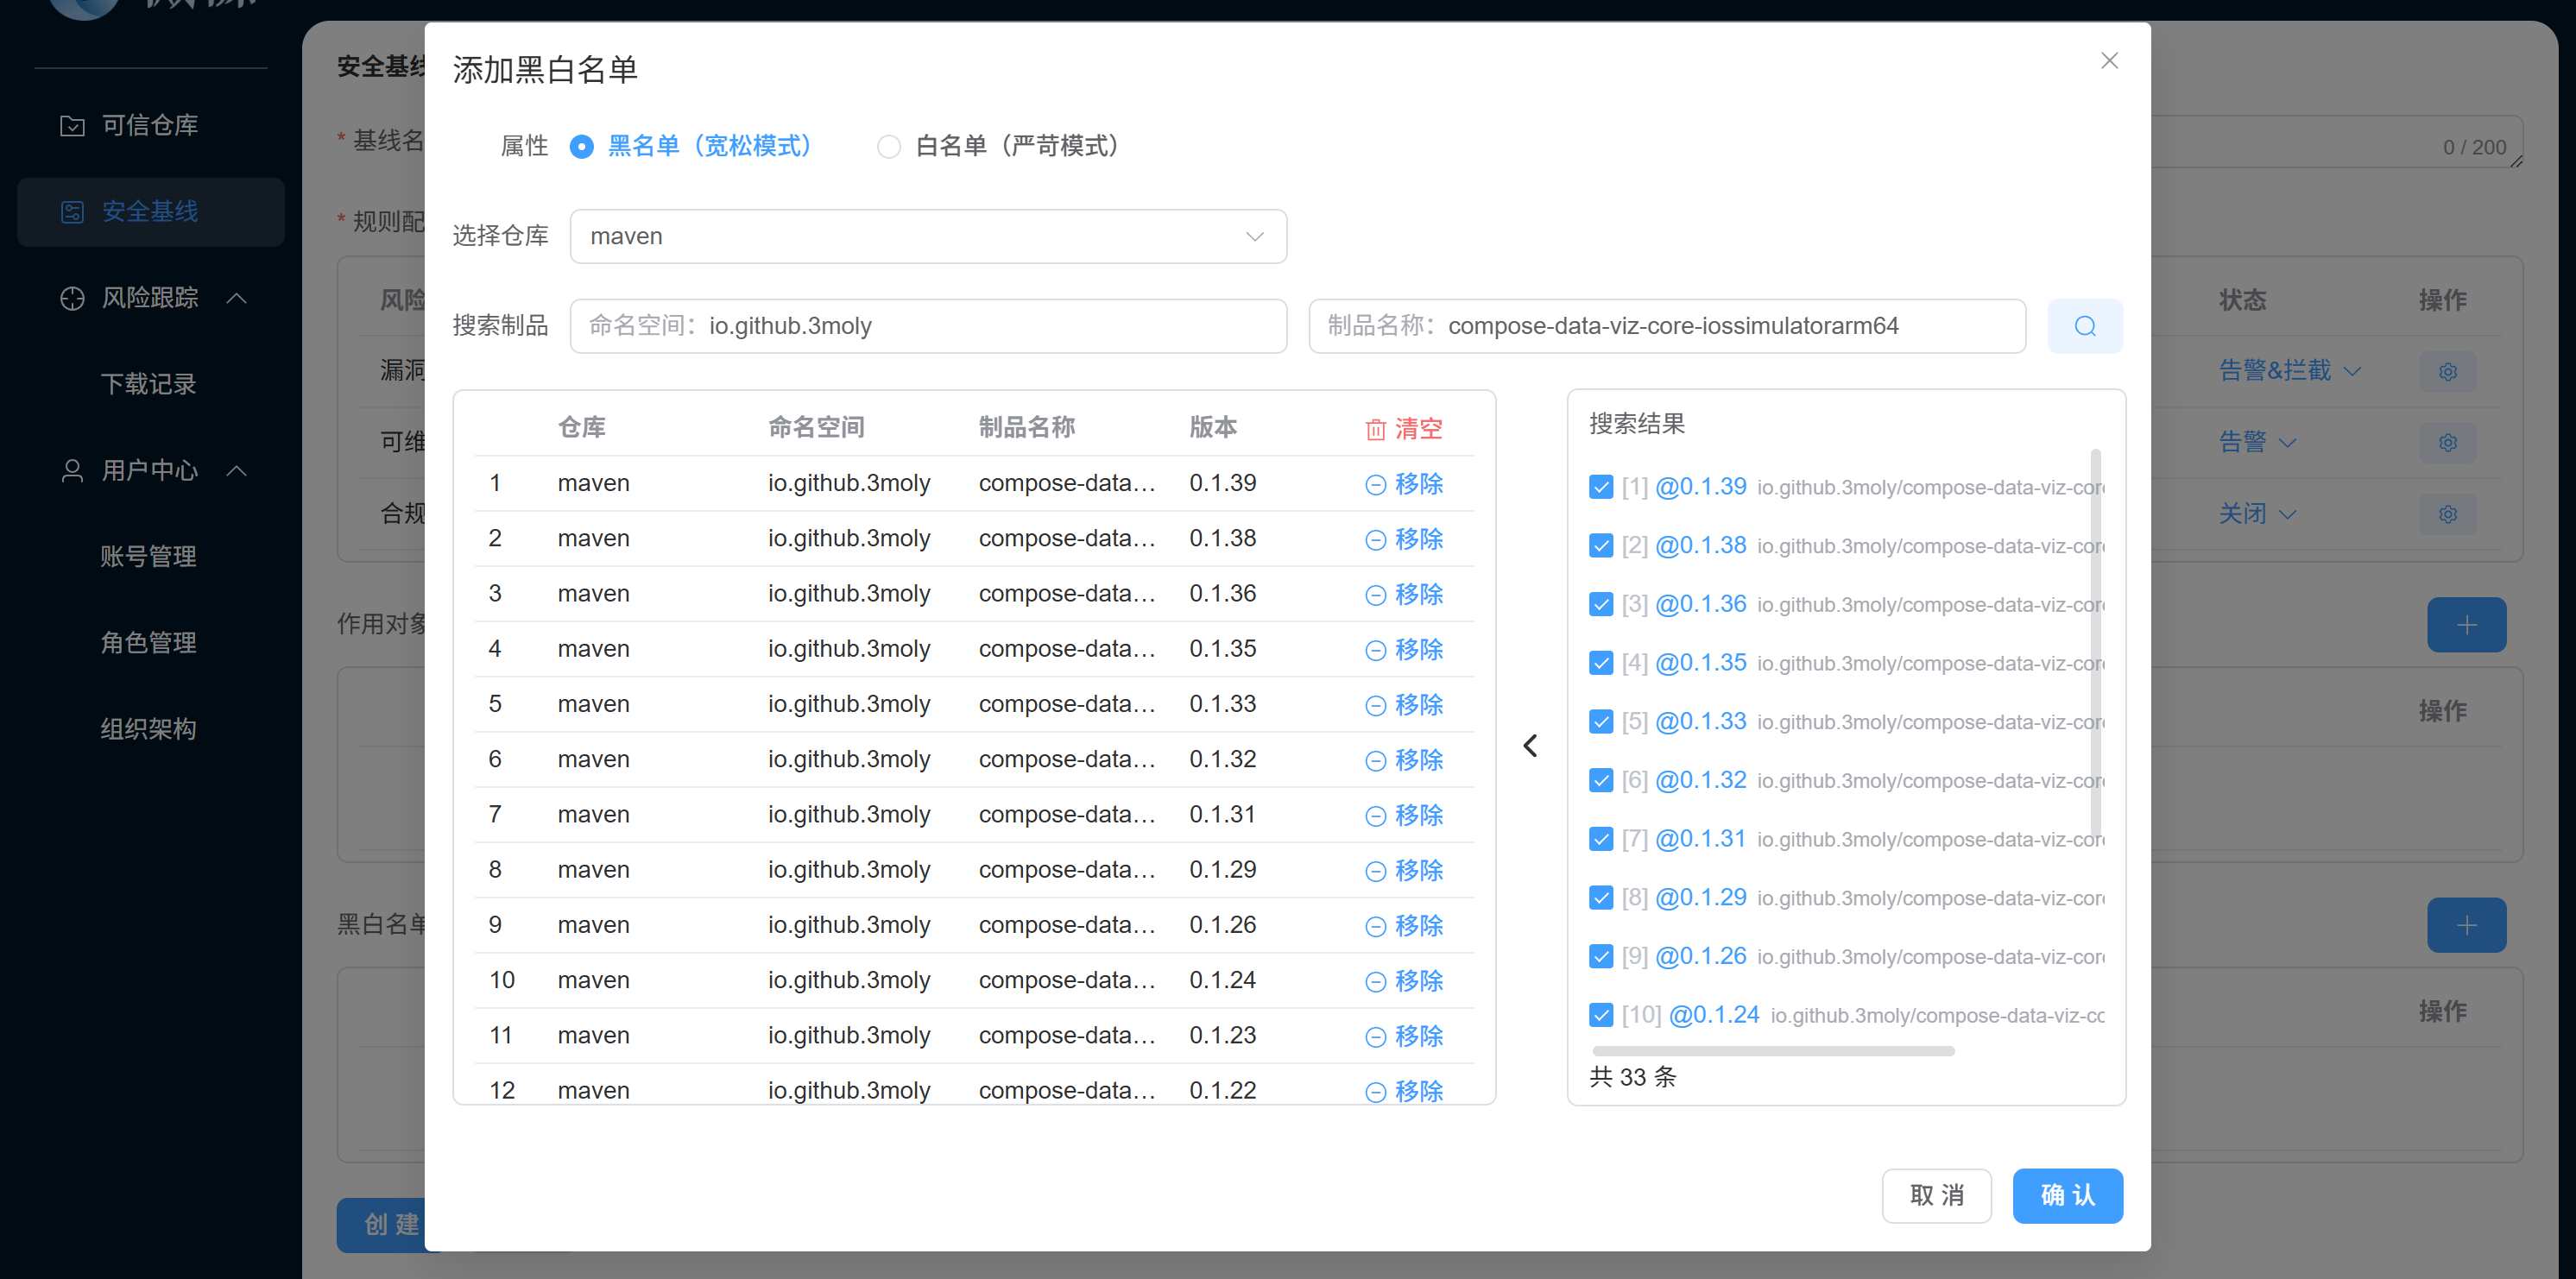
添加作用对象/黑白名单后可在列表中点击【】按钮移除条目,或点击【】按钮重新添加以调整列表
3.2.2 基线列表
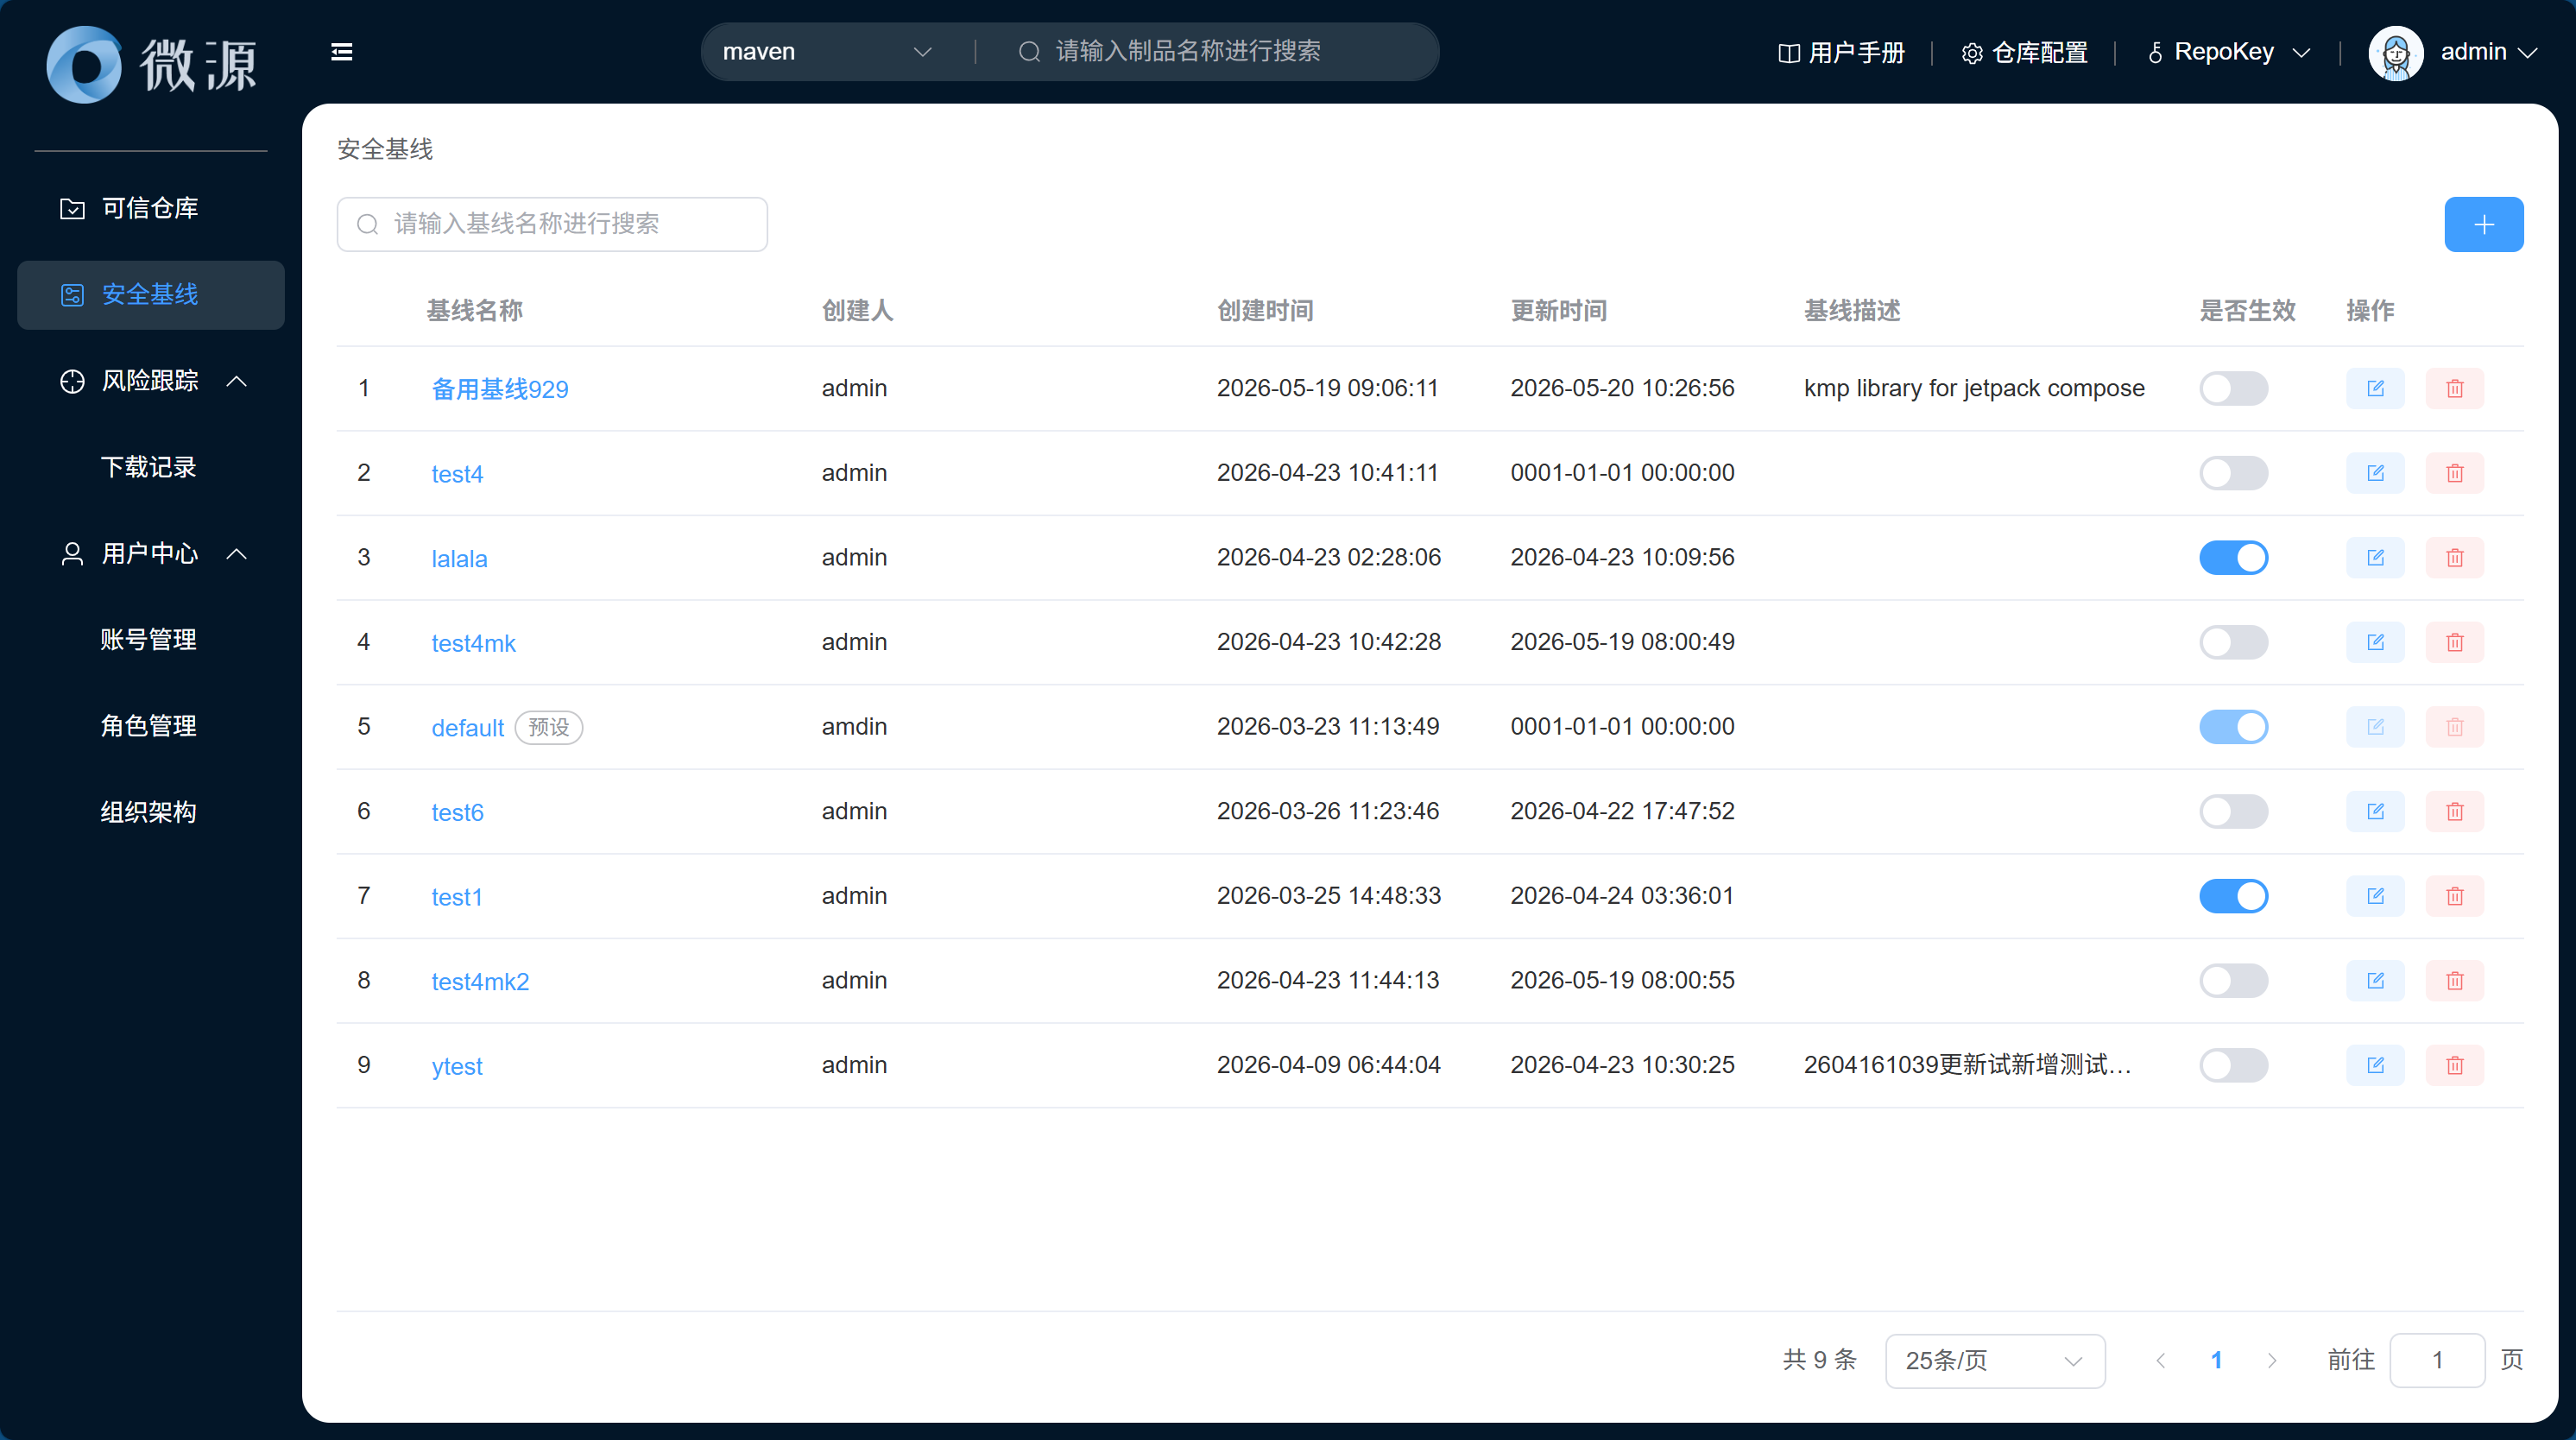
进入“安全基线”页面可查看基线列表,可输入基线名称关键词进行搜索,点击基线名称链接可查看基线详情,切换是否生效开关可启用/停用该基线
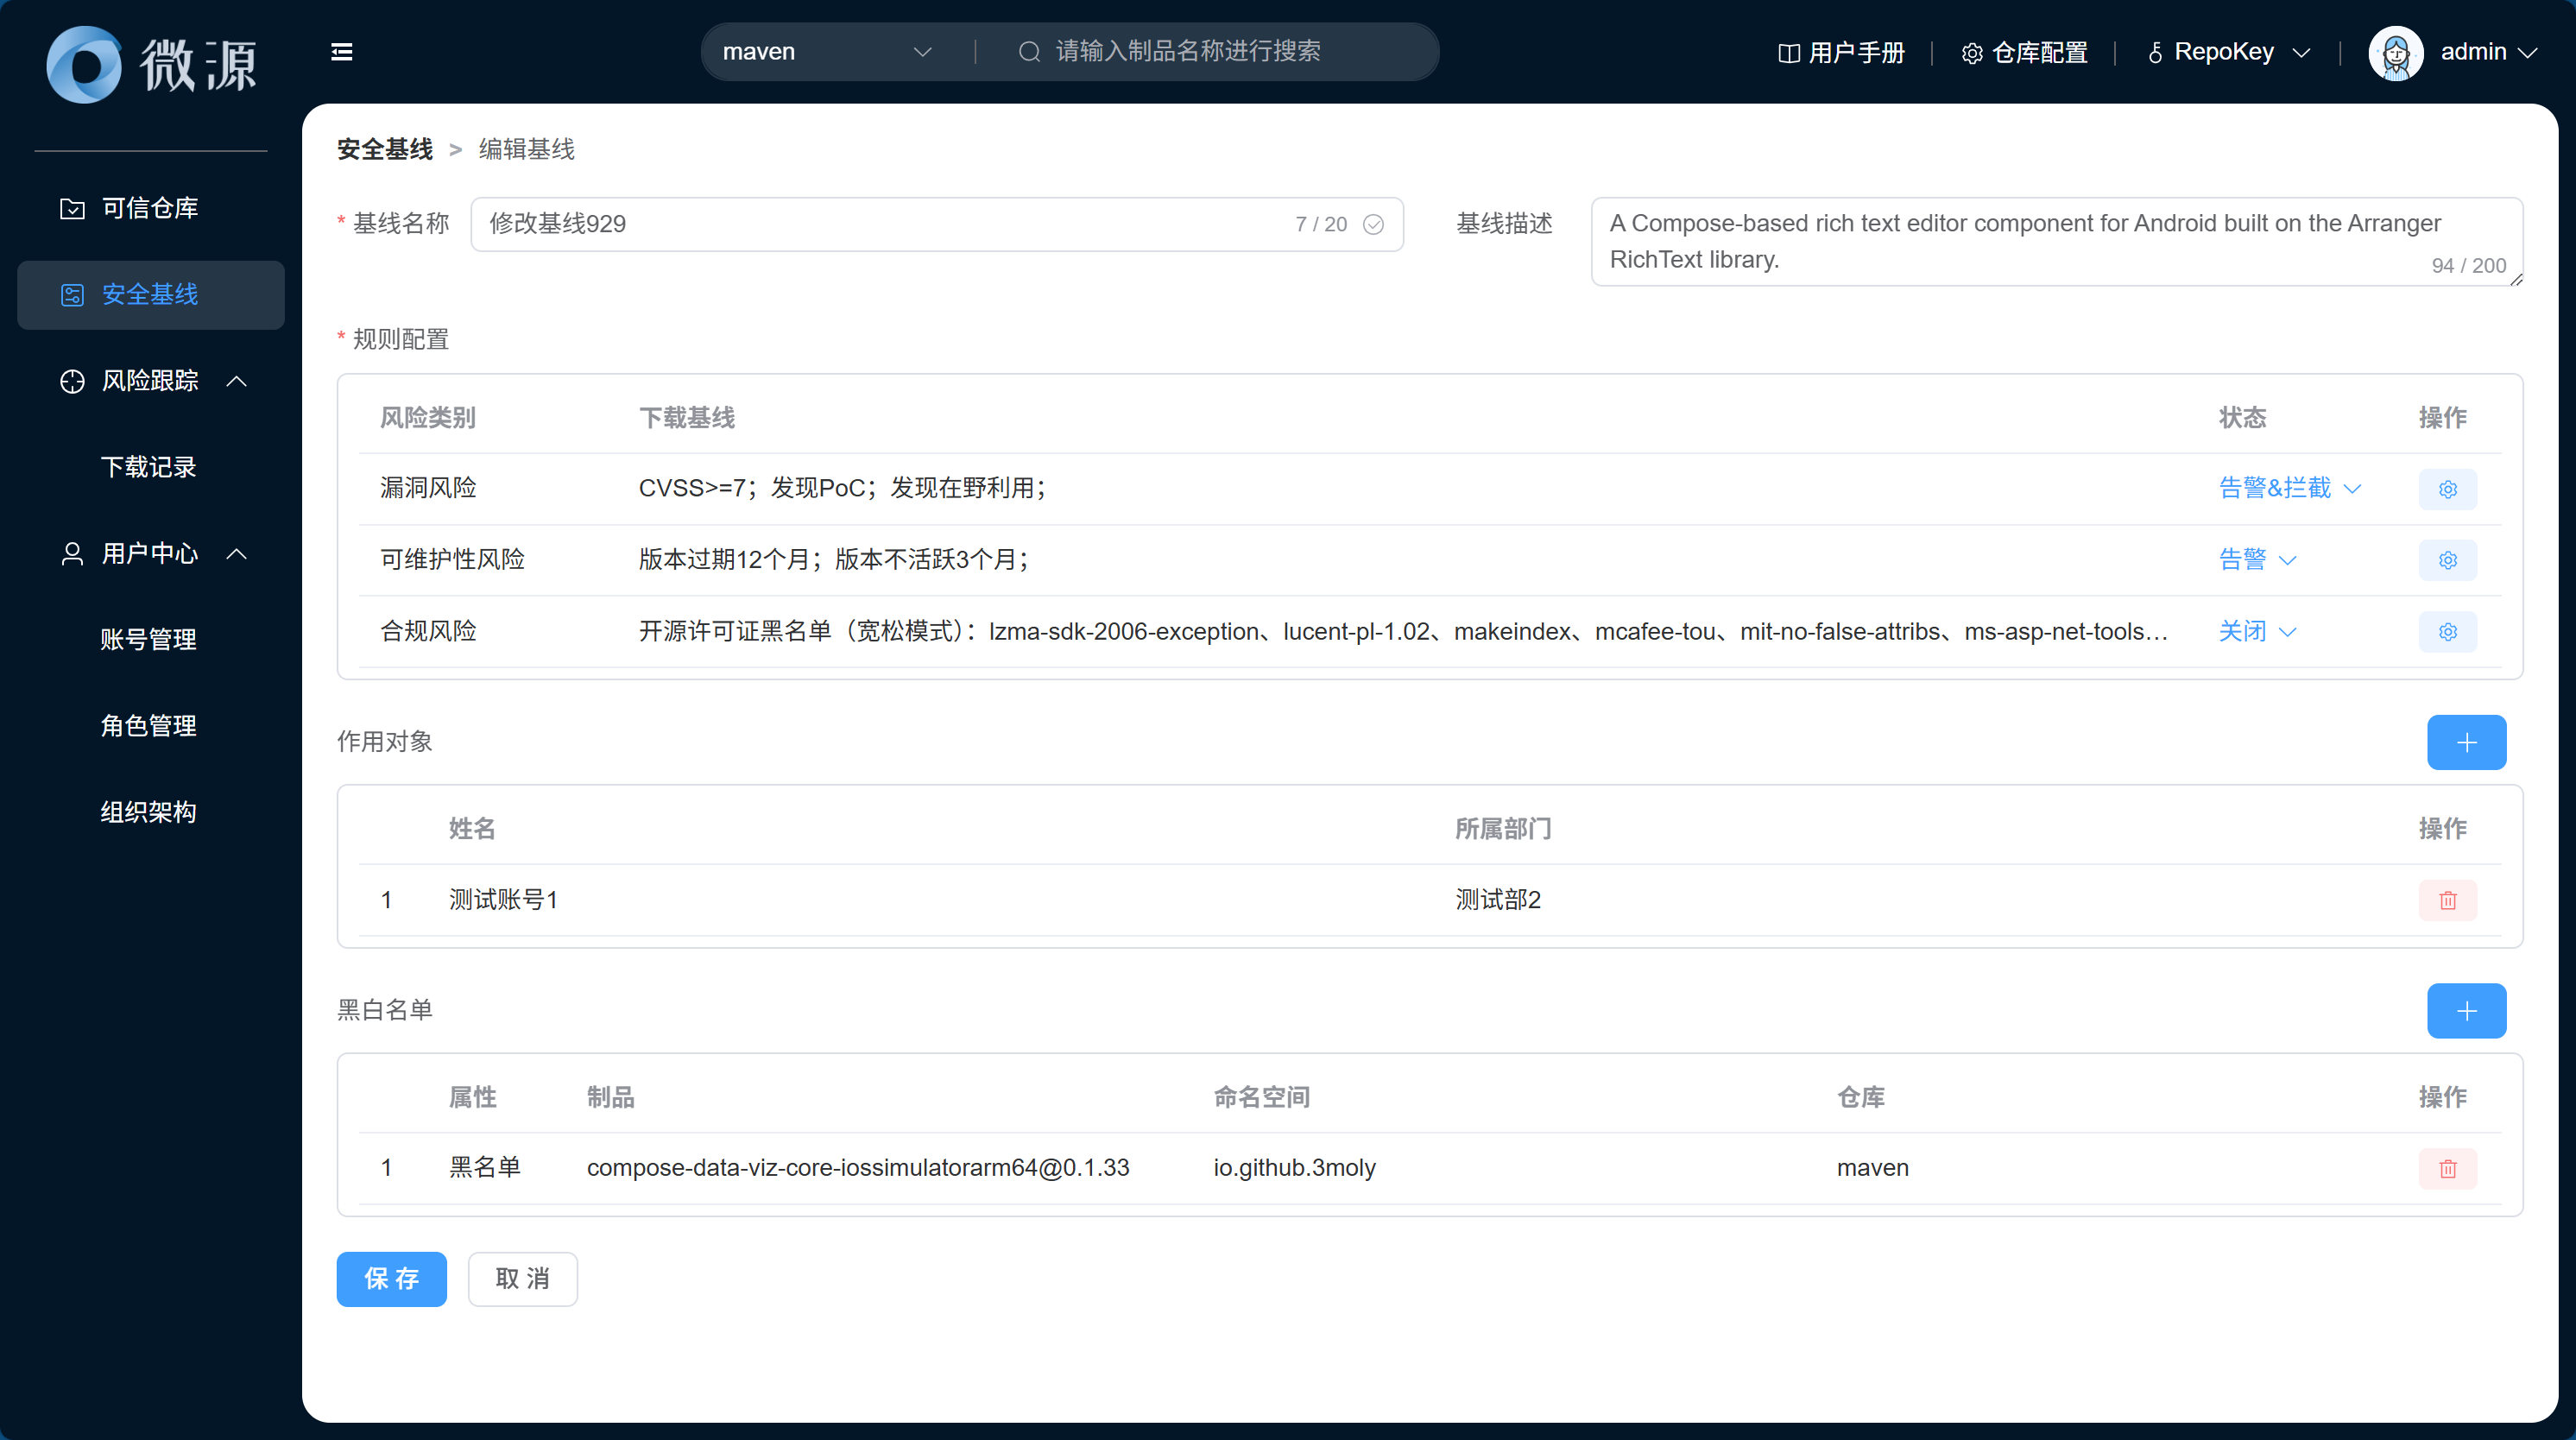
点击【】按钮进入“编辑基线”页面,可按要求修改基线配置,点击【保存】按钮完成编辑,系统将自动跳转“安全基线”页面
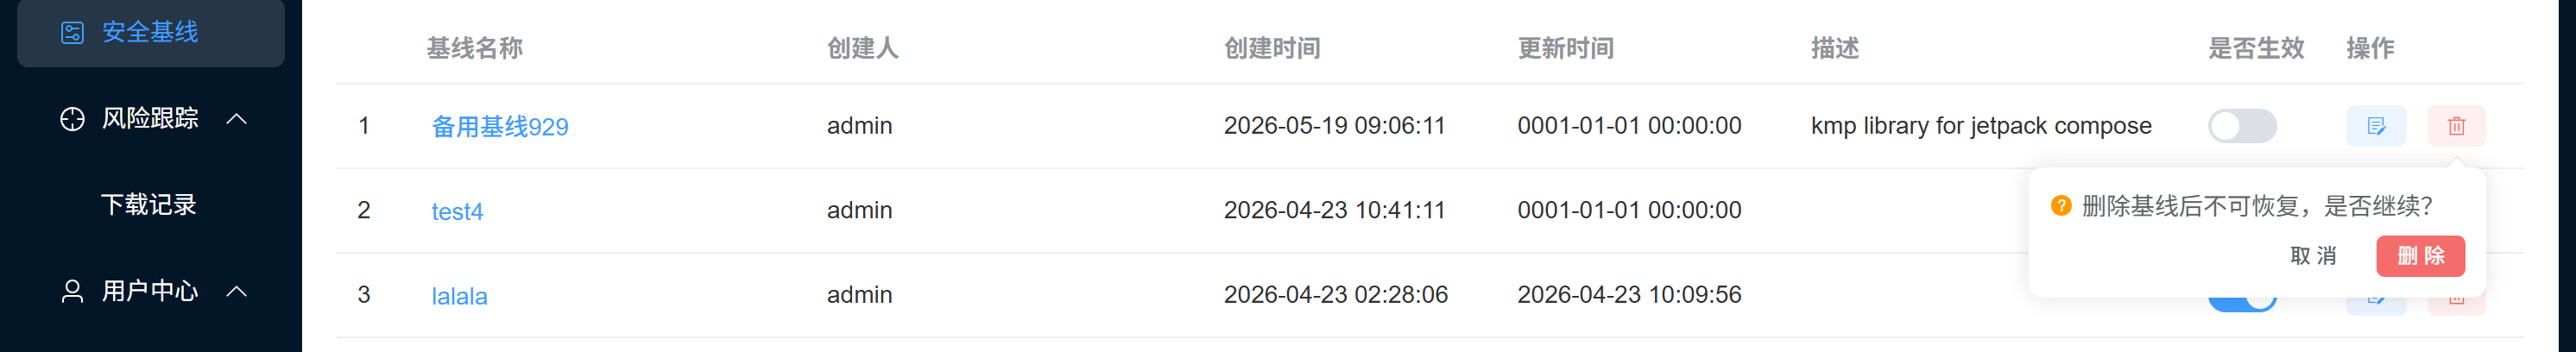
点击【】按钮将弹出确认框,点击【删除】按钮确认删除该基线
 系统预设基线不可停用/编辑/删除
3.3 风险跟踪
3.3.1 下载记录
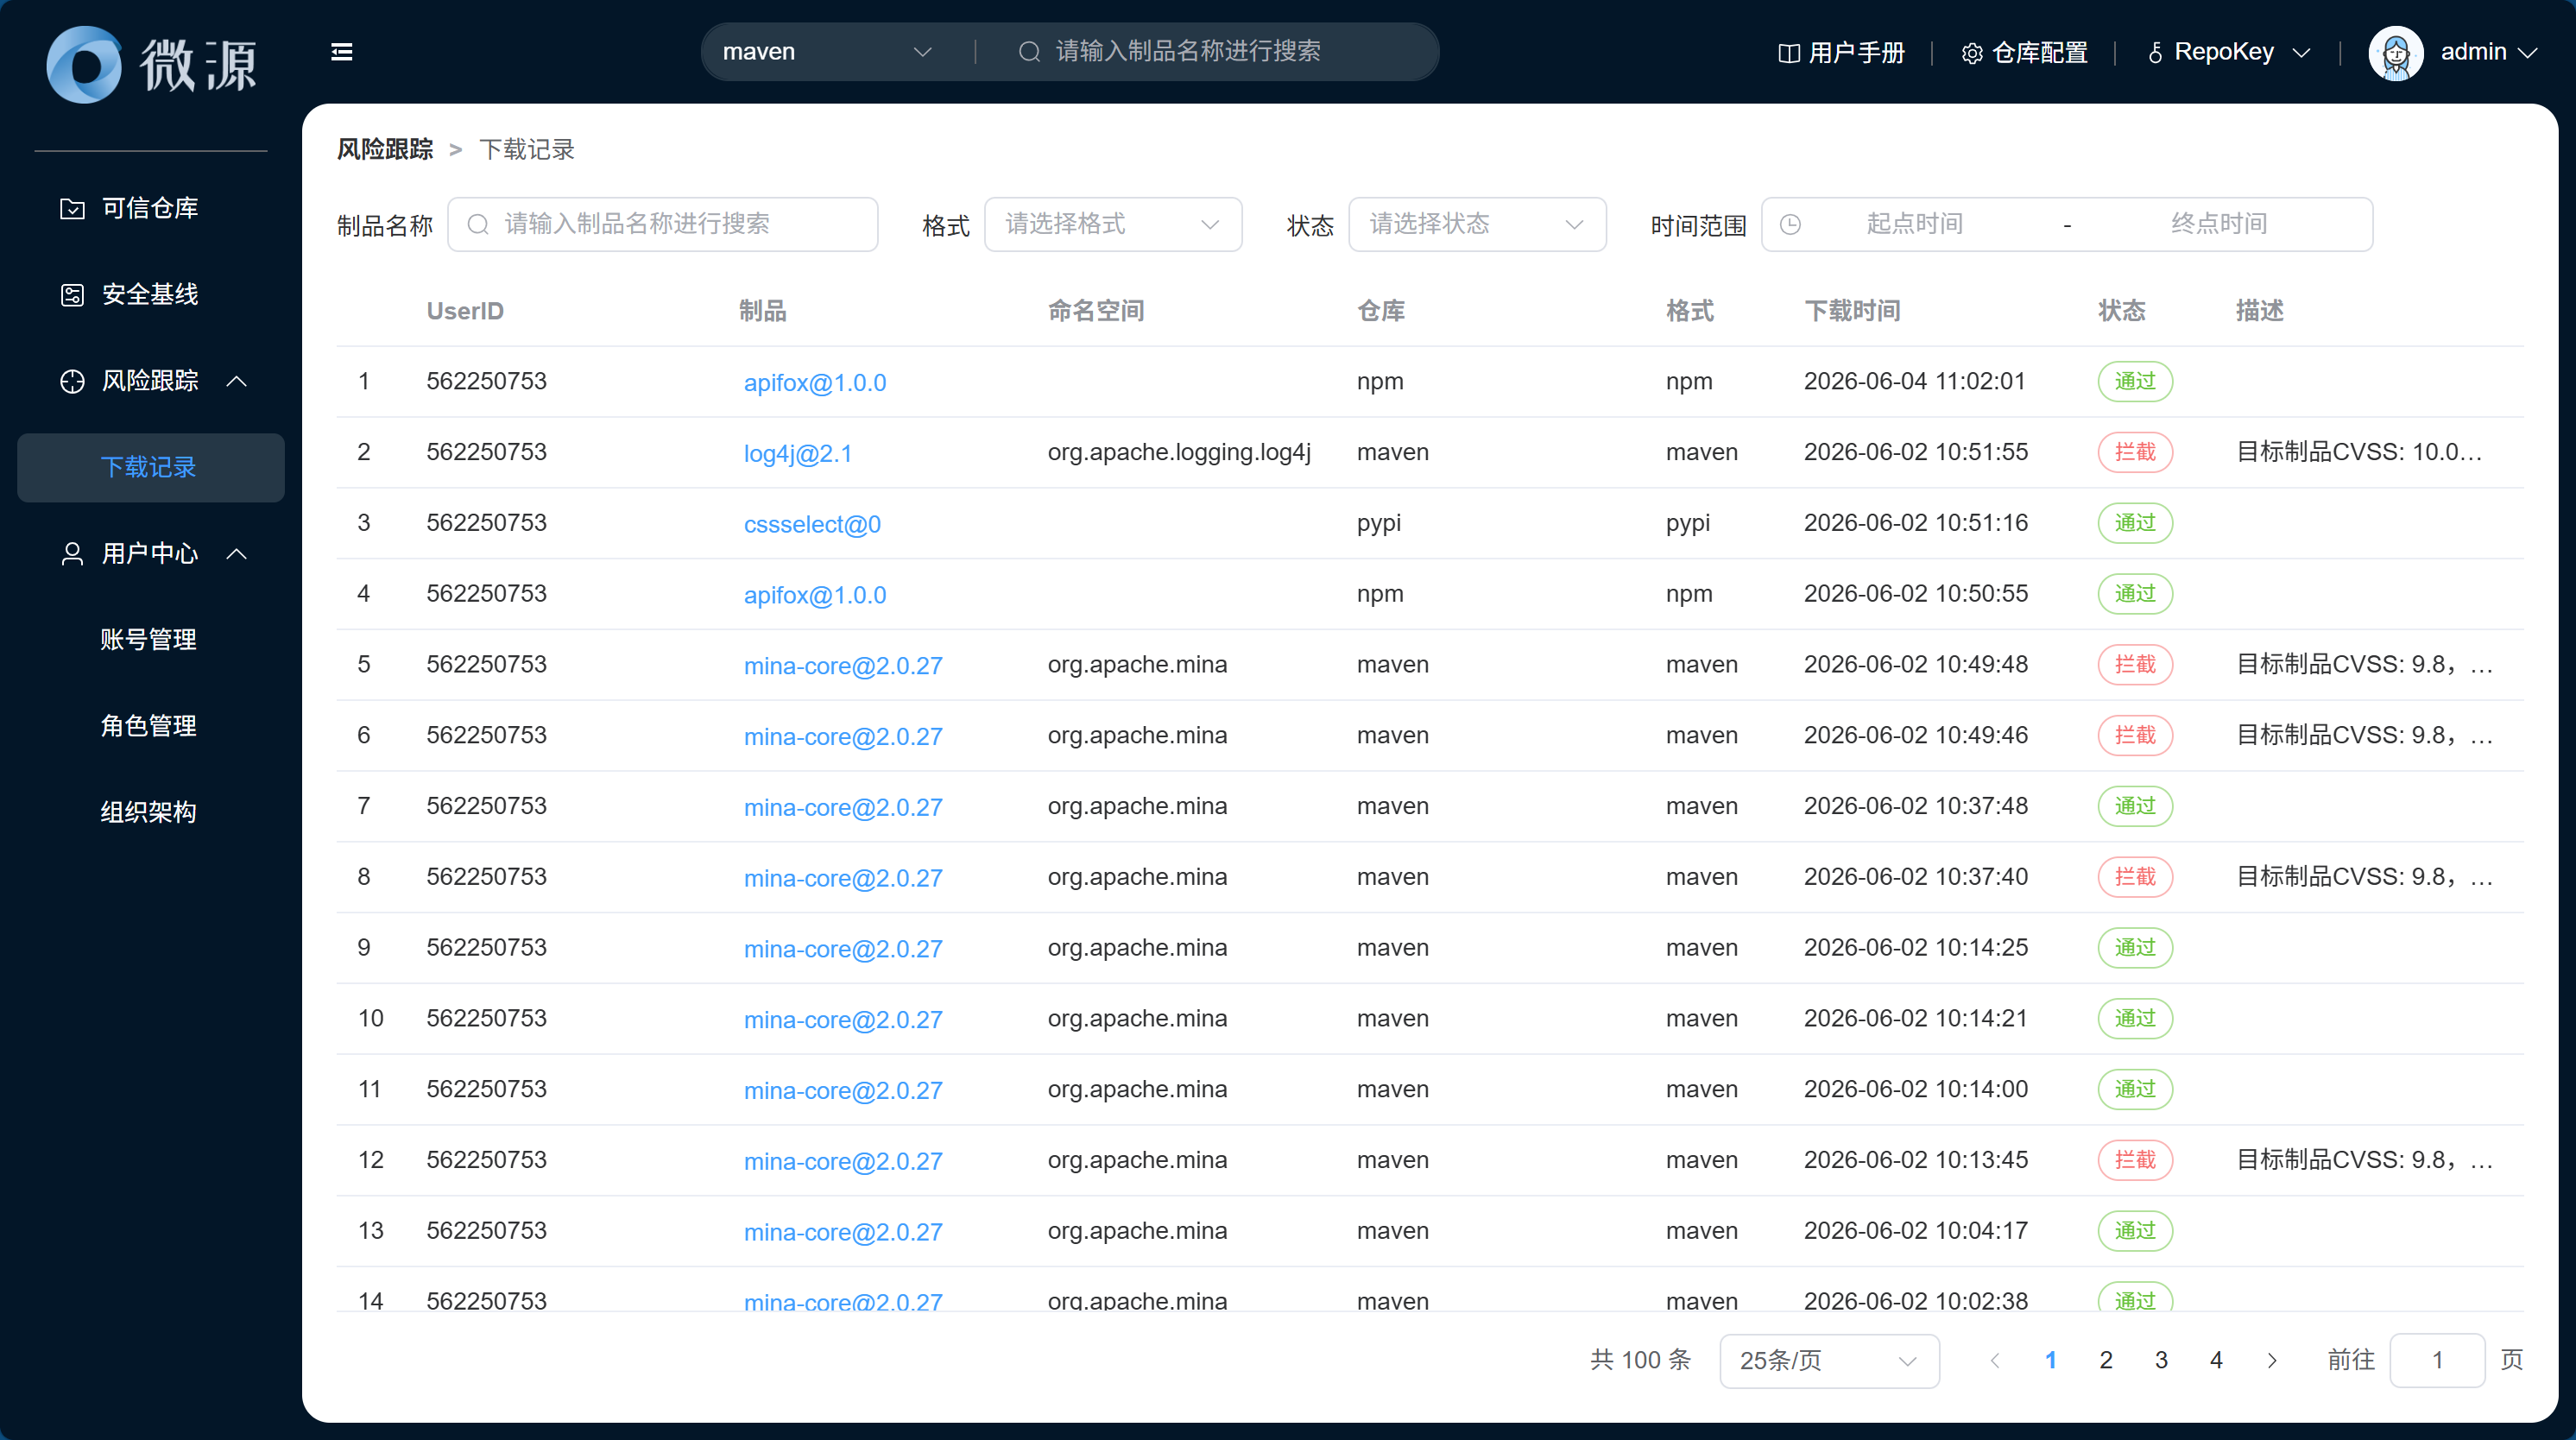
进入“风险跟踪”模块下“下载记录”页面可查看制品下载记录列表,可输入制品名称关键词和选择格式、状态、时间范围进行搜索,点击制品链接可跳转“制品详情”页面自动搜索该版本
3.4 用户中心
3.4.1 账号管理
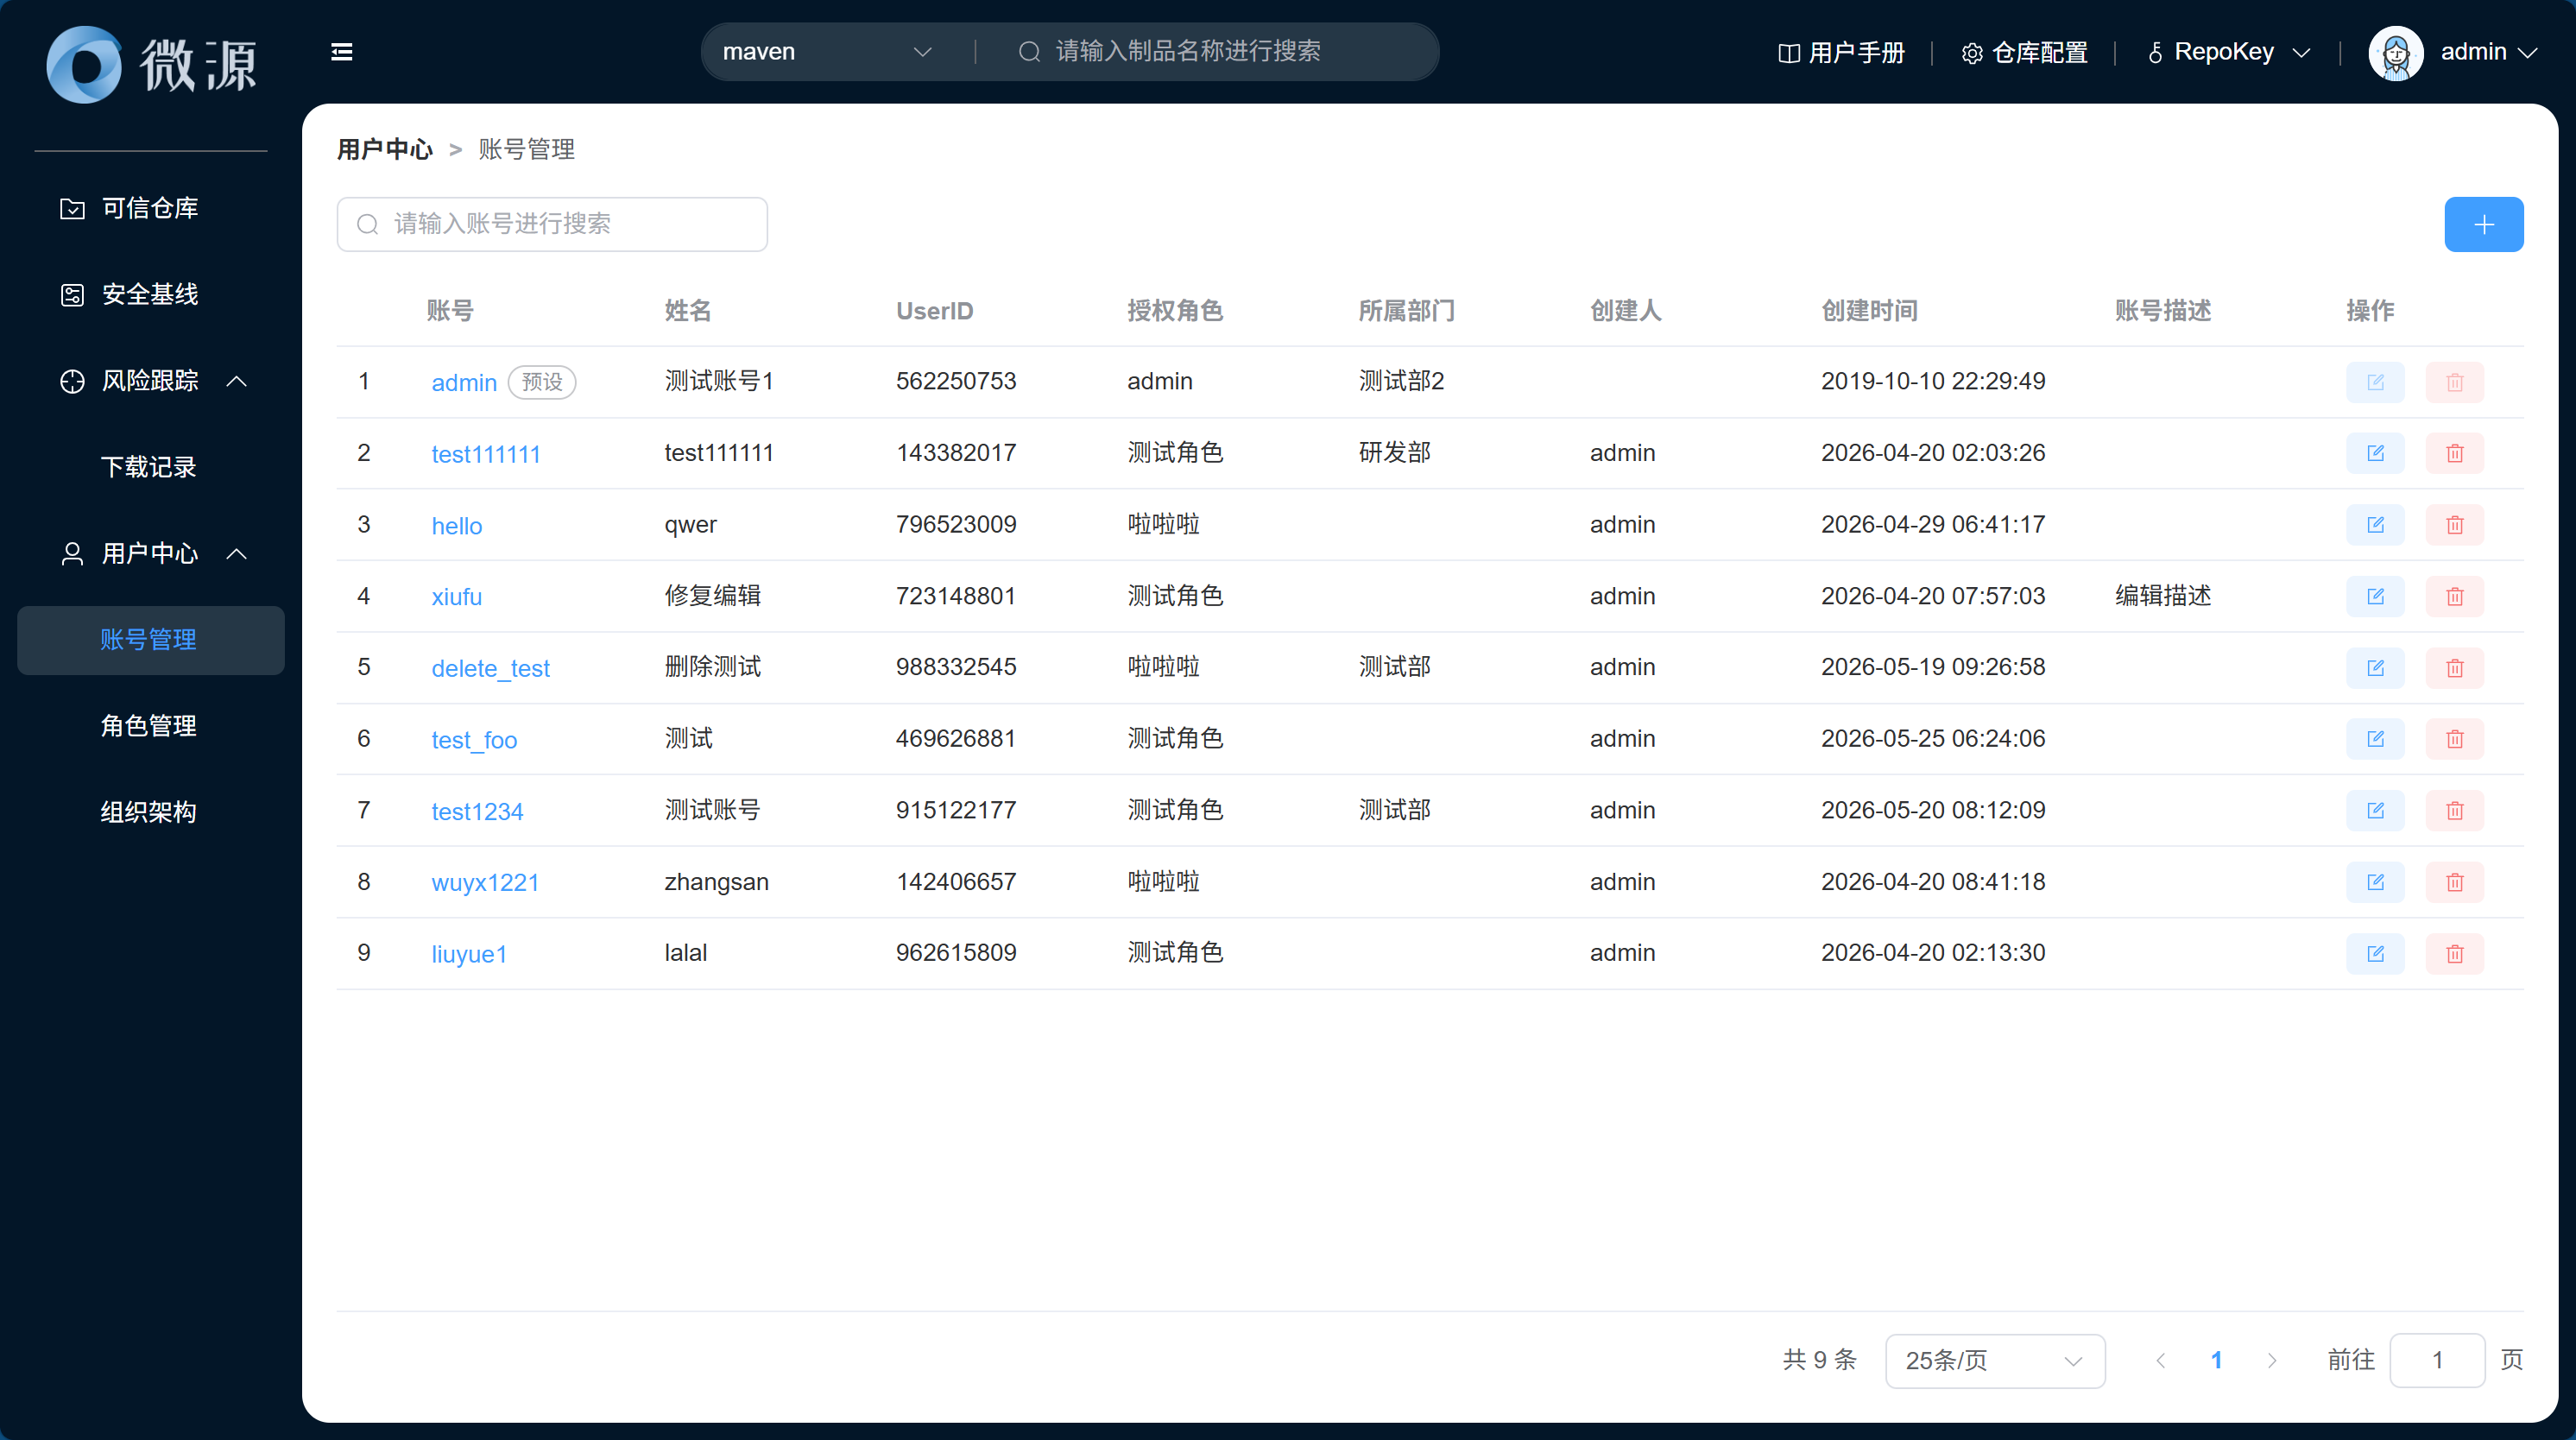
进入“用户中心”模块下“账号管理”页面可查看账号列表,可输入账号关键词进行搜索,点击账号链接可查看账号信息
点击右上角【】按钮可新建账号,请按要求填写*账号、*密码、*确认密码、*姓名、*手机号码、*邮箱、*授权角色、*所属部门和账号描述,点击【创建】按钮完成新建
*表示必填项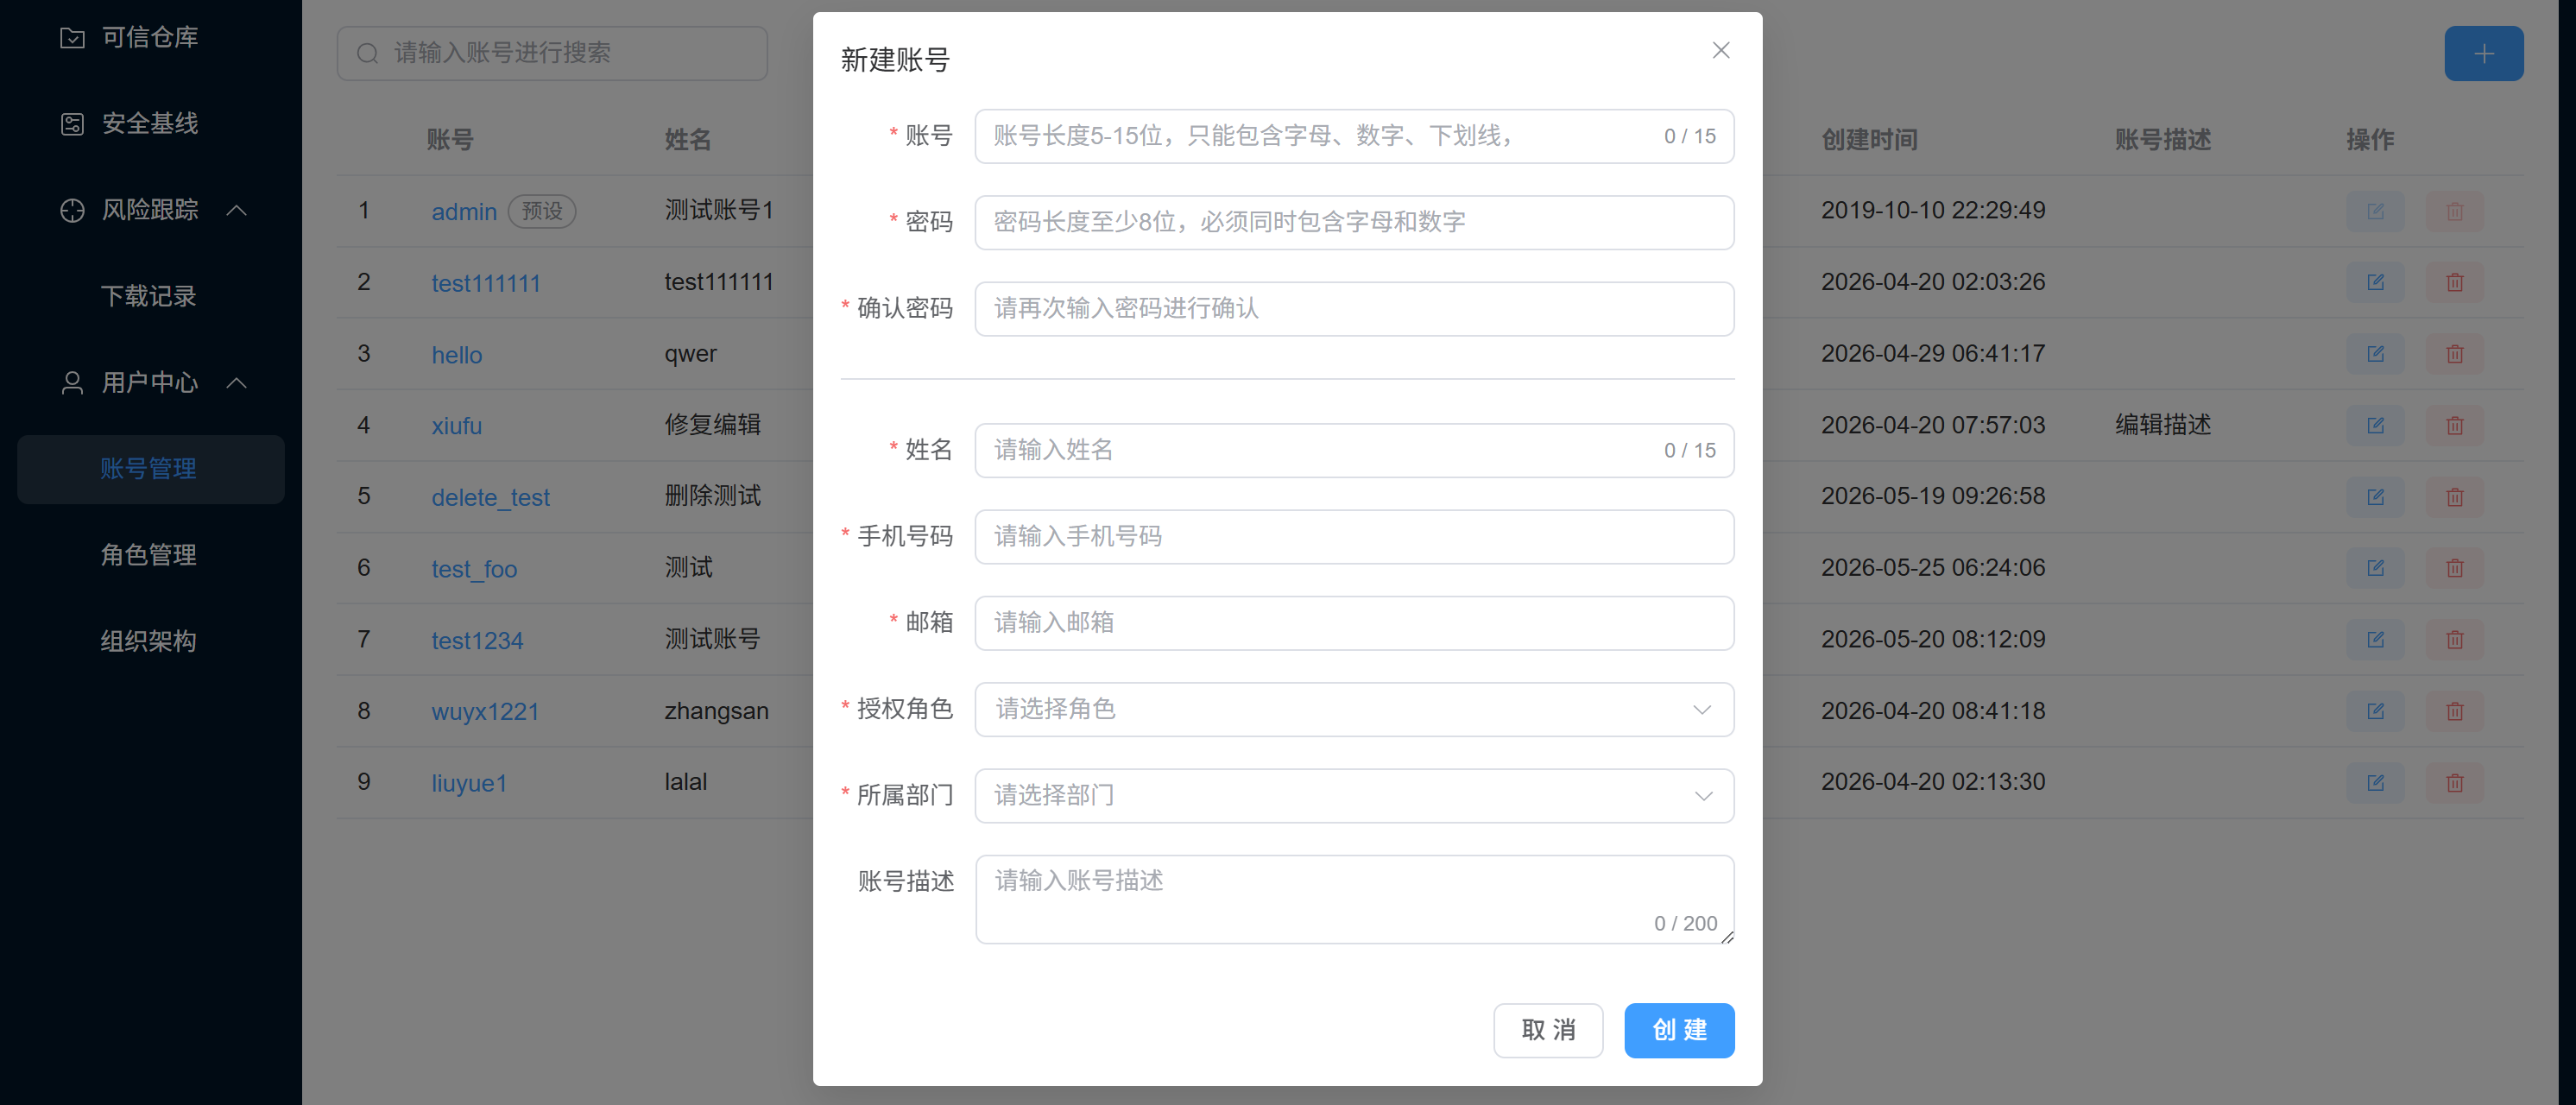
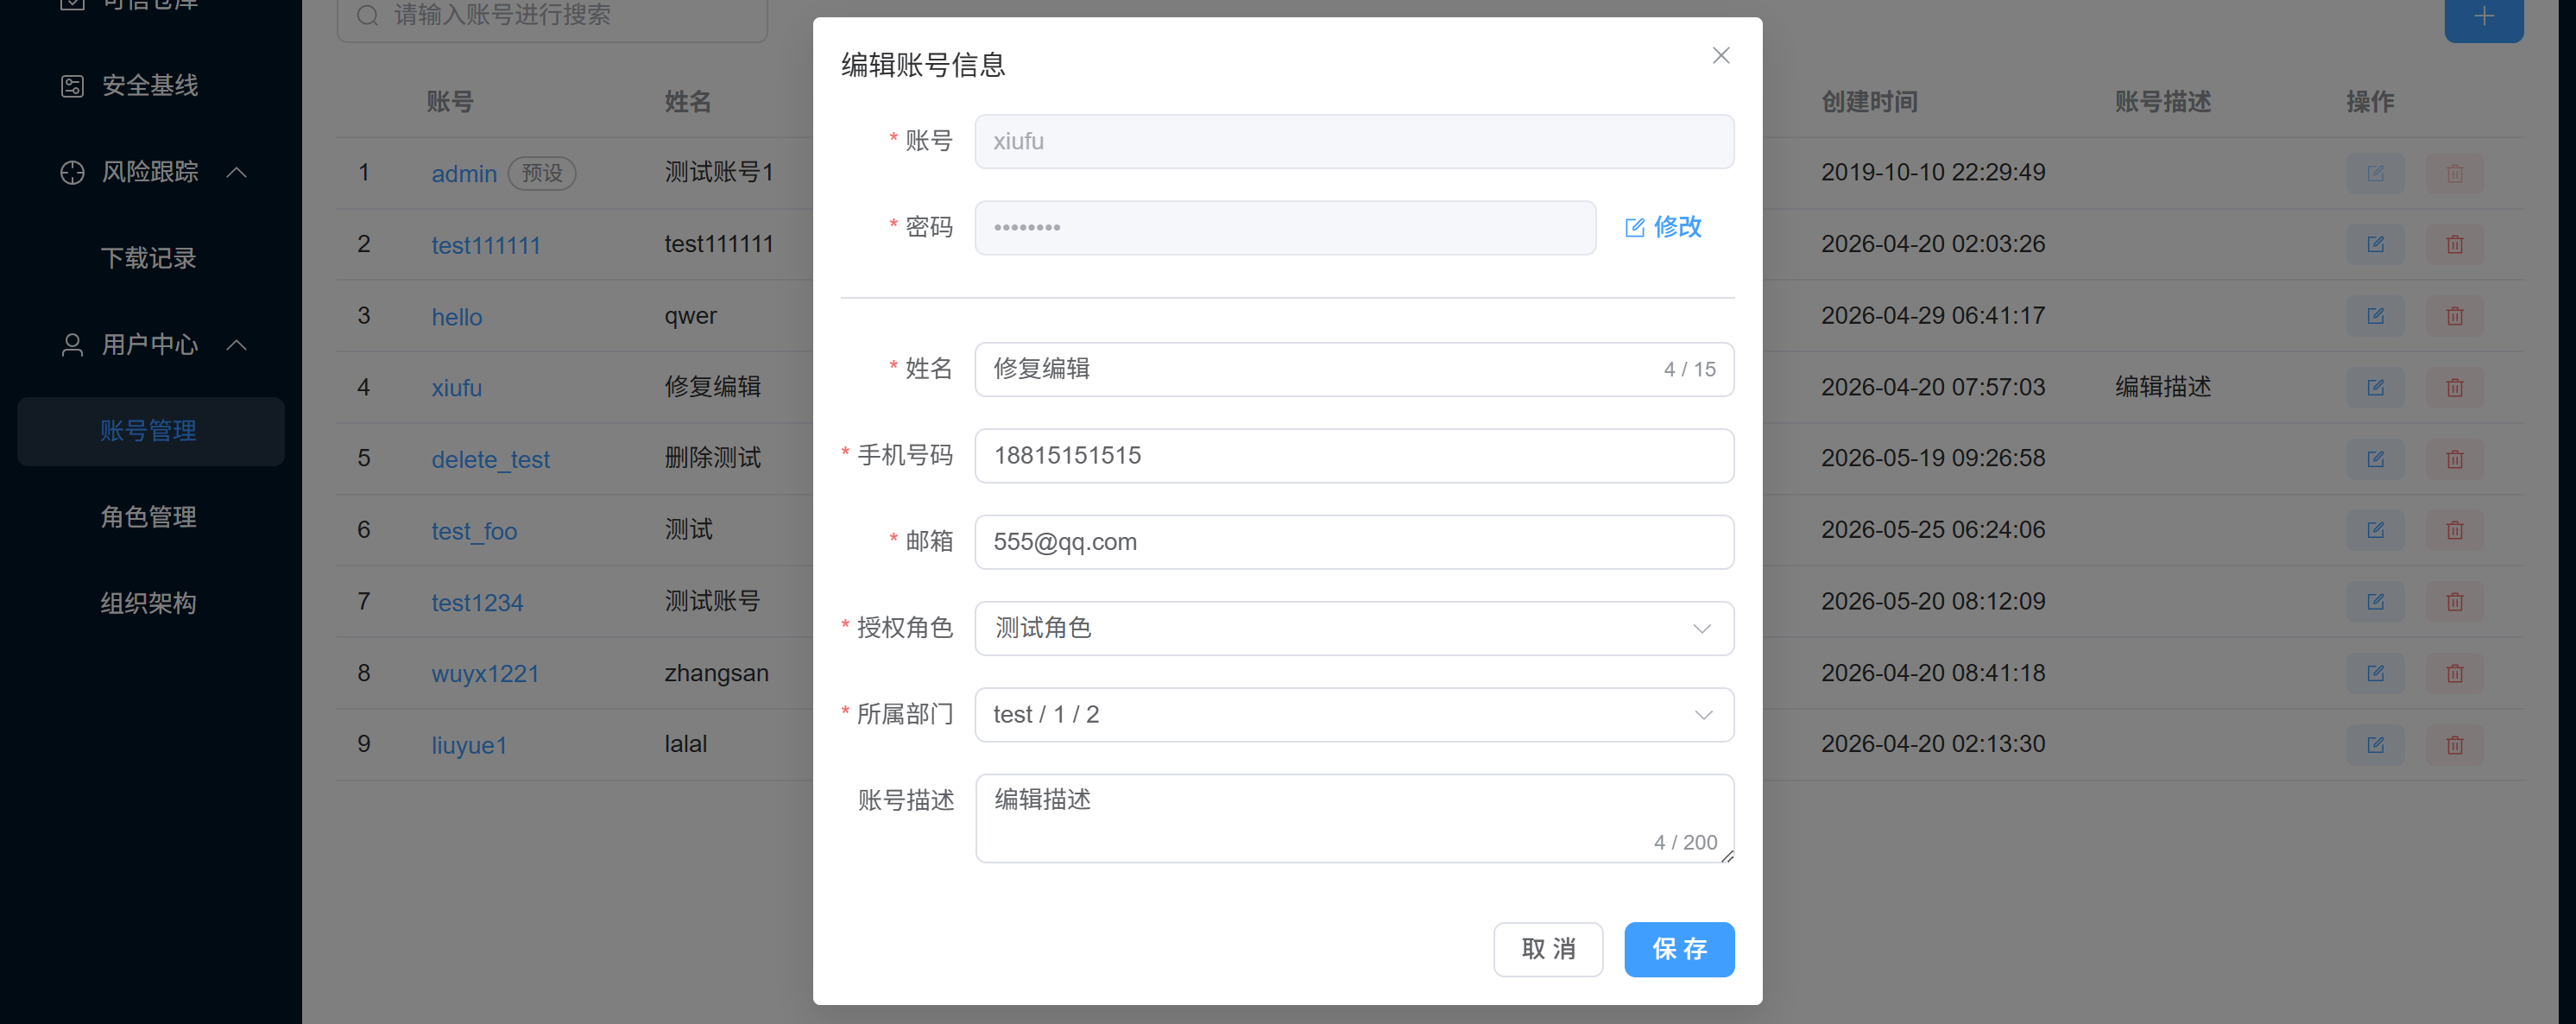
点击【】按钮可按要求编辑账号信息,如需修改密码请点击【修改】按钮填写新密码,点击【保存】按钮完成编辑
点击【】按钮将弹出确认框,点击【删除】按钮确认删除该账号
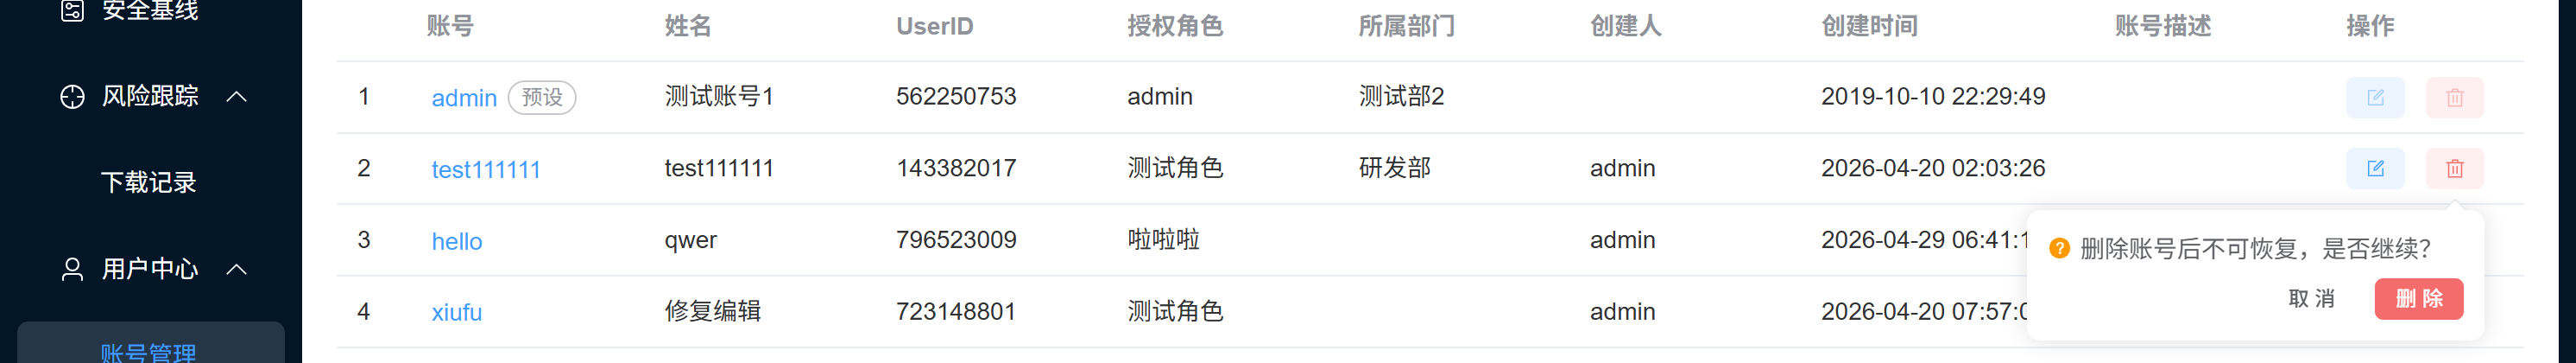 系统预设账号不可编辑/删除
3.4.2 角色管理
进入“用户中心”模块下“角色管理”页面可查看角色列表,可输入角色名称关键词进行搜索,点击角色链接可查看角色信息
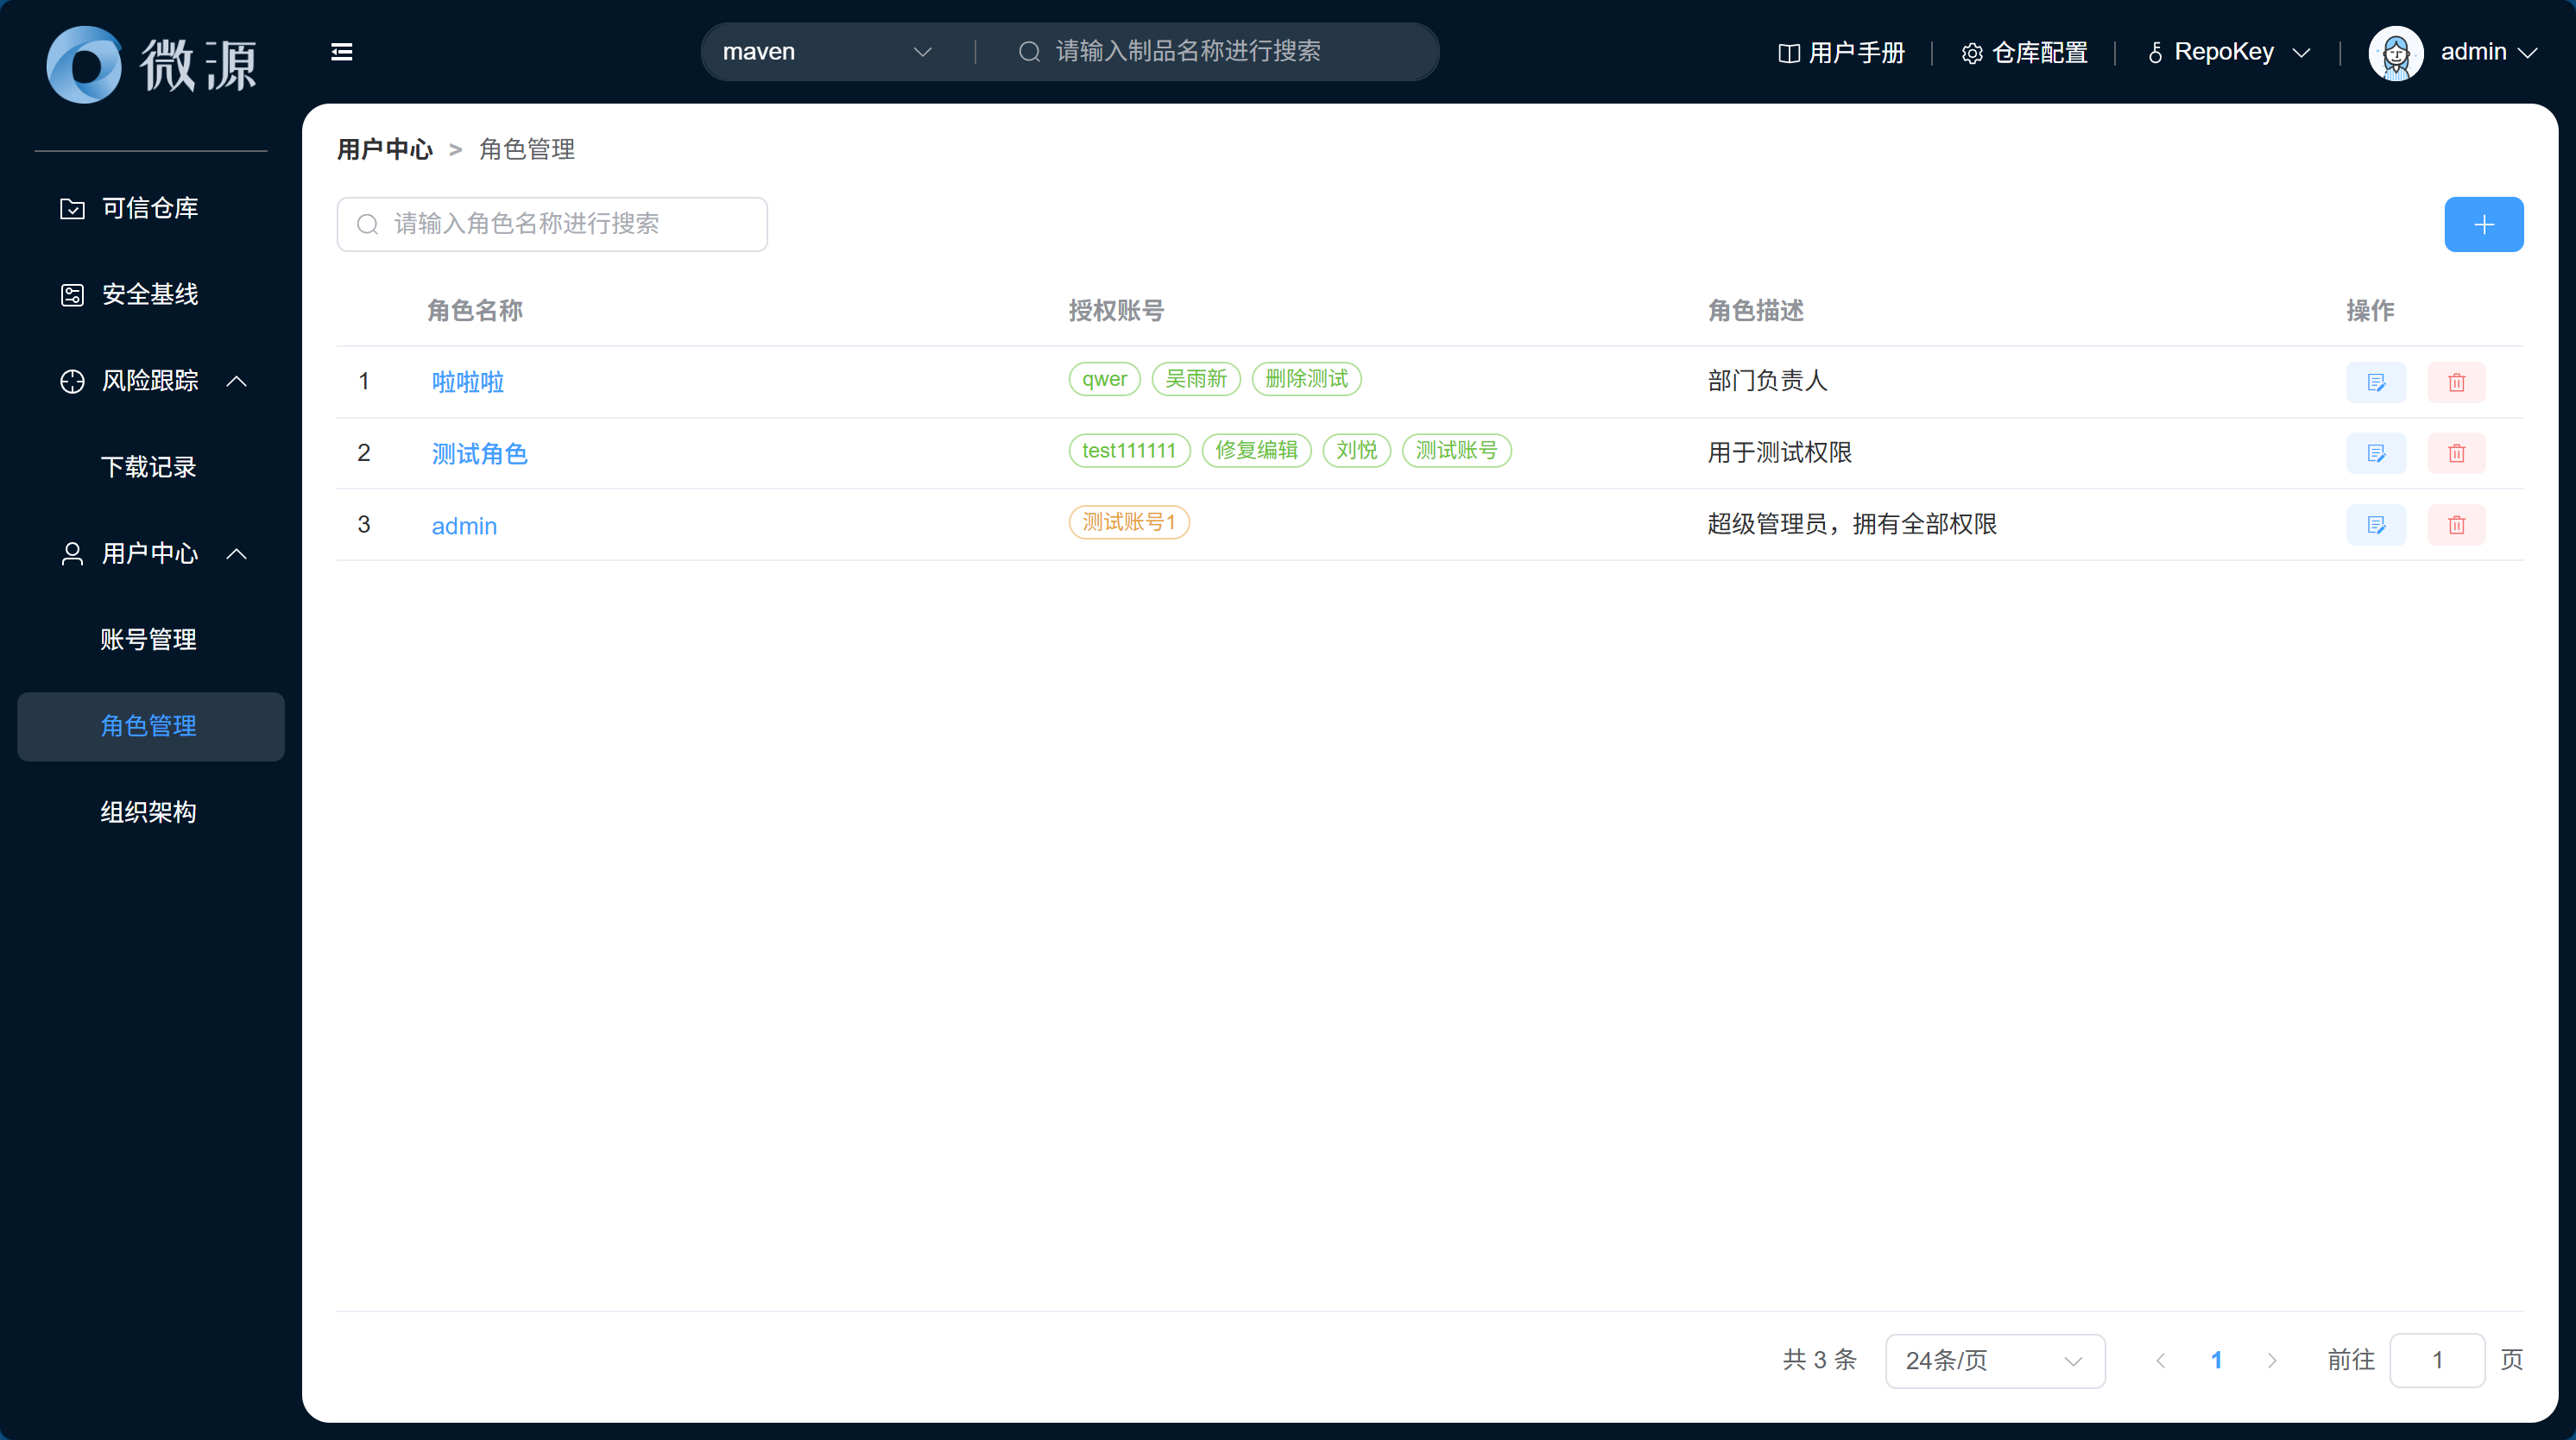
点击右上角【】按钮可新建角色,请按要求填写*角色名称和角色描述,点击【创建】按钮完成新建
*表示必填项,新建角色默认仅授权公开内容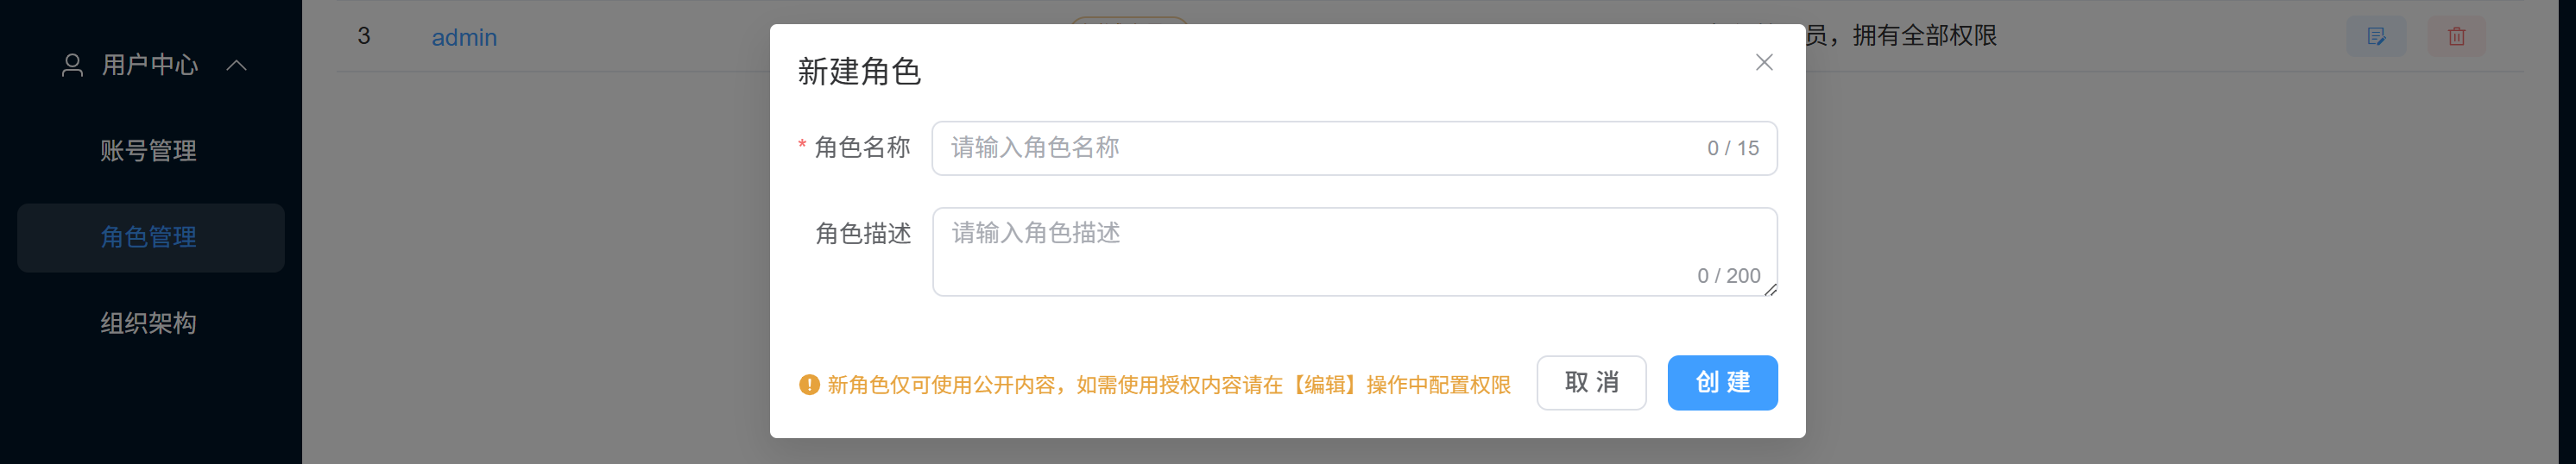
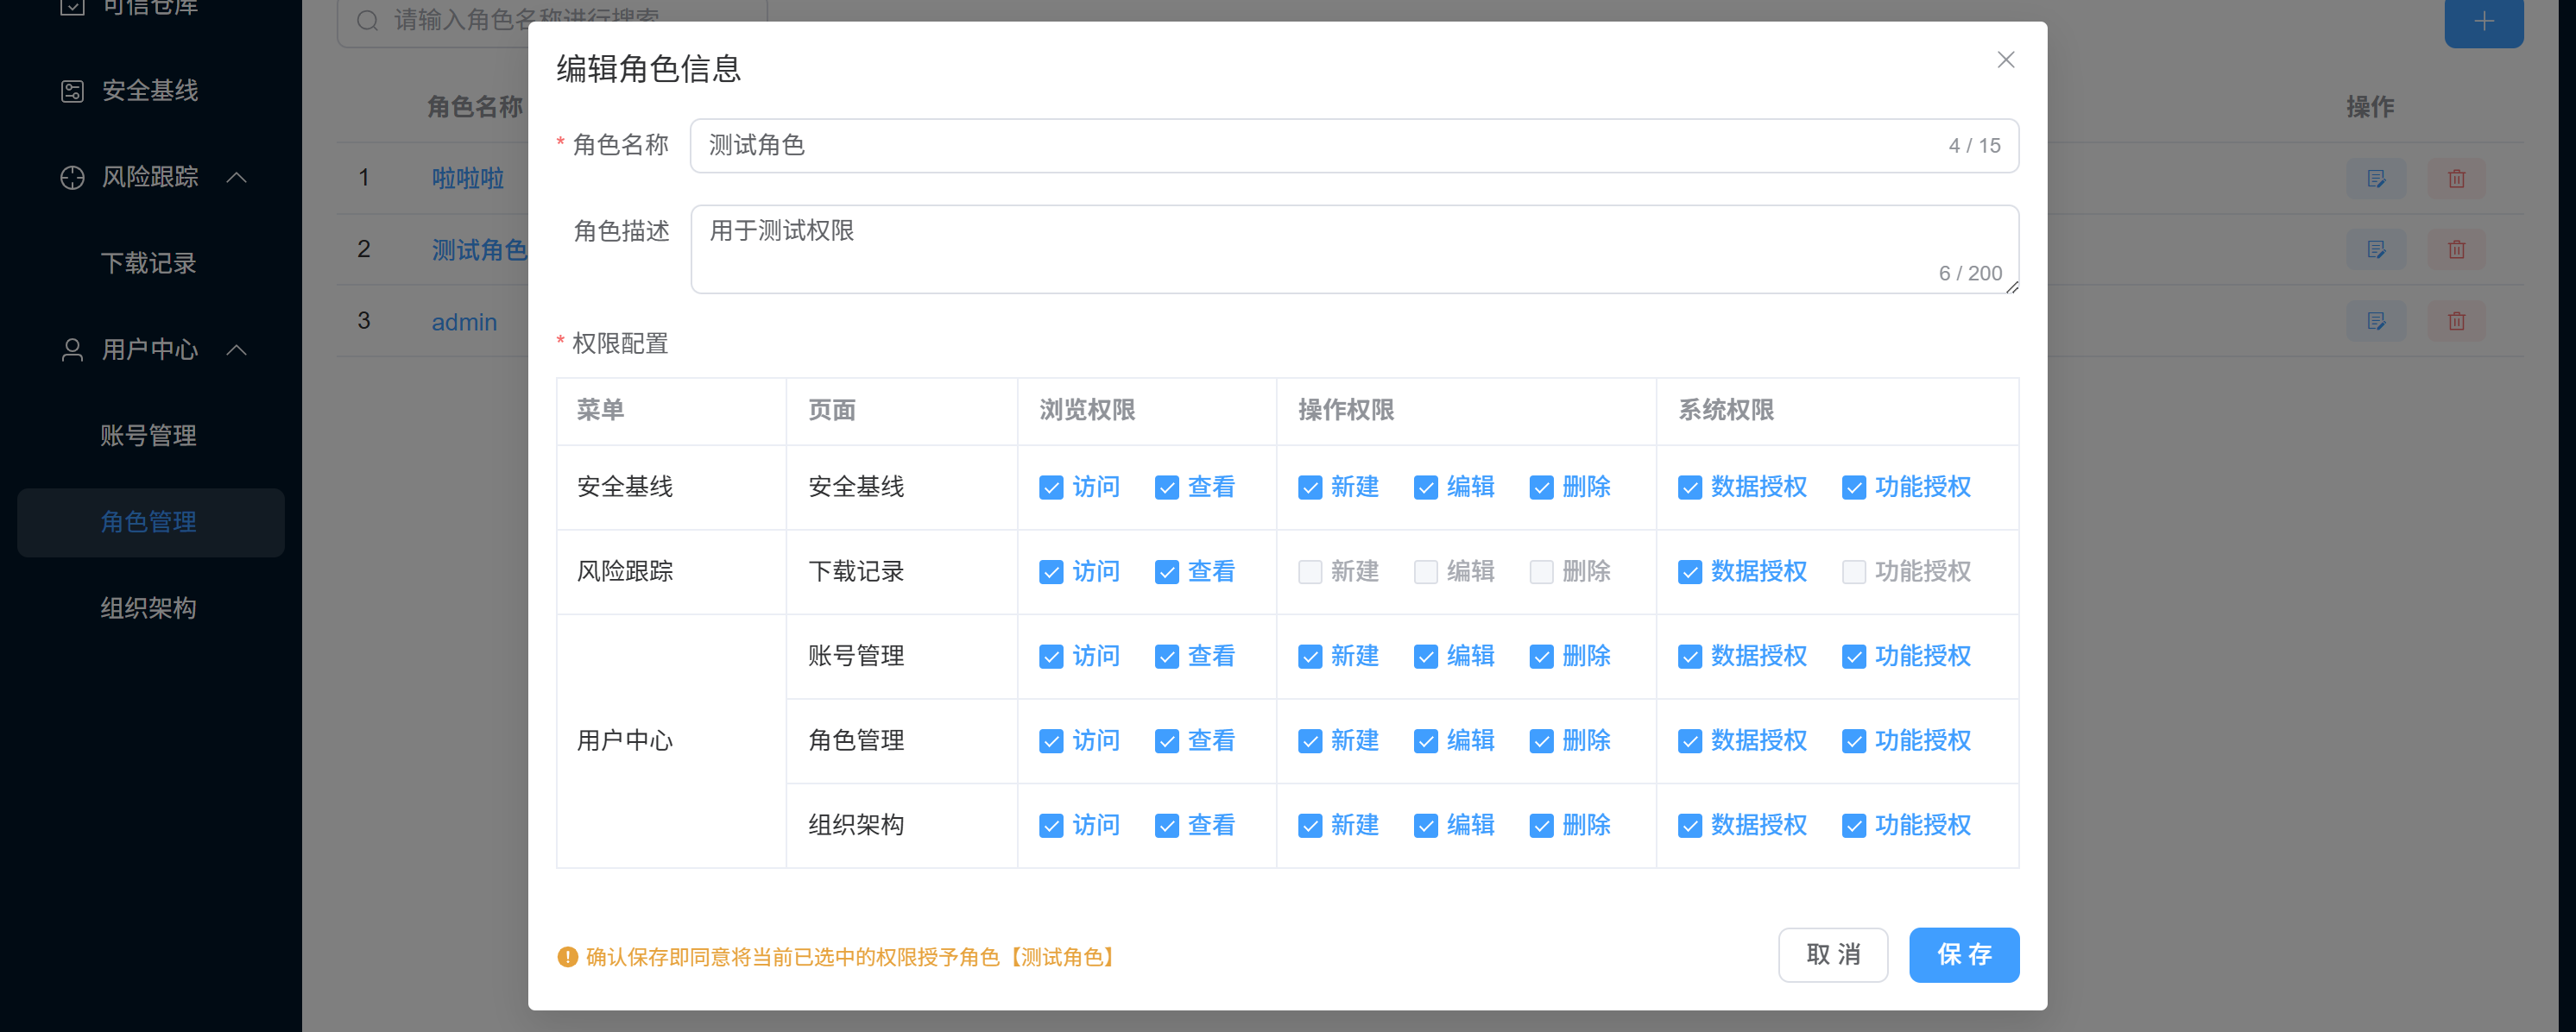
点击【】按钮可按要求修改角色信息,如需使用授权内容请在权限配置表中勾选对应权限授予该角色,点击【保存】按钮完成编辑
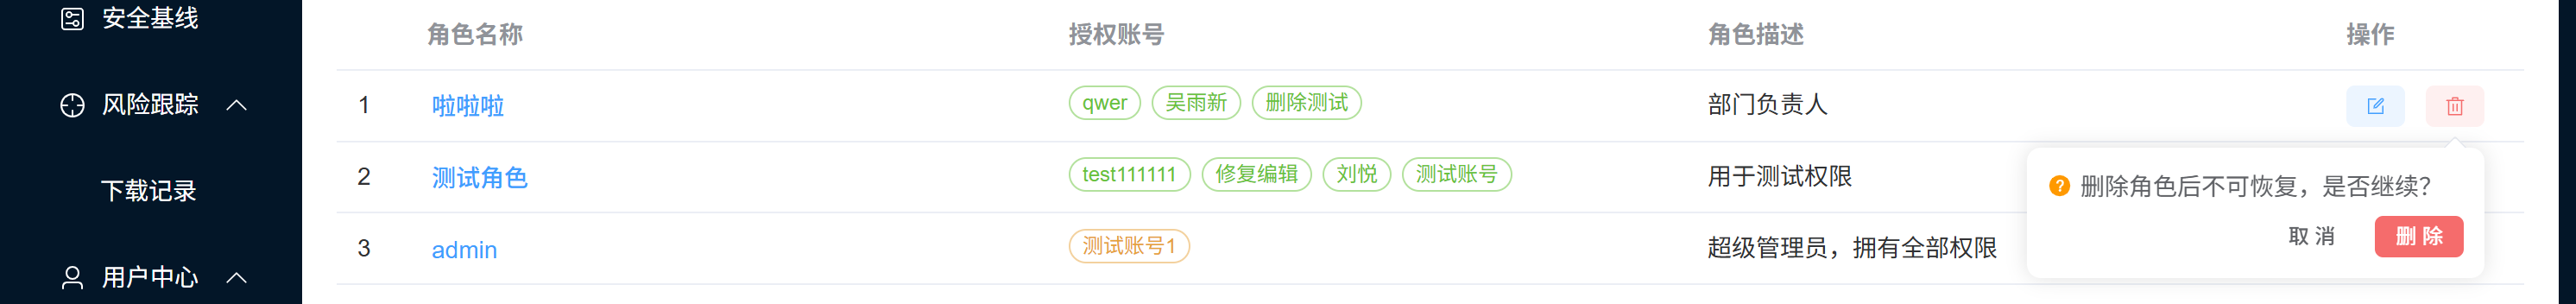
点击【】按钮将弹出确认框,点击【删除】按钮确认删除该角色
3.4.3 组织架构
进入“用户中心”模块下“组织架构”页面可查看公司部门组织架构图,可输入组织名称关键词进行搜索,点击节点可查看节点详情
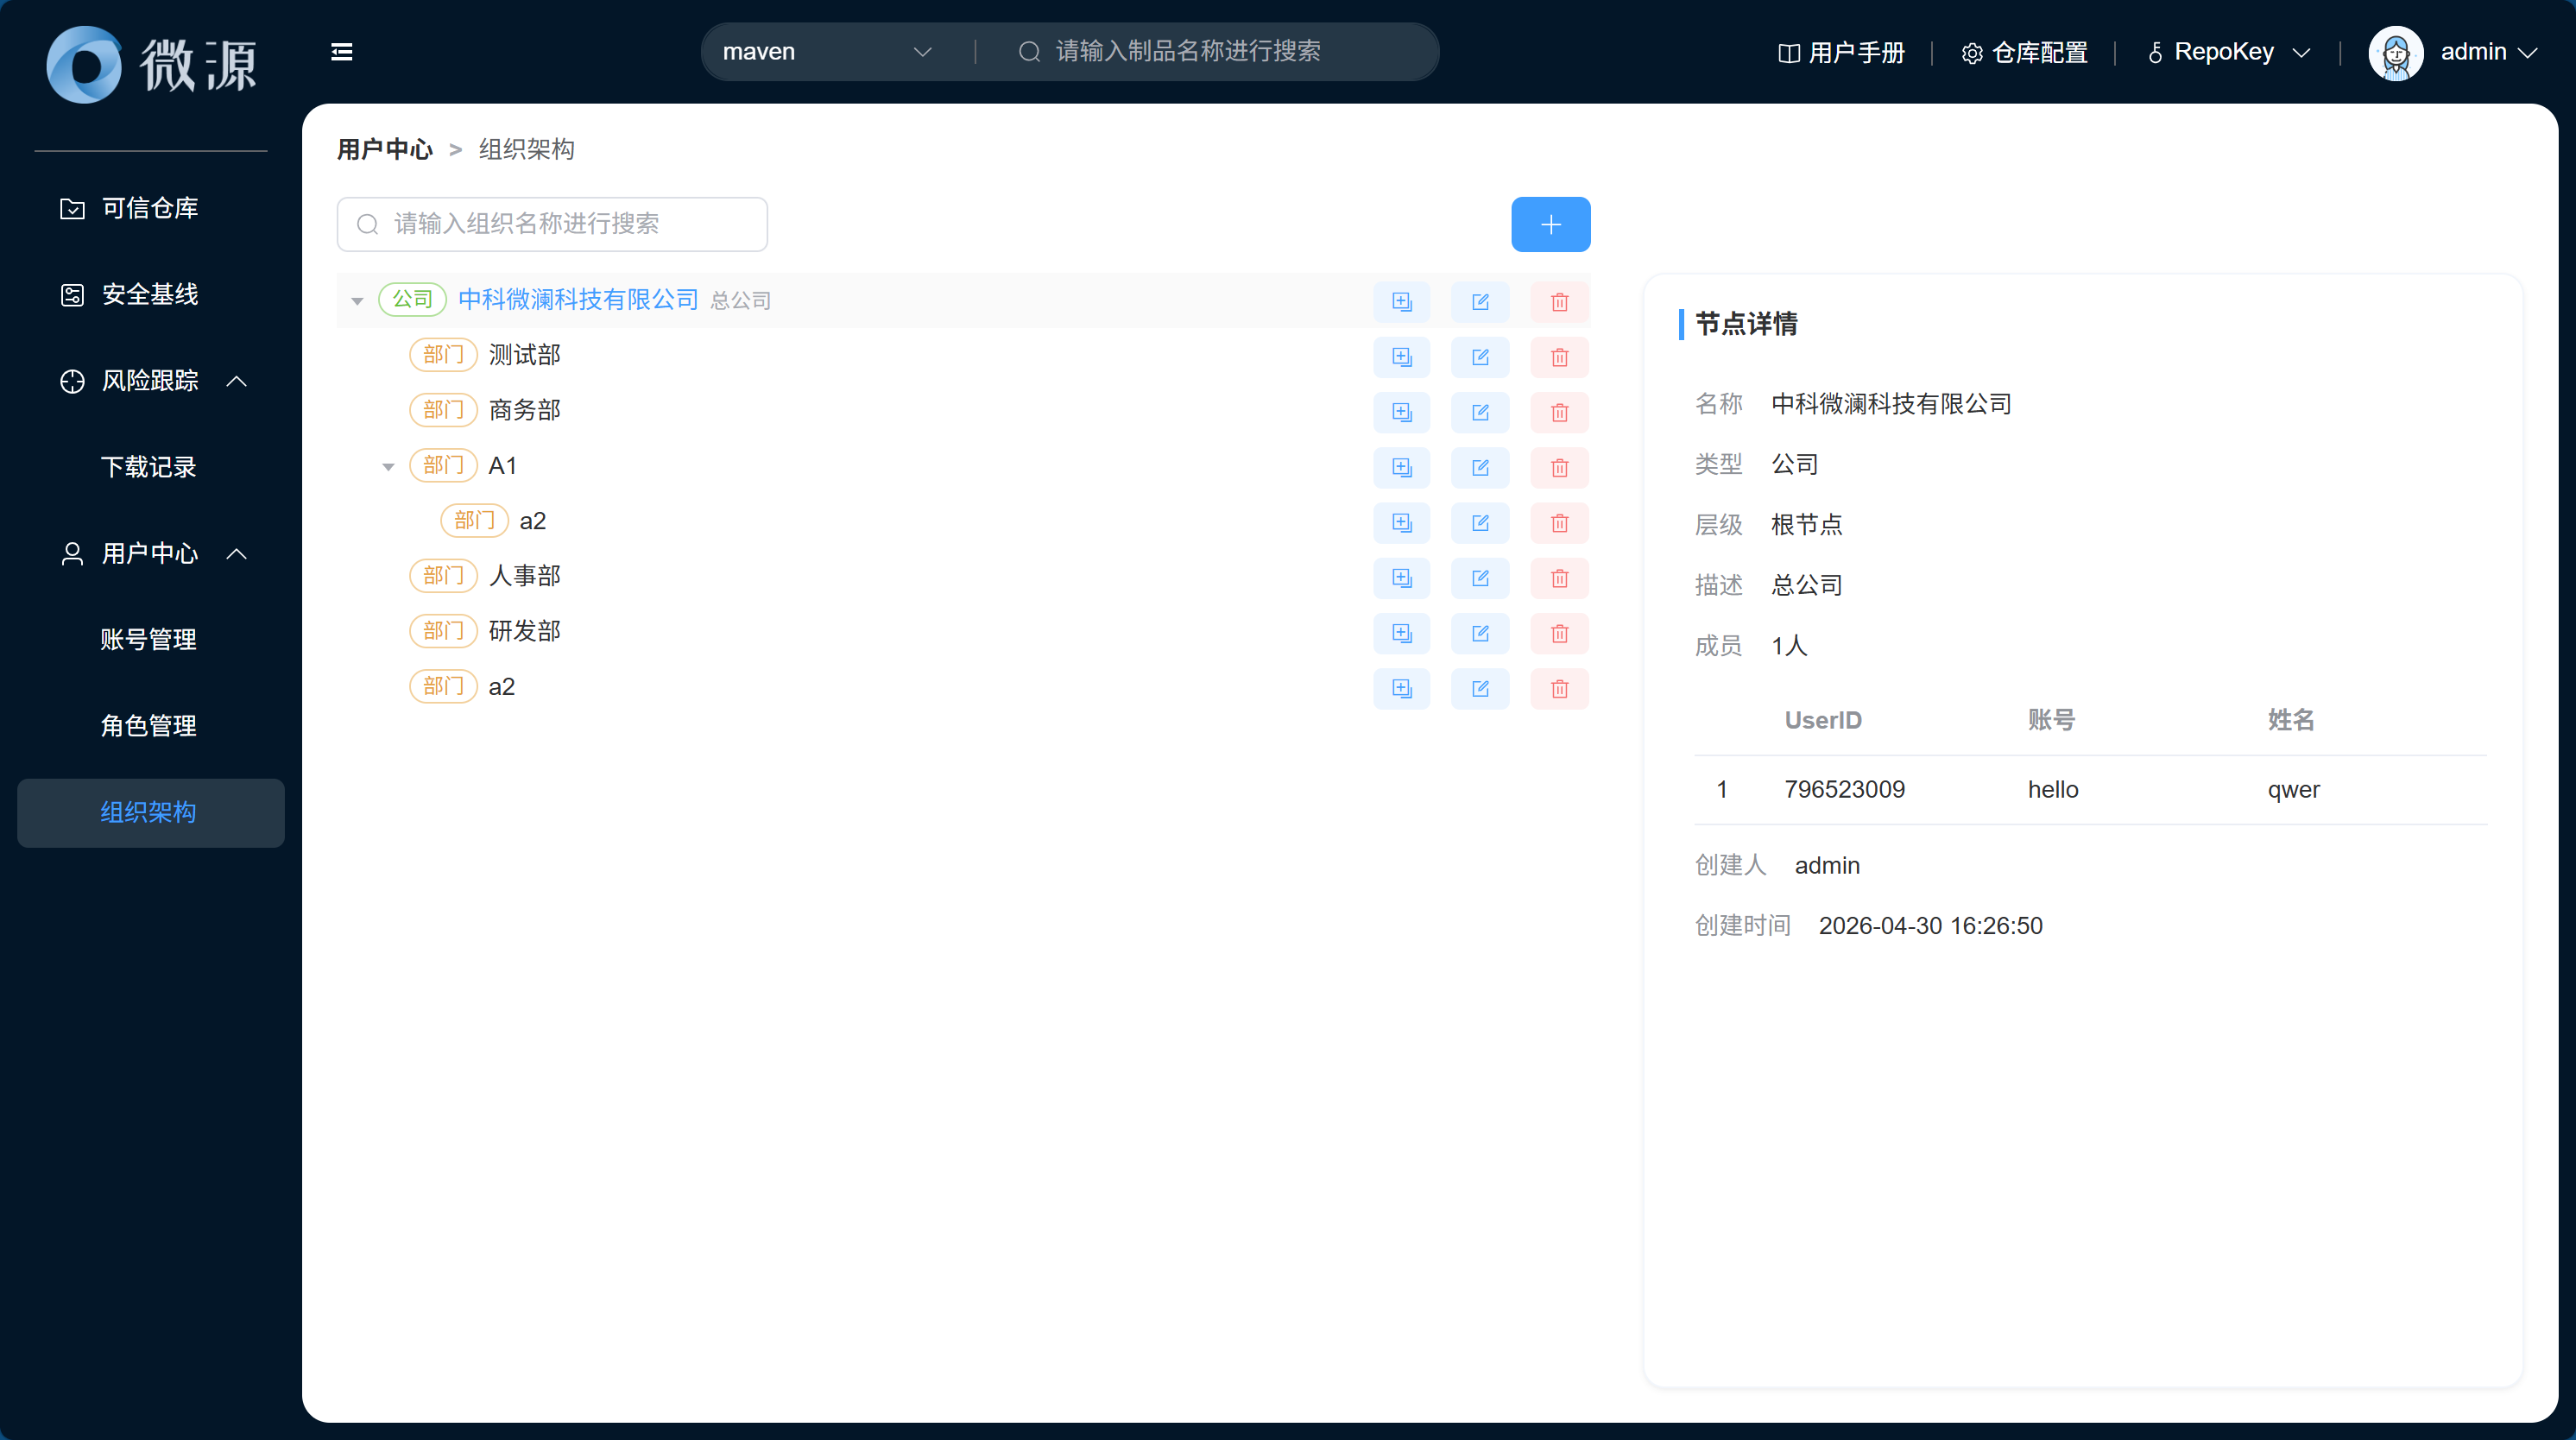
点击右上角【】按钮可新建根节点,请按要求填写*节点名称、*节点类型和节点描述,点击【创建】按钮完成新建
*表示必填项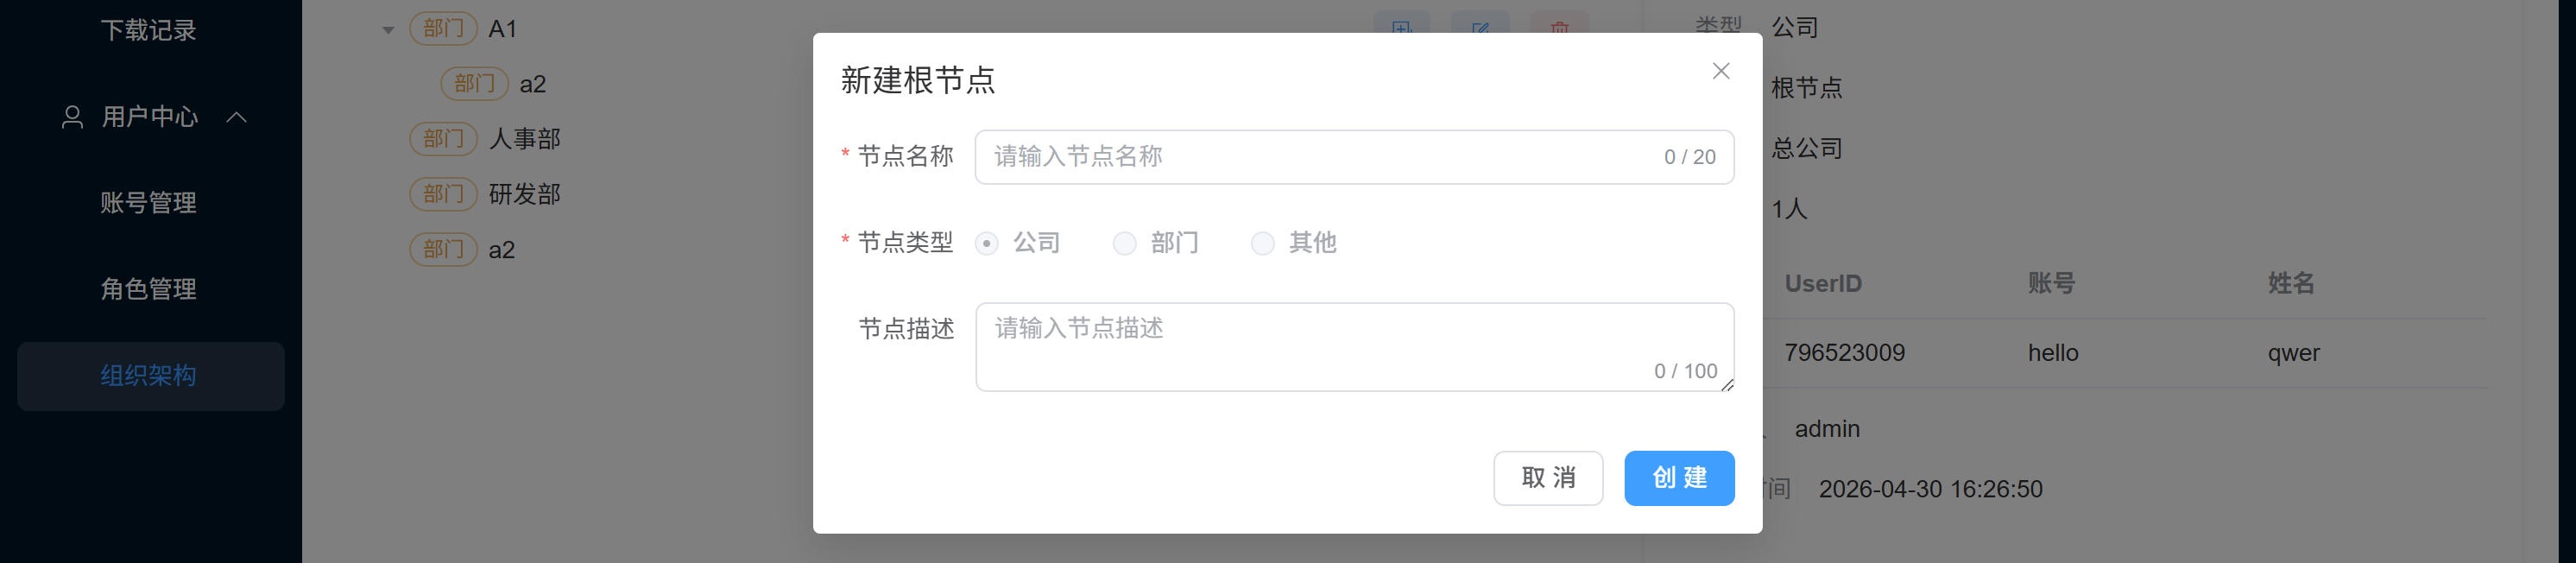
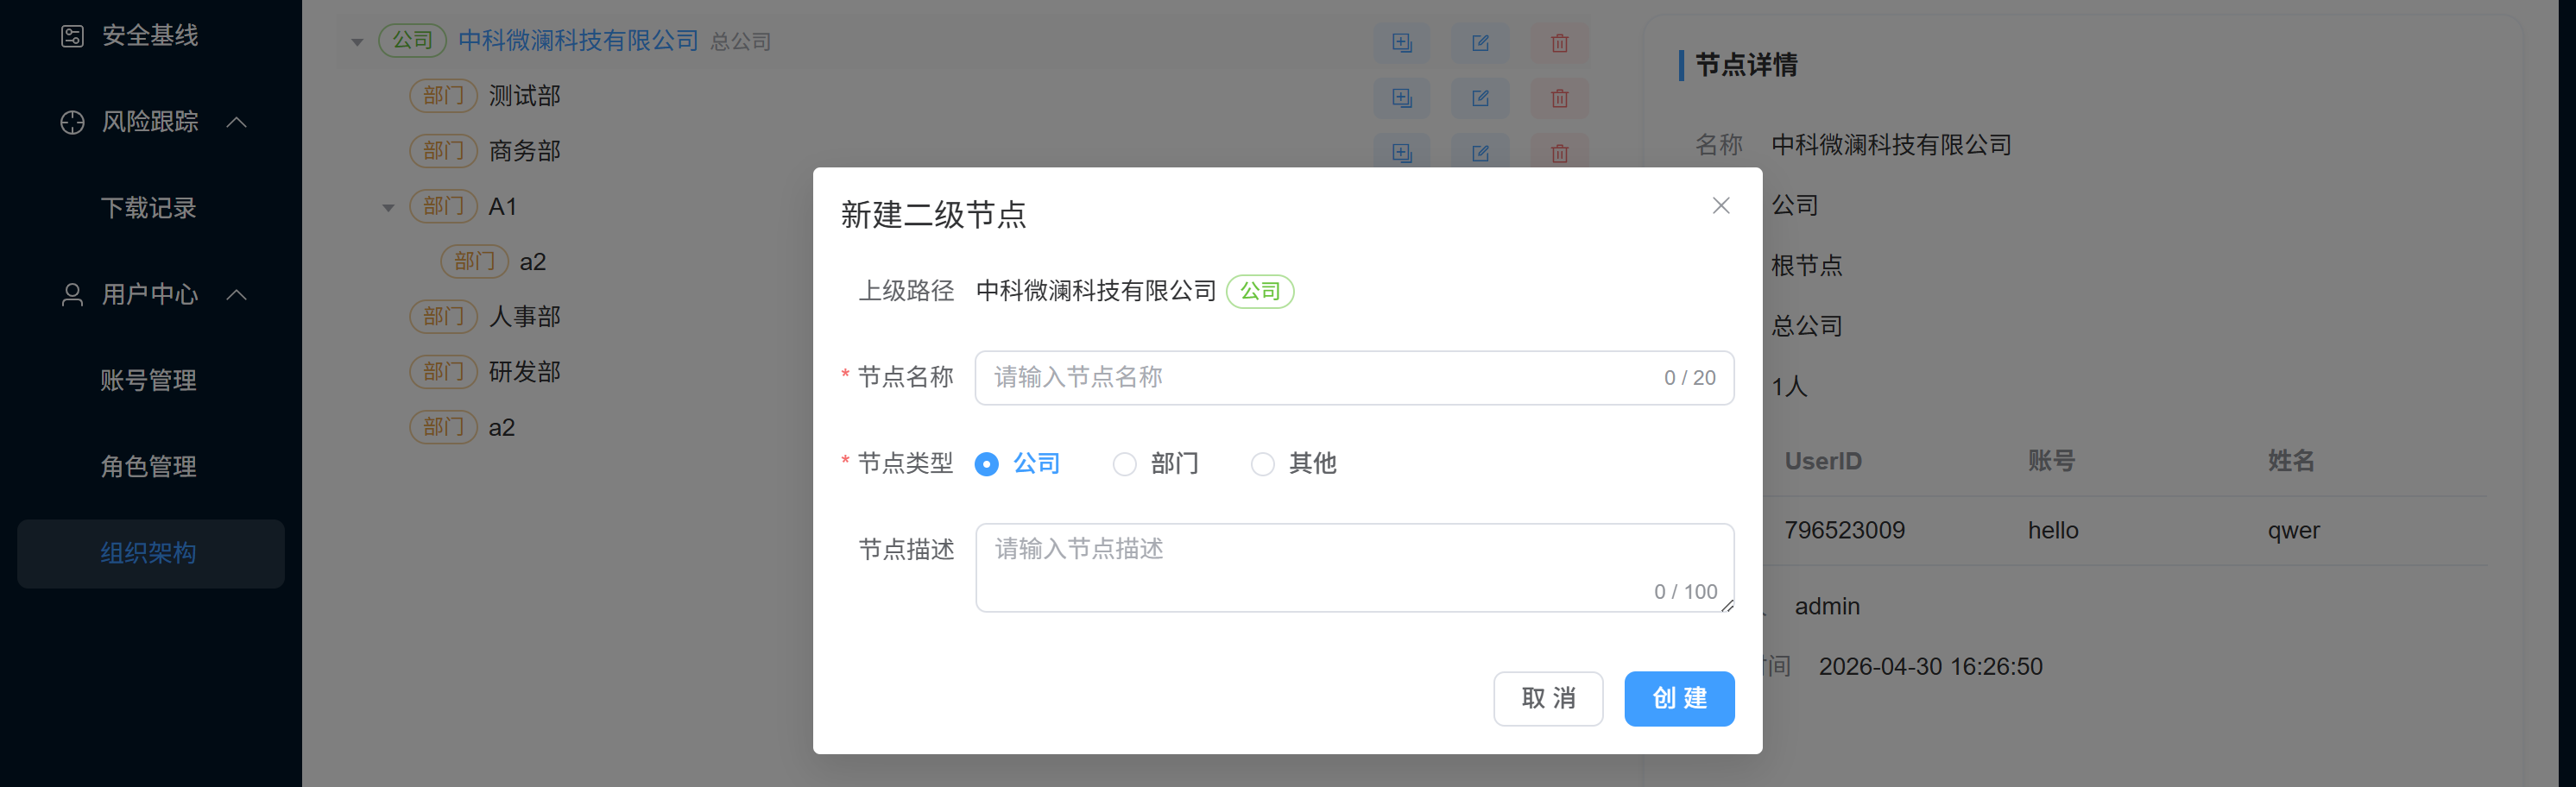
点击【】按钮可在该节点新建下属节点,请按要求填写表单,点击【创建】按钮完成新建
点击【】按钮可按要求修改节点信息,点击【保存】按钮完成编辑
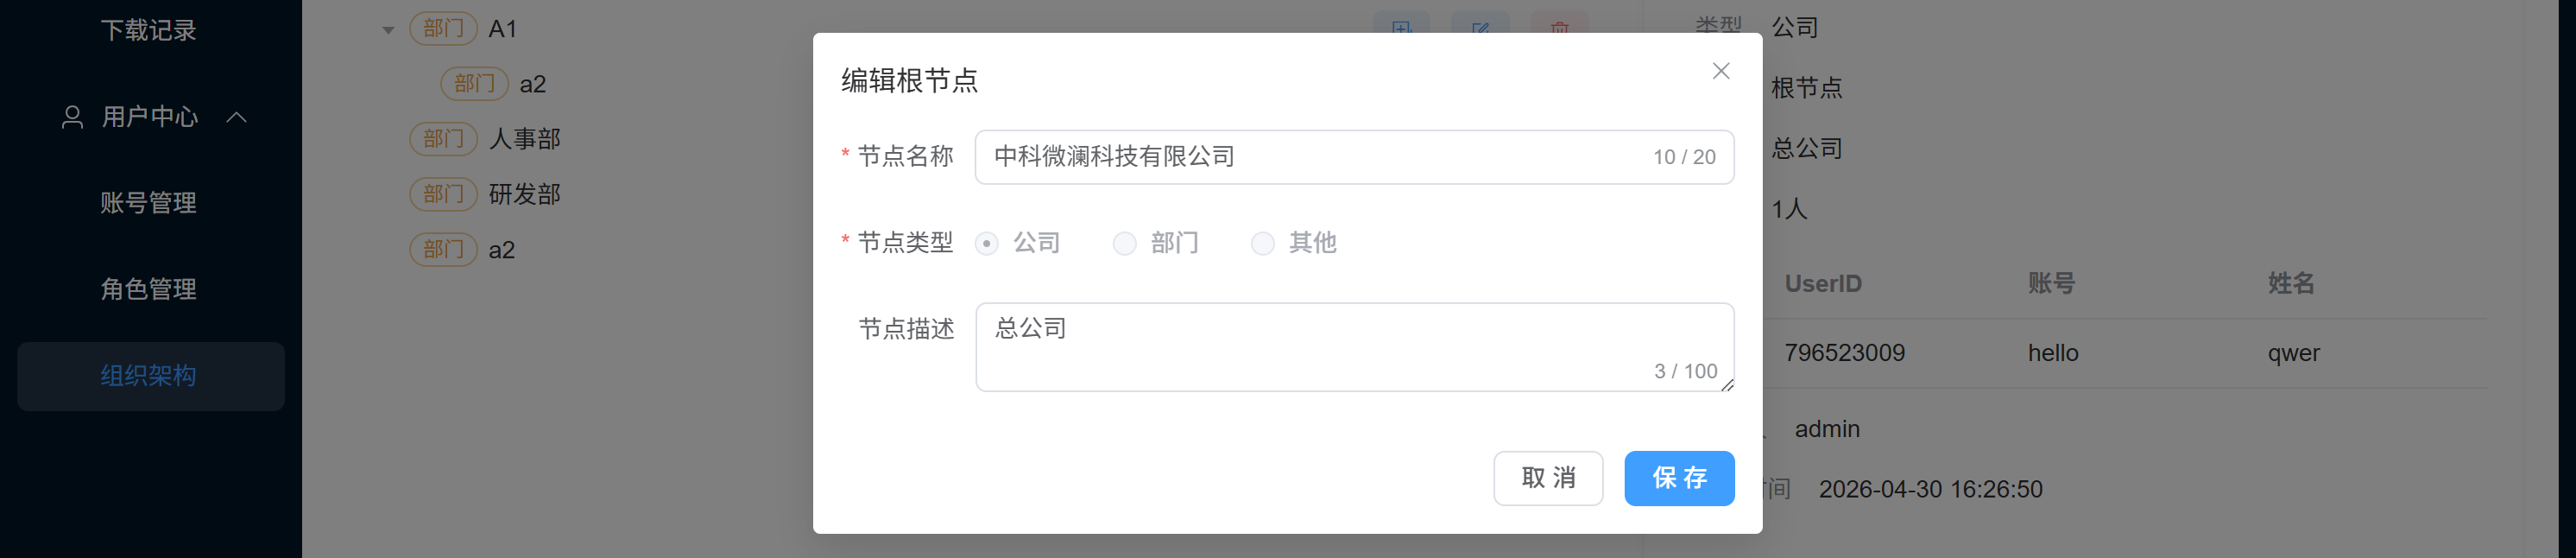
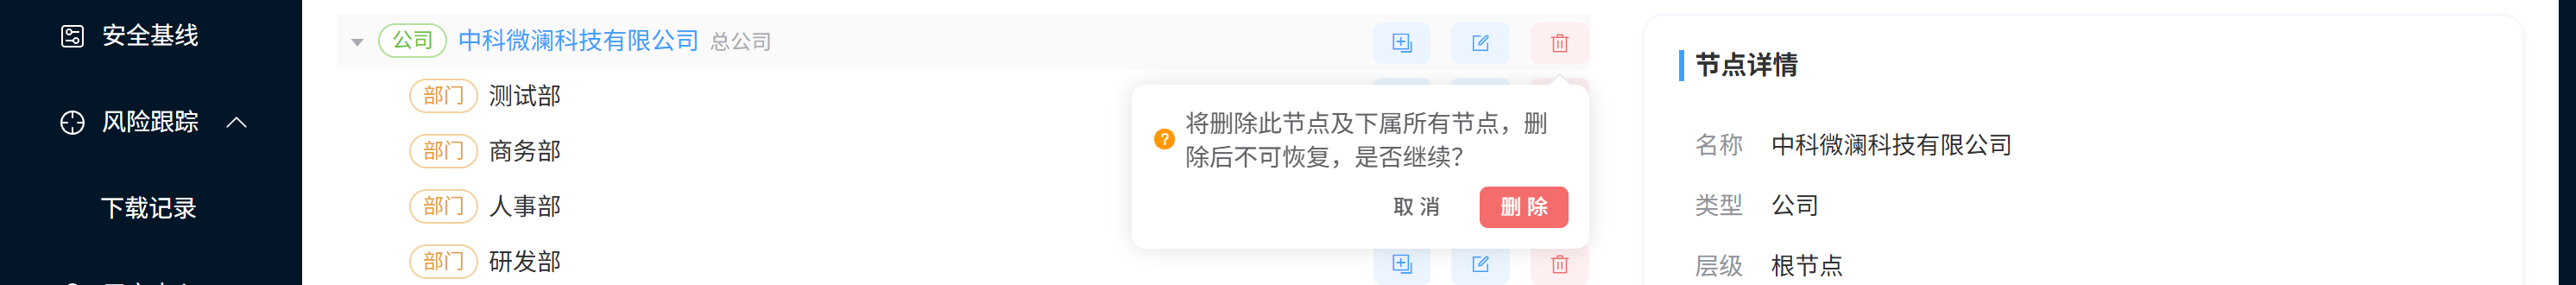
点击【】按钮将弹出确认框,点击【删除】按钮确认删除该节点及其下属所有节点
4 其他
4.1 常见问题与故障排除
4.2 术语解释
4.3 技术支持
• 产品官网:https://www.vulab.com.cn/weiyuan.html
• 漏洞查询:https://www.vulab.net/vulnerability
• 联系邮箱:support@vulab.com.cn(周一至周五 9:30-18:00)
